
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/jeffzh3ng/fuxi
SchwachstellenscannerInformationsbeschaffungWebsicherheitPenetrationstests
GitHubjeffzh3ng/fuxi

fuxi

Plattformübergreifende Penetrationstest-Plattform mit Docker-Unterstützung, webbasierter Oberfläche und API für automatisiertes Schwachstellen-Scanning und Sicherheitsbewertung.

Repository anzeigen
1.3k36854vor 6 JahrenVon Kitploit geprüft
Teilen

Fuxi 2.1 - in Entwicklung

Version Python GitHub license GitHub stars Fork

Fuxi ist plattformübergreifend kompatibel und funktioniert in jeder Python 3.x-Umgebung, einschließlich Linux, Mac OSX und Windows.

Erste Schritte

Docker

docker pull jeffzh3ng/fuxi
docker run -itd --name fuxi_docker -p 5000:50020 jeffzh3ng/fuxi:latest
Warten Sie etwa 15 Sekunden, bis der Dienst gestartet ist, und besuchen Sie dann: http://127.0.0.1:5000
  • Standard-Benutzername: fuxi
  • Standard-Passwort: whoami
  • Anwendungsneustart: docker restart fuxi_docker

So bleiben Daten erhalten

docker run -itd --name fuxi_docker -p 5000:50020 -v /your_volume/fuxi:/data jeffzh3ng/fuxi:latest

Die Daten und Logs werden in /your_volume/fuxi gespeichert

Installation

Abhängigkeiten: Linux python3.x redis mongoDB

Projekt herunterladen:

git clone https://github.com/jeffzh3ng/fuxi.git
cd fuxi
pip install -r requirements.txt

Konfigurationsdatei erstellen:

cd instance/
cp _config.py config.py
vi config.py

Nutzung von fuxi starten

chmod +x fuxi_manage.sh
./fuxi_manage.sh
  • Standard-Benutzername: fuxi
  • Standard-Passwort: whoami

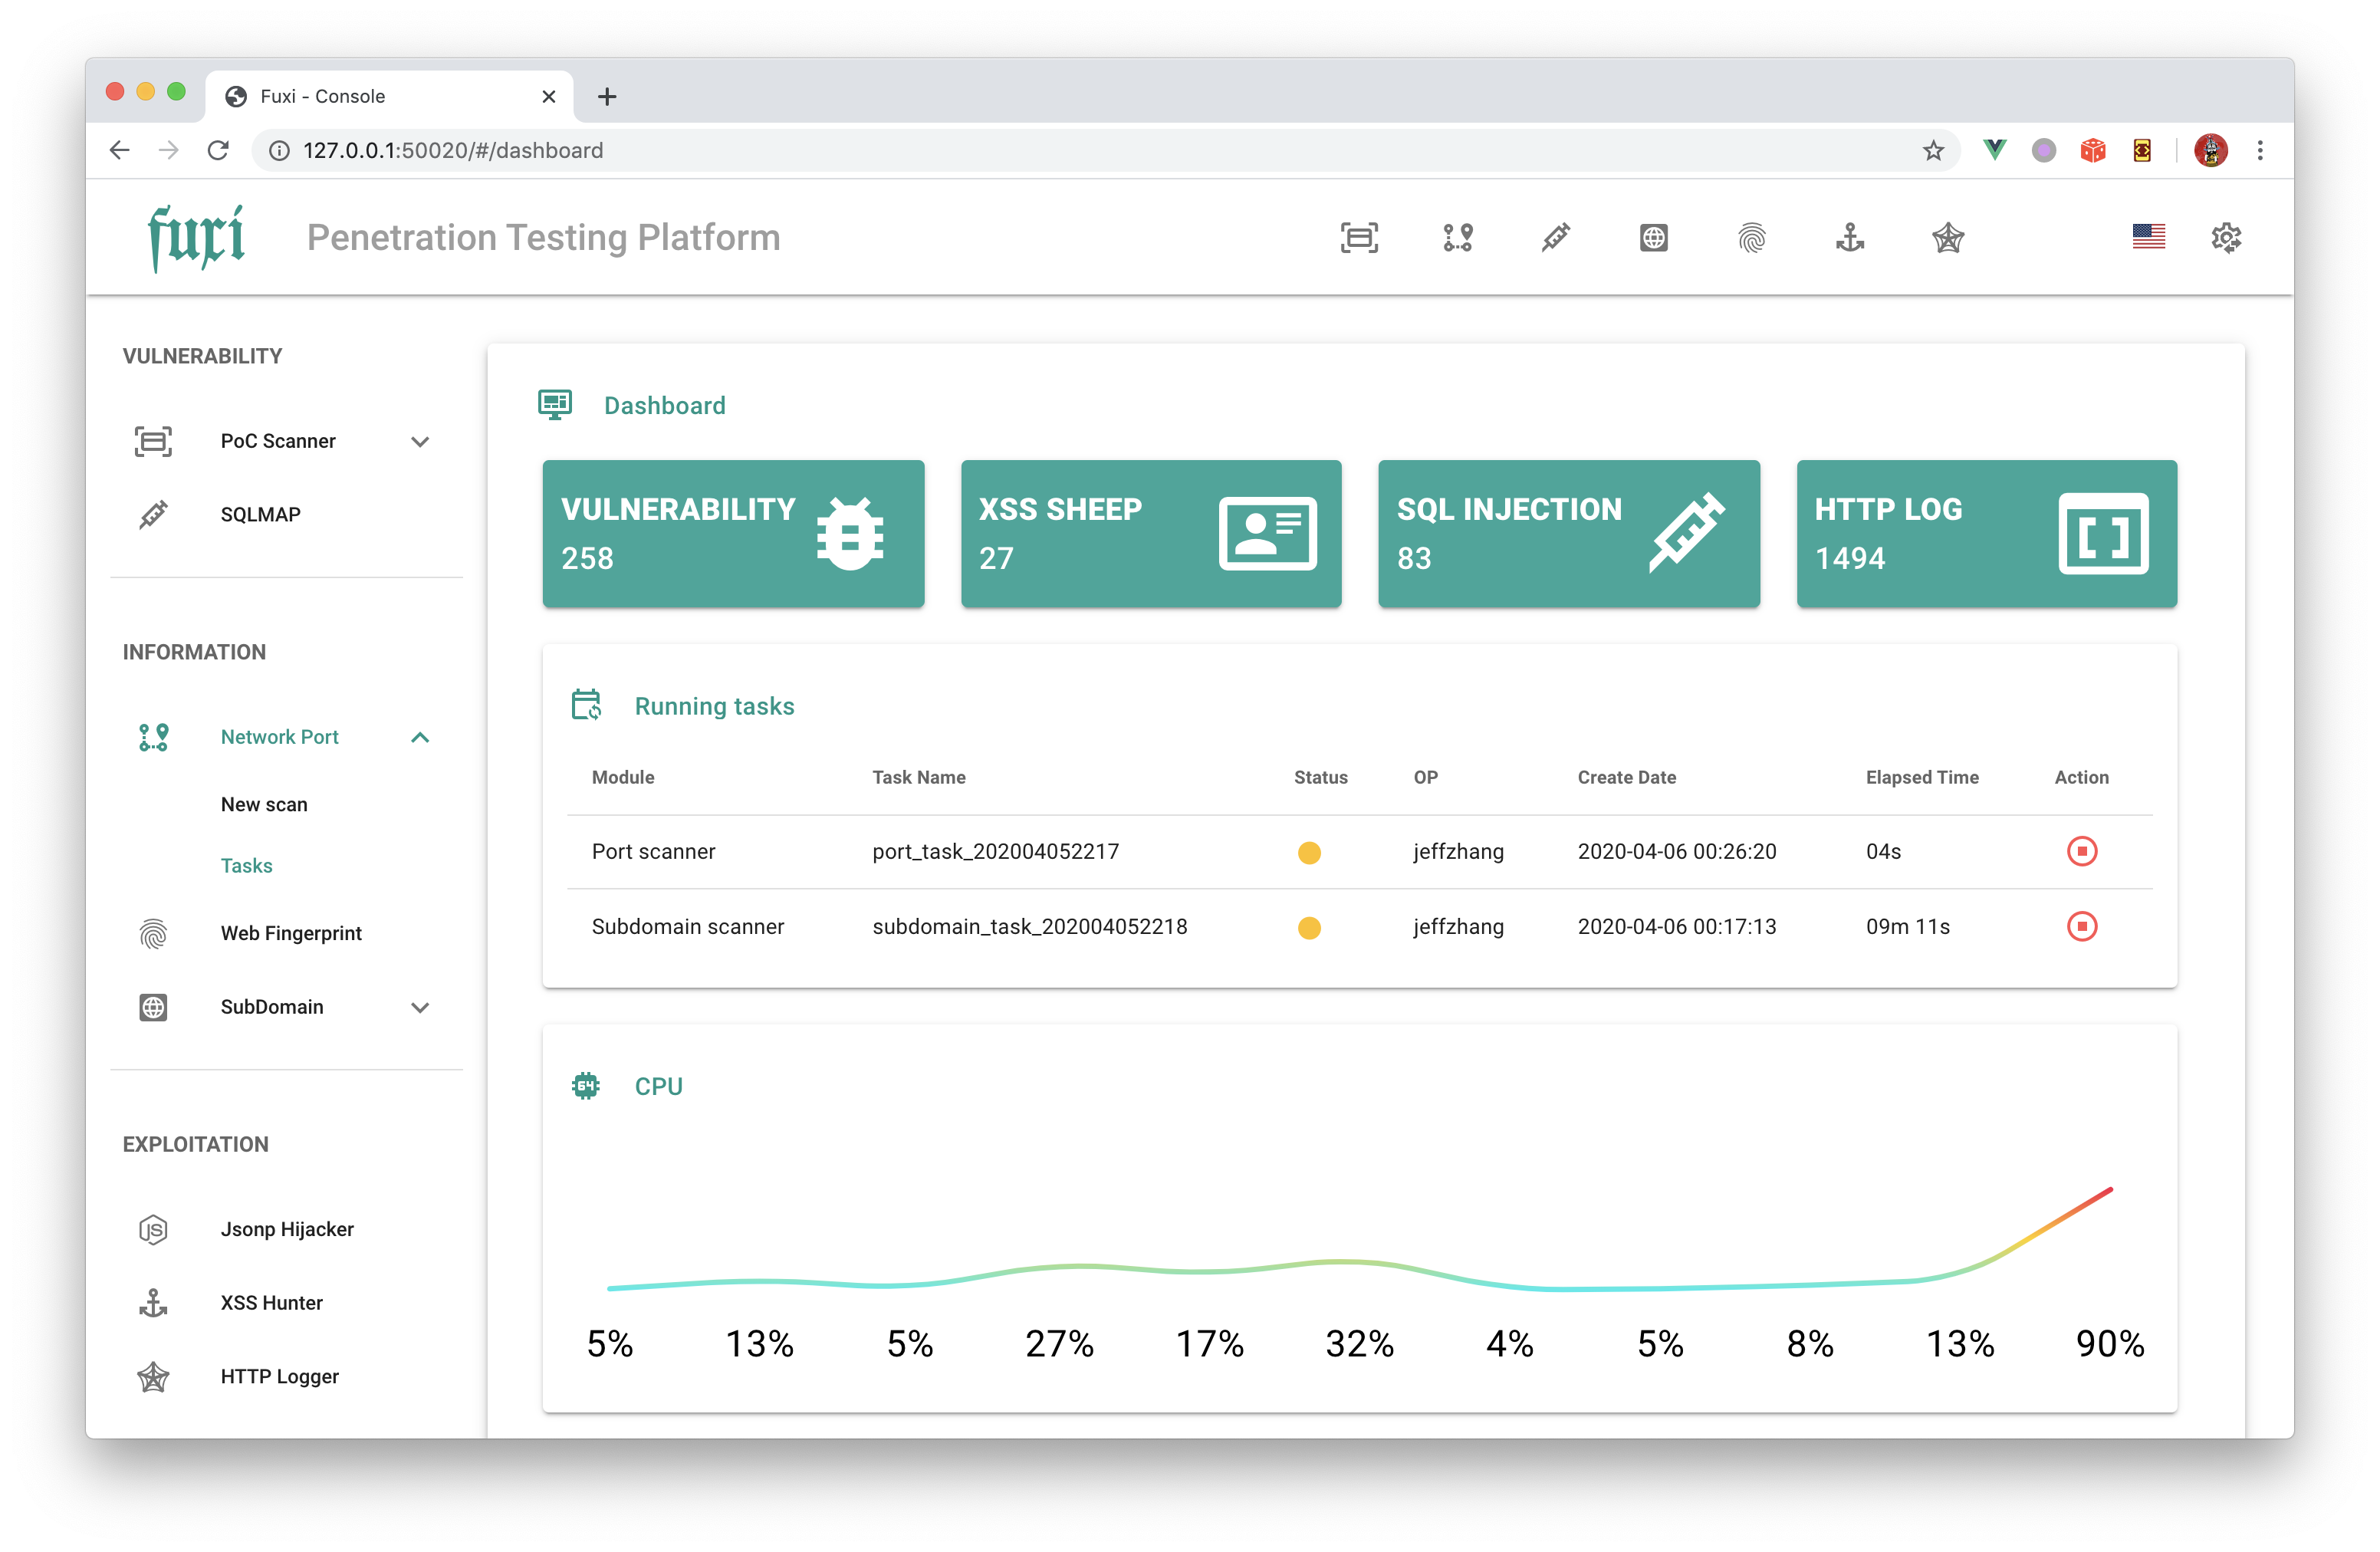
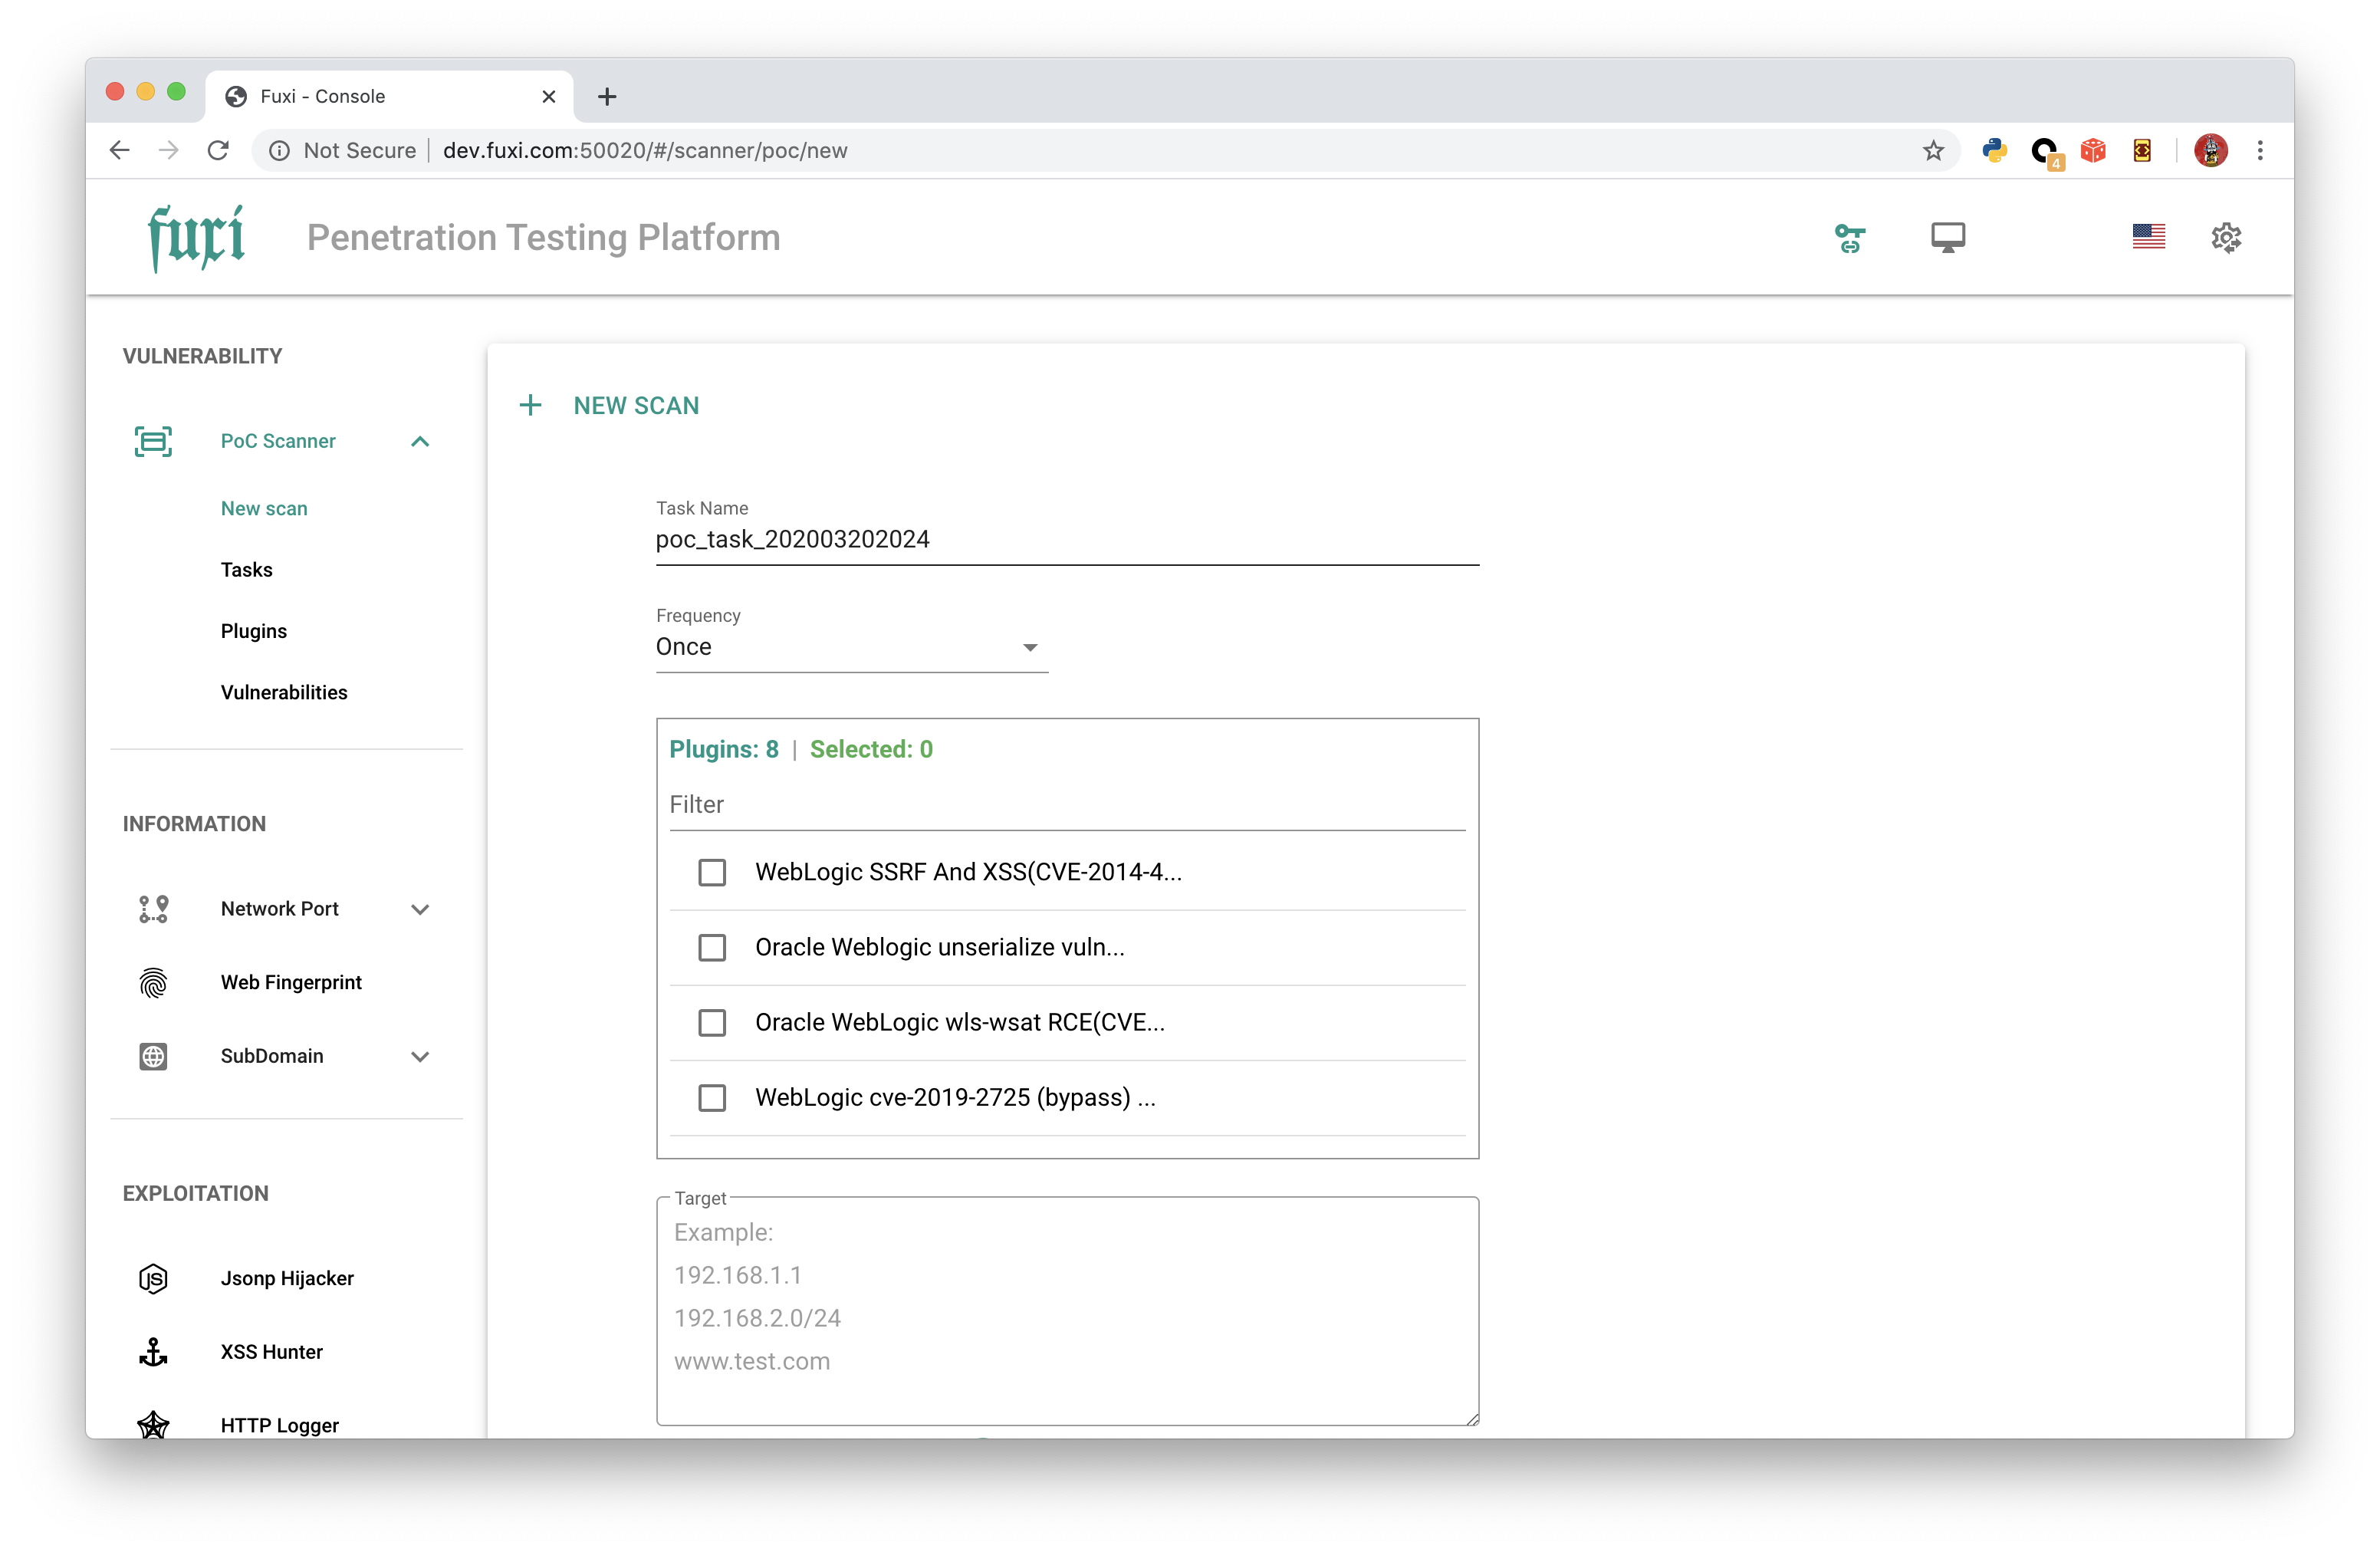
demo_1 demo_1

Dokumentation

API-Dokumentation

Issues

  GitHub:   Neues Issue
  E-Mail:   [email protected]
  Telegram:   https://t.me/jeffzh3ng
  WeChat:   QR-Code

Bei Fragen oder Anregungen können Sie mich gerne kontaktieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →