
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 0xkayala/nucleifuzzer
Automatisierter Web-Schwachstellenscanner, der URL-Erkennungstools (ParamSpider, waybackurls, gauplus, hakrawler, katana) mit Nuclei-Fuzzing-Vorlagen…
 pascal-lab/tai-e
Ein einfach zu erlernendes/verwendendes statisches Analyse-Framework für Java und Android
 guacsec/guac
Aggregiert Metadaten zur Sicherheit von Software-Lieferketten (SBOMs, Bestätigungen, Schwachstellen) in eine abfragbare Graphdatenbank für Audit,…
 googleprojectzero/jackalope
Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android
 th3xace/sudo_killer
Ein Tool, das entwickelt wurde, um eine Privilegieneskalations-Schwachstelle im sudo-Programm auf Unix-ähnlichen Systemen auszunutzen. Es nutzt eine…
 fullhunt/log4j-scan
Ein vollautomatischer, genauer und umfassender Scanner zum Auffinden von log4j RCE CVE-2021-44228
 siriusscan/sirius
Open-Source-Schwachstellenscanner mit automatischer Netzwerkerkennung, CVE-basierter Erkennung, CVSS-Bewertung, Risiko-Dashboards, Remote-Agenten…
 assetnote/react2shell-scanner
Hochpräziser Erkennungsmechanismus für RSC/Next.js-RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Ein Open-Source-Projekt in Golang zur Bewertung verschiedener API-Sicherheitstools und WAFs hinsichtlich Erkennungslogik und Umgehungen
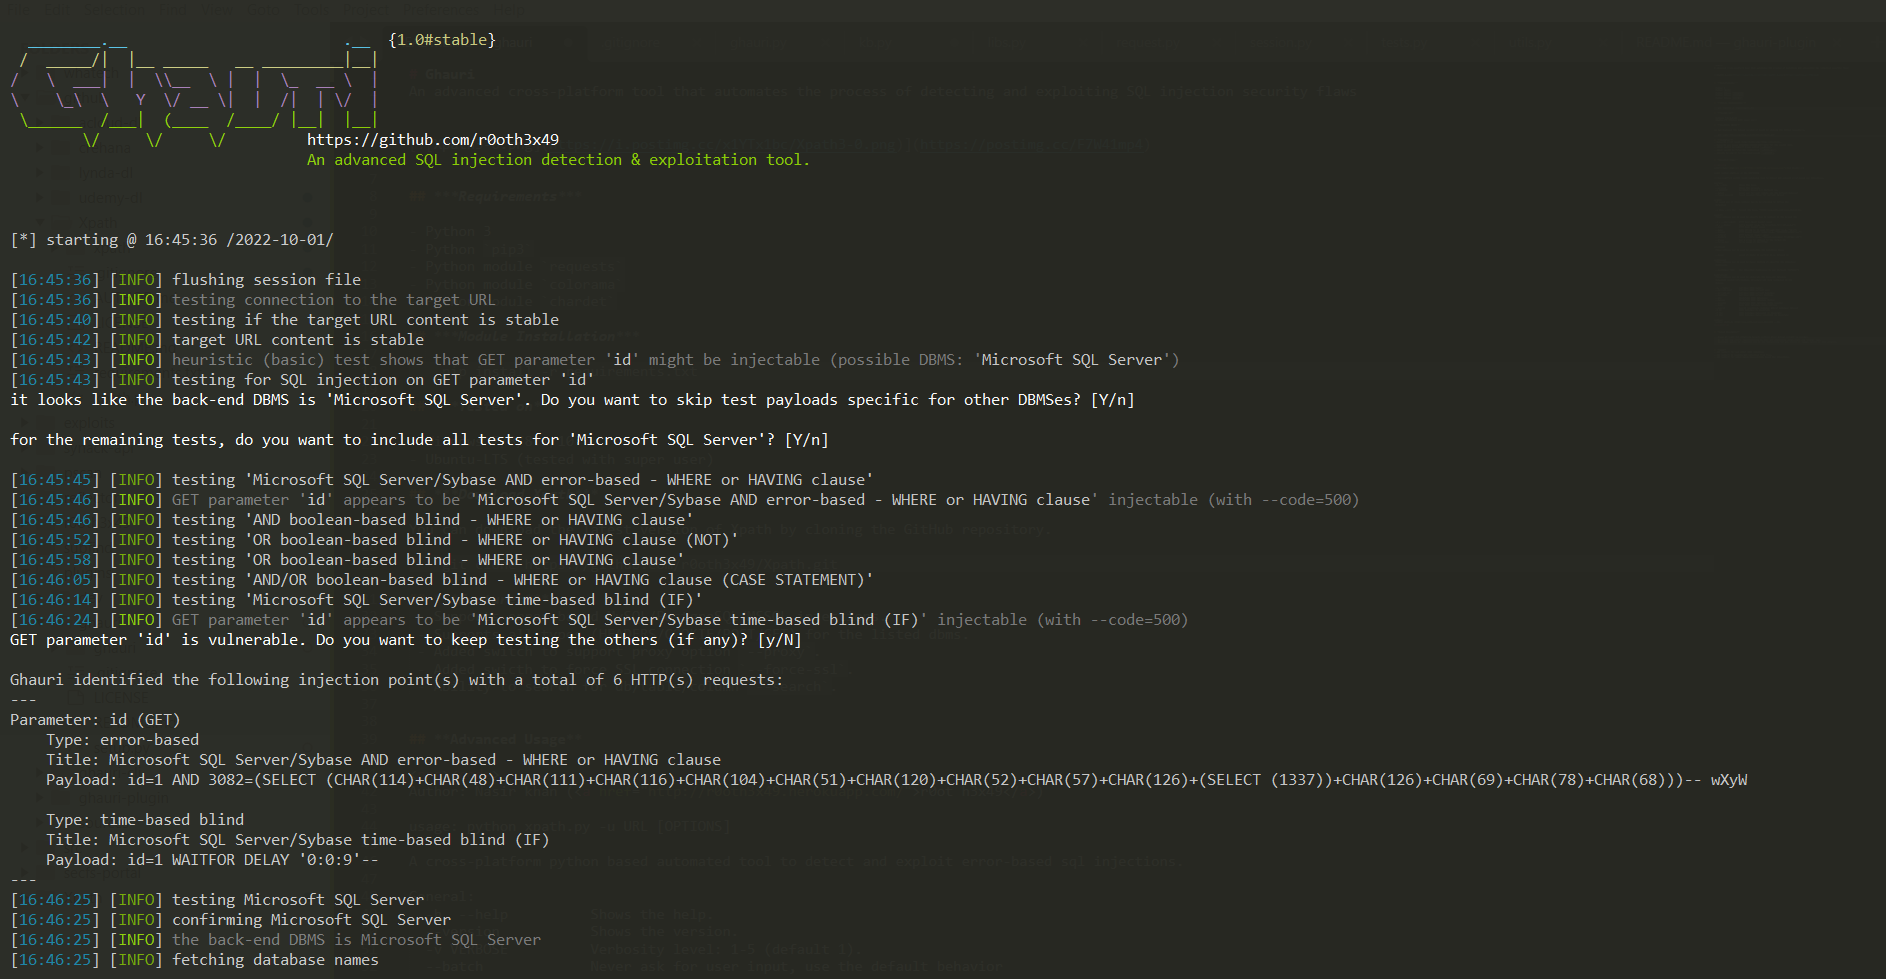 r0oth3x49/ghauri
Ein fortschrittliches plattformübergreifendes Tool, das den Prozess der Erkennung und Ausnutzung von SQL-Injection-Sicherheitslücken automatisiert.
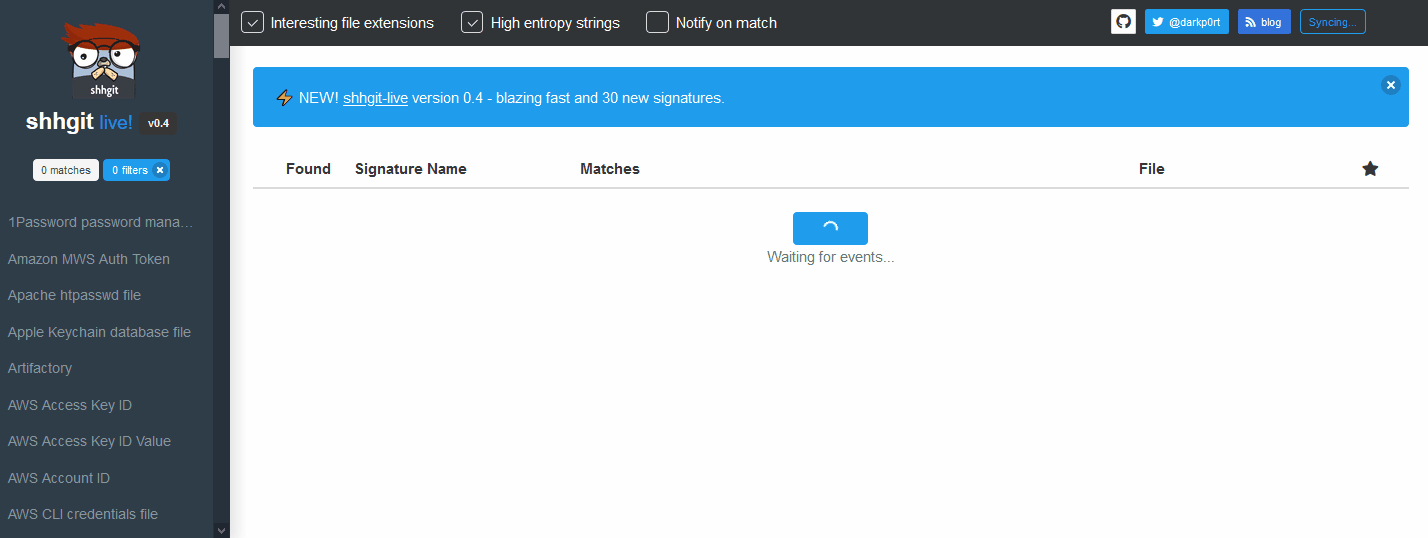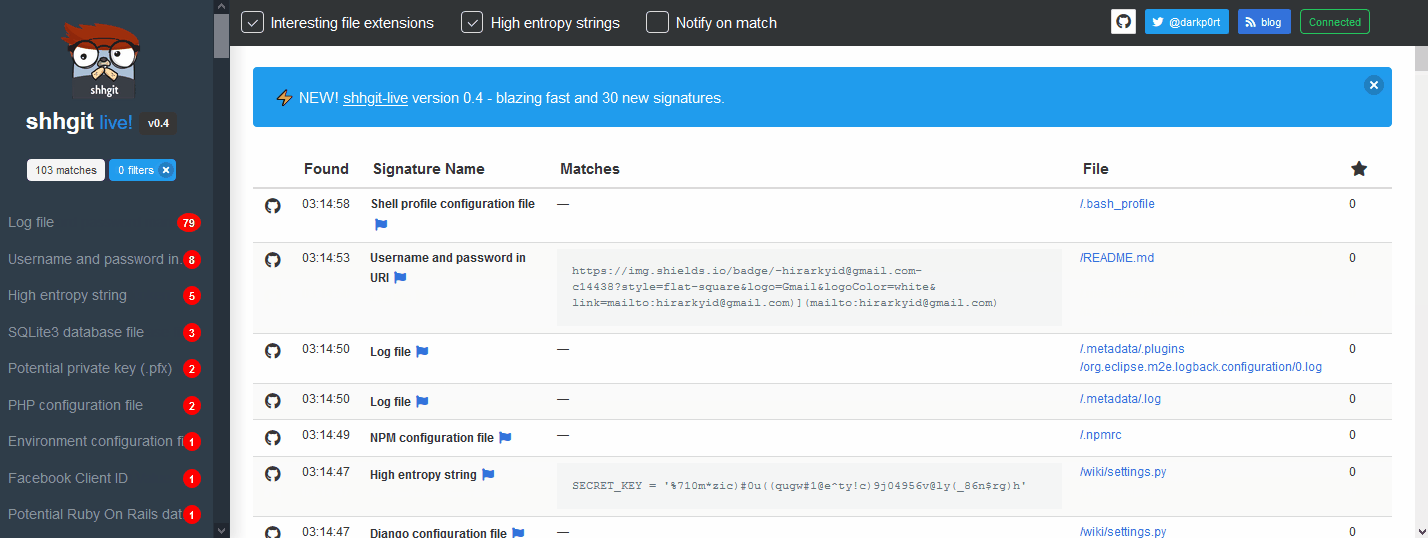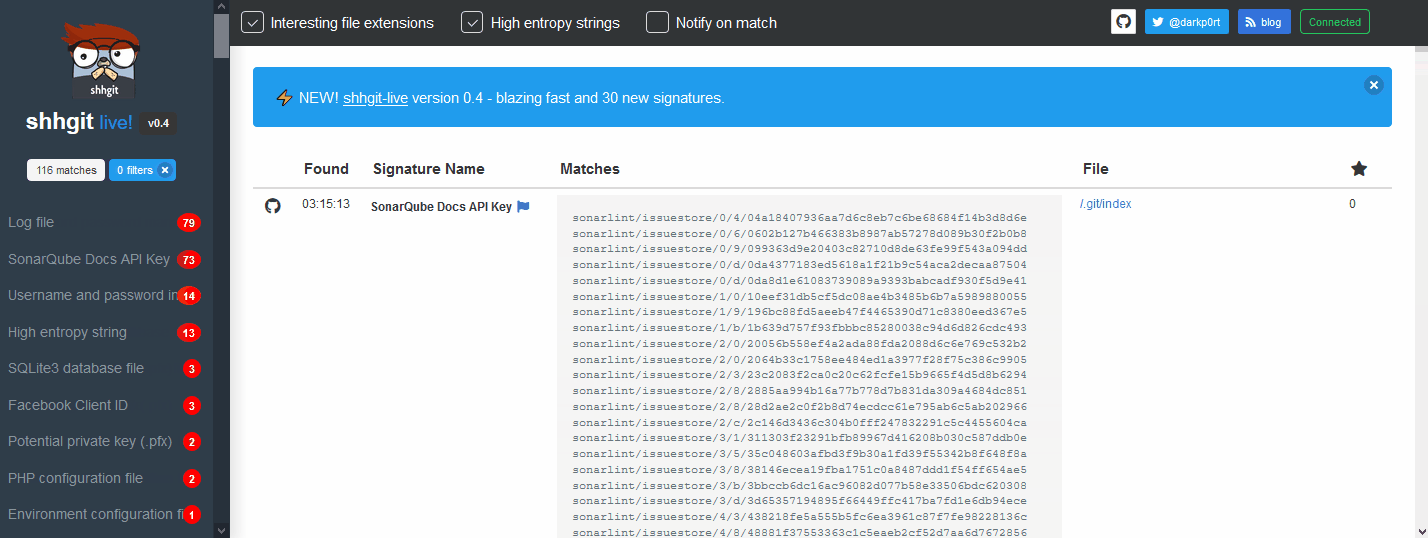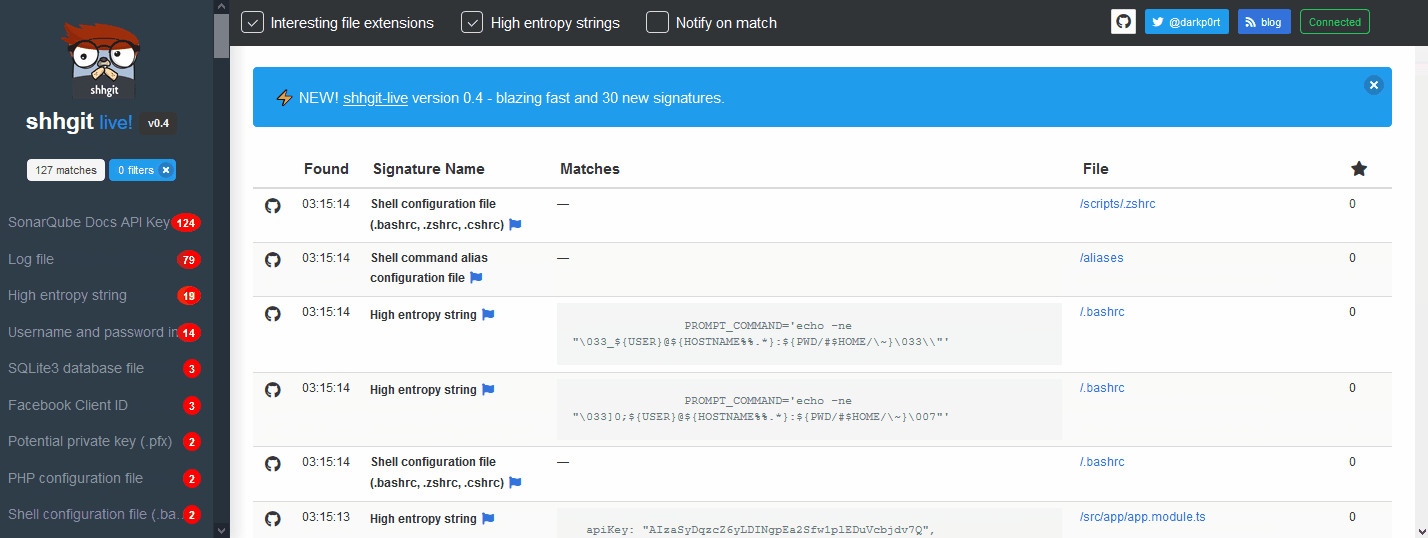 eth0izzle/shhgit
Ah shhgit! Finde Geheimnisse in deinem Code. Geheimniserkennung für deine GitHub-, GitLab- und Bitbucket-Repositories.
 fabiobaroni/awesome-exploit-development
Eine kuratierte Liste von Ressourcen (Bücher, Tutorials, Kurse, Tools und verwundbare Anwendungen) zum Erlernen von Exploit Development.
 assetnote/php2shell-scanner
Hochpräziser Scanner für php2shell (CVE-2026-109618 und CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
Ein professionelles, hochpräzises Framework zur De-Anonymisierung und Schwachstellendiagnose. Es bietet eine modular aufgebaute Architektur ohne…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 doyensec/inql
InQL ist eine robuste, quelloffene Burp-Suite-Erweiterung für erweiterte GraphQL-Tests, die intuitive Schwachstellenerkennung, anpassbare Scans und…
 zhzyker/vulmap
Web-Schwachstellenscanner und Exploitation-Tool mit POC/EXP-Modi für bekannte CVEs in Webanwendungen wie Weblogic, Shiro, Struts2 und Tomcat;…
 0vercl0k/wtf
Verteilter, code-coverage-gesteuerter snapshot-basierter Fuzzer für Benutzermodus- und Kernelmodus-Ziele auf Windows und Linux, mit Emulator- und…








