
 0xkayala/nucleifuzzer
Automatisierter Web-Schwachstellenscanner, der URL-Erkennungstools (ParamSpider, waybackurls, gauplus, hakrawler, katana) mit Nuclei-Fuzzing-Vorlagen kombiniert, um XSS, SQLi, SSRF und Offene Weiterleitungen zu erkennen.



NucleiFuzzer ist ein fortschrittliches Automatisierungstool, das entwickelt wurde, um Sicherheitstests von Webanwendungen zu optimieren und zu beschleunigen, indem es eine Suite leistungsstarker Tools zur URL-Erkennung und Schwachstellenanalyse integriert. Es kombiniert ParamSpider, Waybackurls, Katana, Gauplus und Hakrawler, um potenzielle Einstiegspunkte für Webanwendungen umfassend zu sammeln und aufzulisten. Mithilfe der Leistungsfähigkeit von Nuclei scannt es diese Endpunkte mit fuzzing-templates, um eine breite Palette von Schwachstellen effektiv aufzudecken.
Der verbesserte NucleiFuzzer ist auf Geschwindigkeit und Genauigkeit ausgelegt und nutzt fortschrittliche URL-Validierung, Deduplizierung mit uro und präzise HTTP-Filterung mit httpx. Dieses Tool bietet Sicherheitsexperten, Bug-Bounty-Jägern und Webentwicklern einen nahtlosen Workflow zur Erkennung und Behebung von Sicherheitsrisiken und gewährleistet einen robusten Schutz von Webanwendungen.
ParamSpider, Waybackurls, Katana, Gauplus und Hakrawler), um eine vollständige Abdeckung von URLs und Parametern sicherzustellen.Nuclei mit fuzzing-templates, um kritische Sicherheitsprobleme präzise zu identifizieren.uro und httpx für sauberere und gezieltere Scans.Nutzen Sie NucleiFuzzer, um Ihre Webanwendungen mit einer verbesserten, effizienten und zuverlässigen Sicherheitstestlösung vor Schwachstellen und Angriffen zu schützen!
Hinweis: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
Wichtig: Stellen Sie sicher, dass die Tools Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx und uro auf Ihrem Rechner installiert sind und korrekt ausgeführt werden, um NucleiFuzzer ohne Probleme zu verwenden.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitFuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

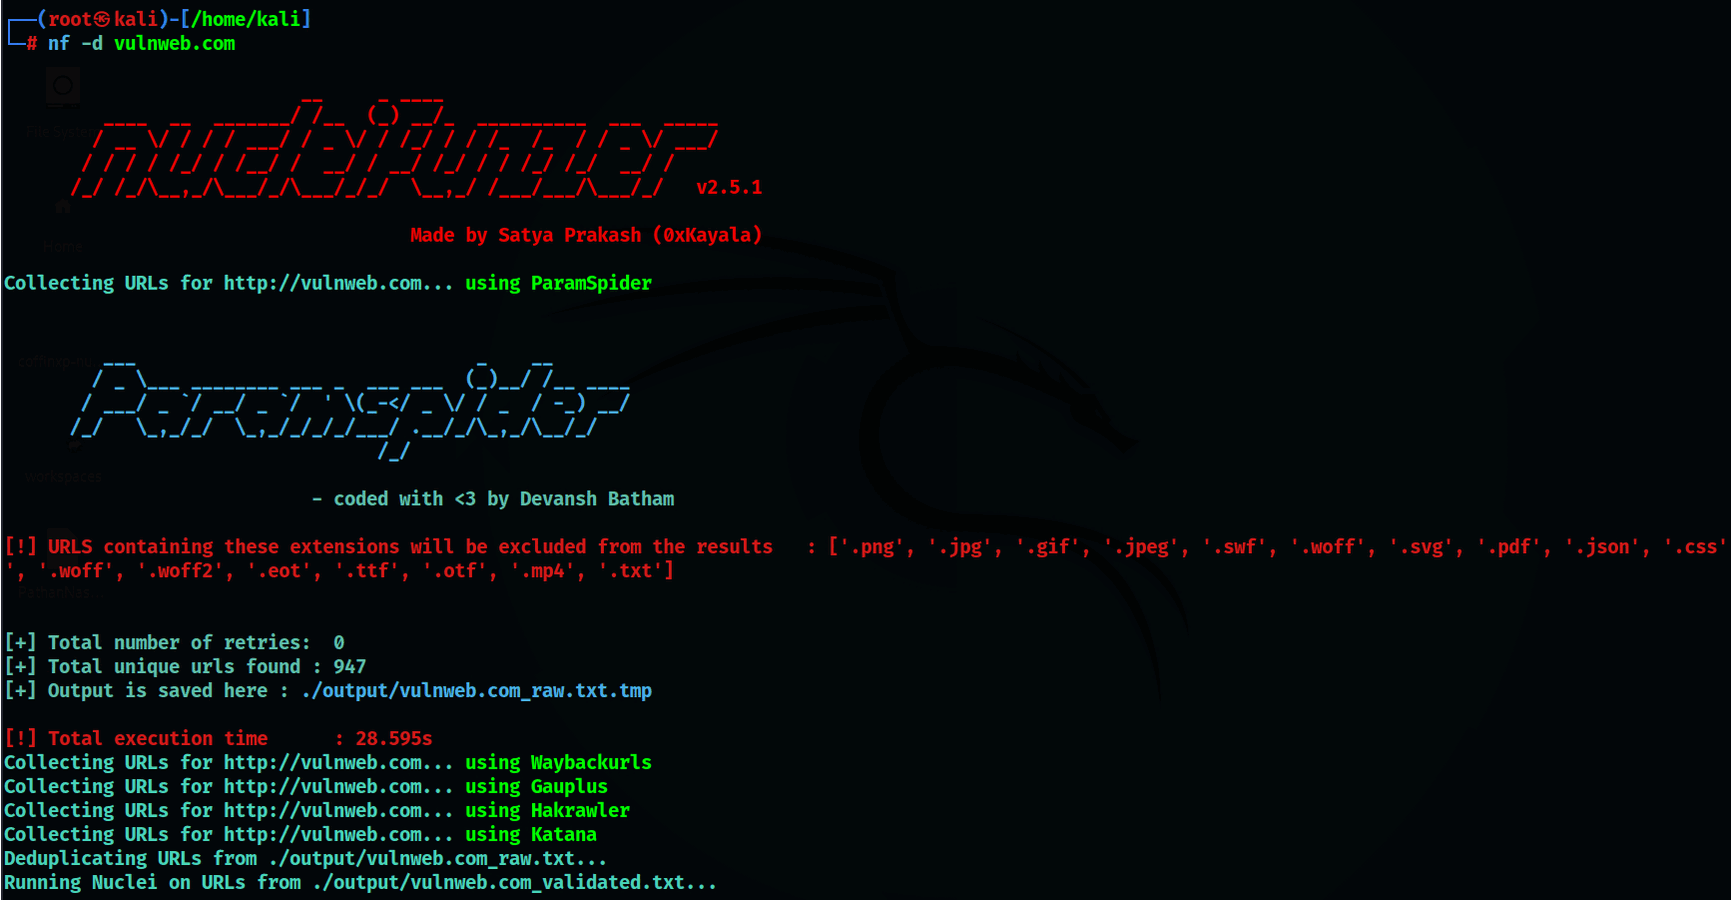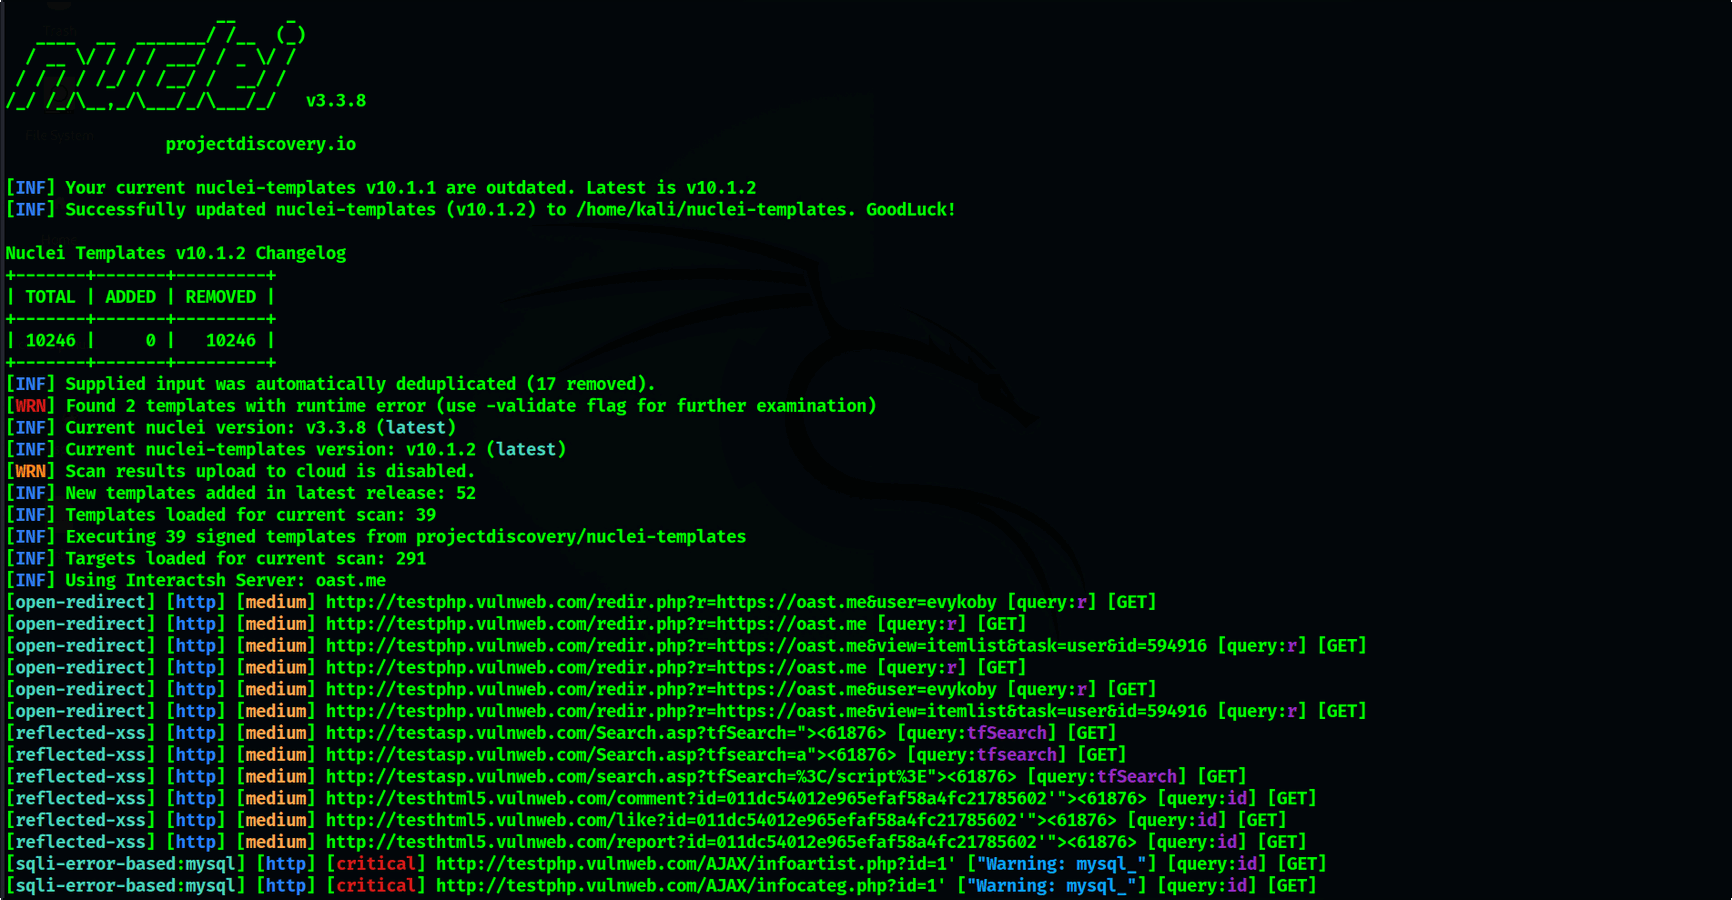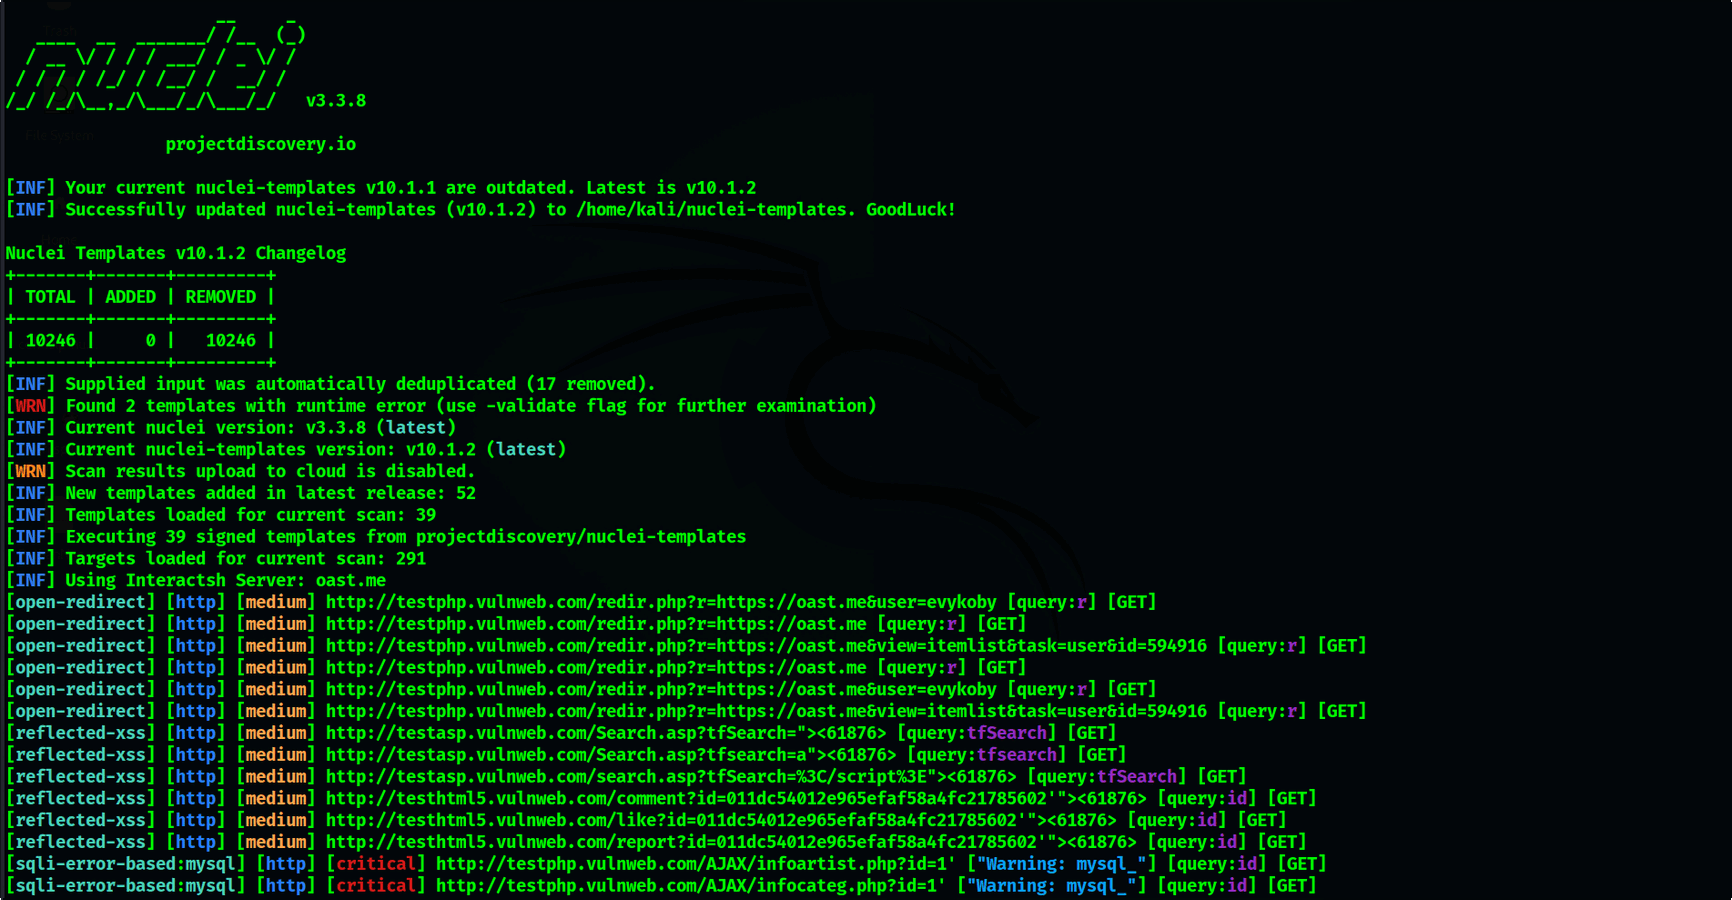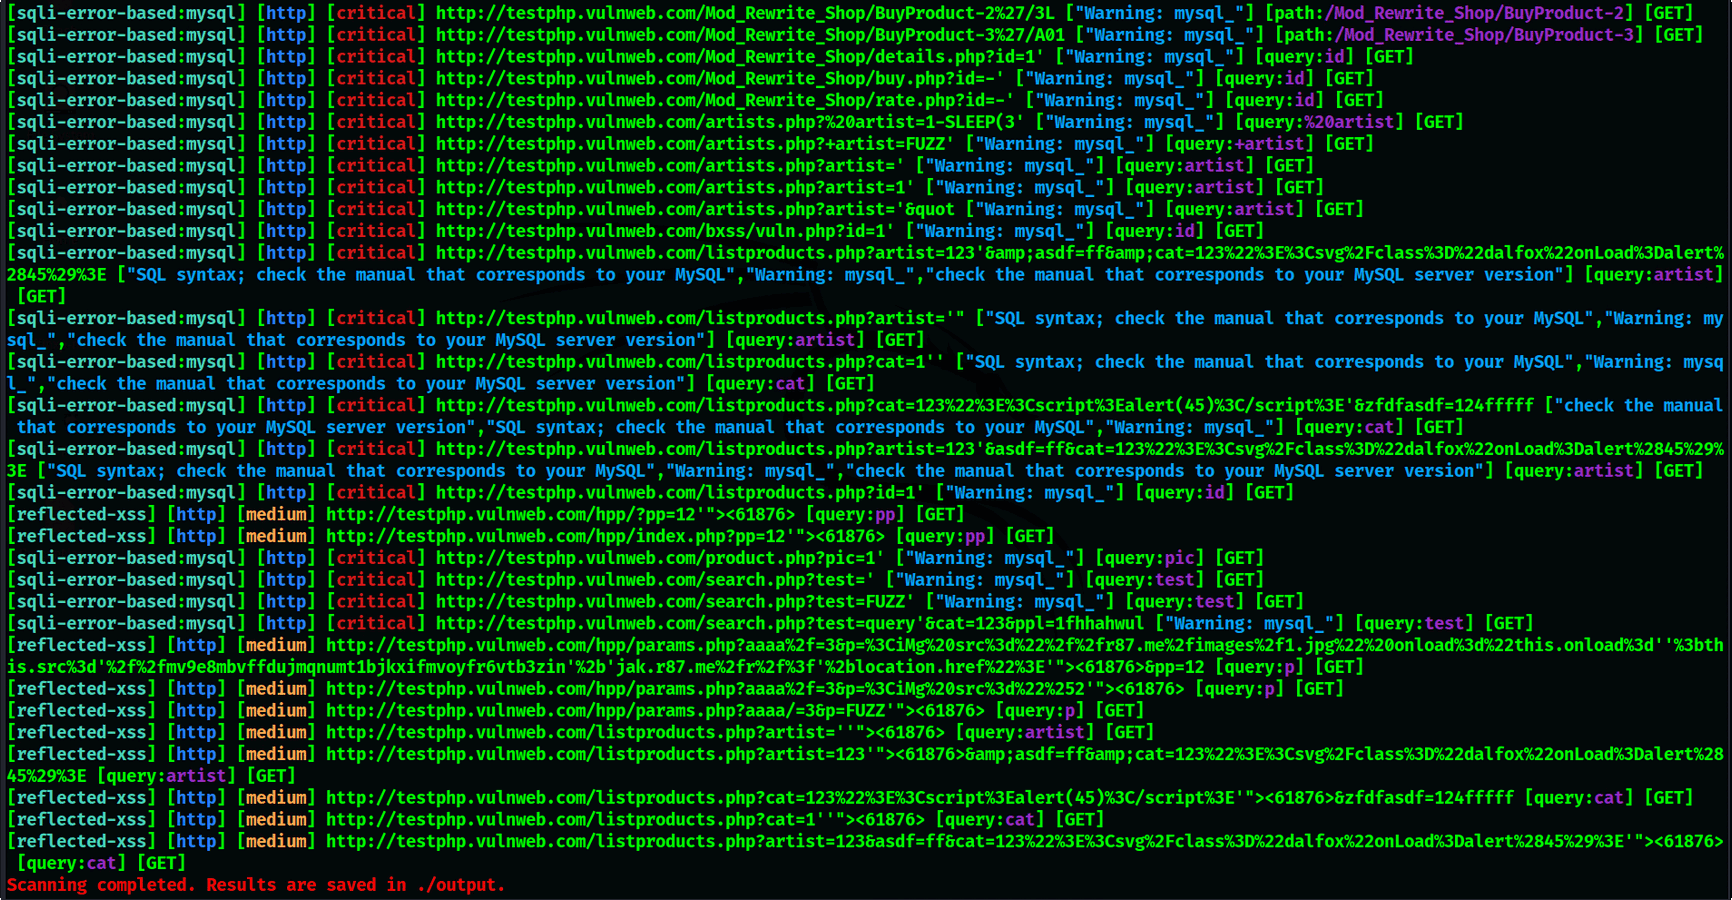
nf -h
Dies zeigt die Hilfe für das Tool an. Hier sind die Optionen, die es unterstützt.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
Um NucleiFuzzer zu installieren, folgen Sie diesen Schritten:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
Hier sind einige Beispiele für die Verwendung von NucleiFuzzer:
Führen Sie NucleiFuzzer für eine einzelne Domain aus:
nf -d example.com
Führen Sie NucleiFuzzer auf mehreren Domains aus einer Datei aus:
nf -f file.txt
Eine praktische Demonstration des NucleiFuzzer-Tools finden Sie im folgenden Video 👇

Beiträge sind willkommen! Wenn Sie zu NucleiFuzzer beitragen möchten, befolgen Sie bitte diese Schritte:
Erstellt von
Satya Prakash | 0xKayala \
Einem Security Researcher und Bug Hunter \






