
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 datasploit/datasploit
Ein #OSINT-Framework zur Durchführung verschiedener Recon-Techniken für Unternehmen, Personen, Telefonnummern, Bitcoin-Adressen usw., zur Aggregation…
 xoreaxeaxeax/skitter-creek-bath-salts
Alles auf der CPU mit DRAM-Scrambling freischalten
 wgpsec/aboutsecurity
Alles für Pentest. | Eine Wissensdatenbank für Penetrationstests, die Sicherheitsmethodiken in einem für KI-Agenten ausführbaren Format festhält.
 danmcinerney/xsscrapy
XSS-Spider - 66/66 wavsep XSS erkannt
 lmacken/pyrasite
Inject code into running Python processes
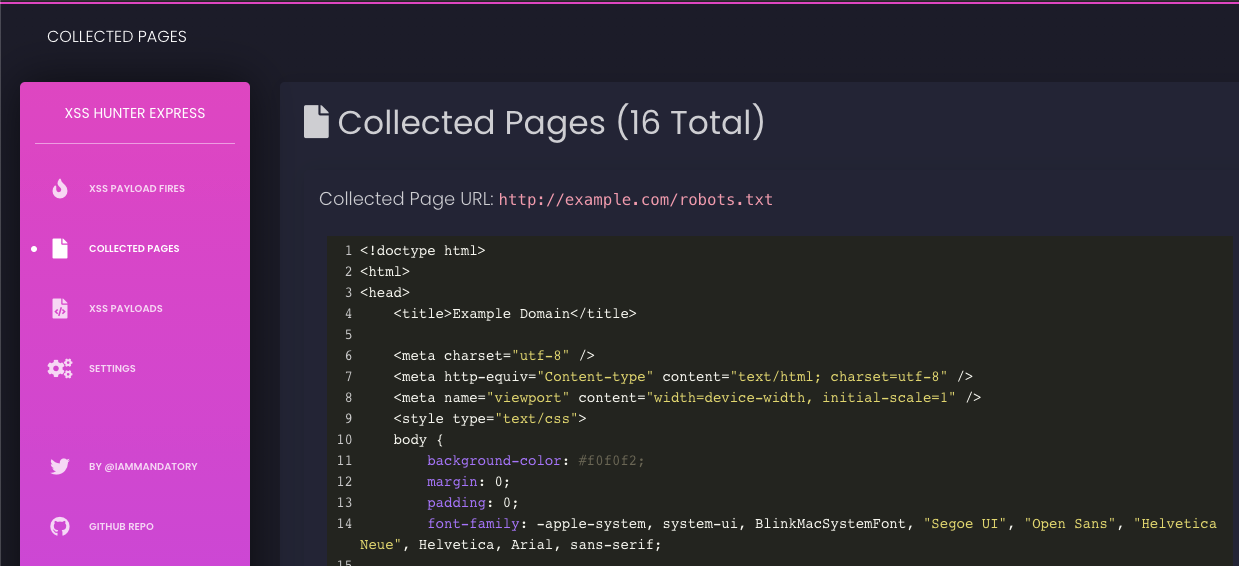 mandatoryprogrammer/xsshunter-express
Eine einfach einzurichtende Version von XSS Hunter. In fünf Minuten eingerichtet und erfordert keine Wartung!
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ Website-Schwachstellenscanner & Auto-Exploiter
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 ajinabraham/nodejsscan
nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
 diego-treitos/linux-smart-enumeration
Linux-Enumerationstool für Pentesting und CTFs mit Ausführlichkeitsstufen
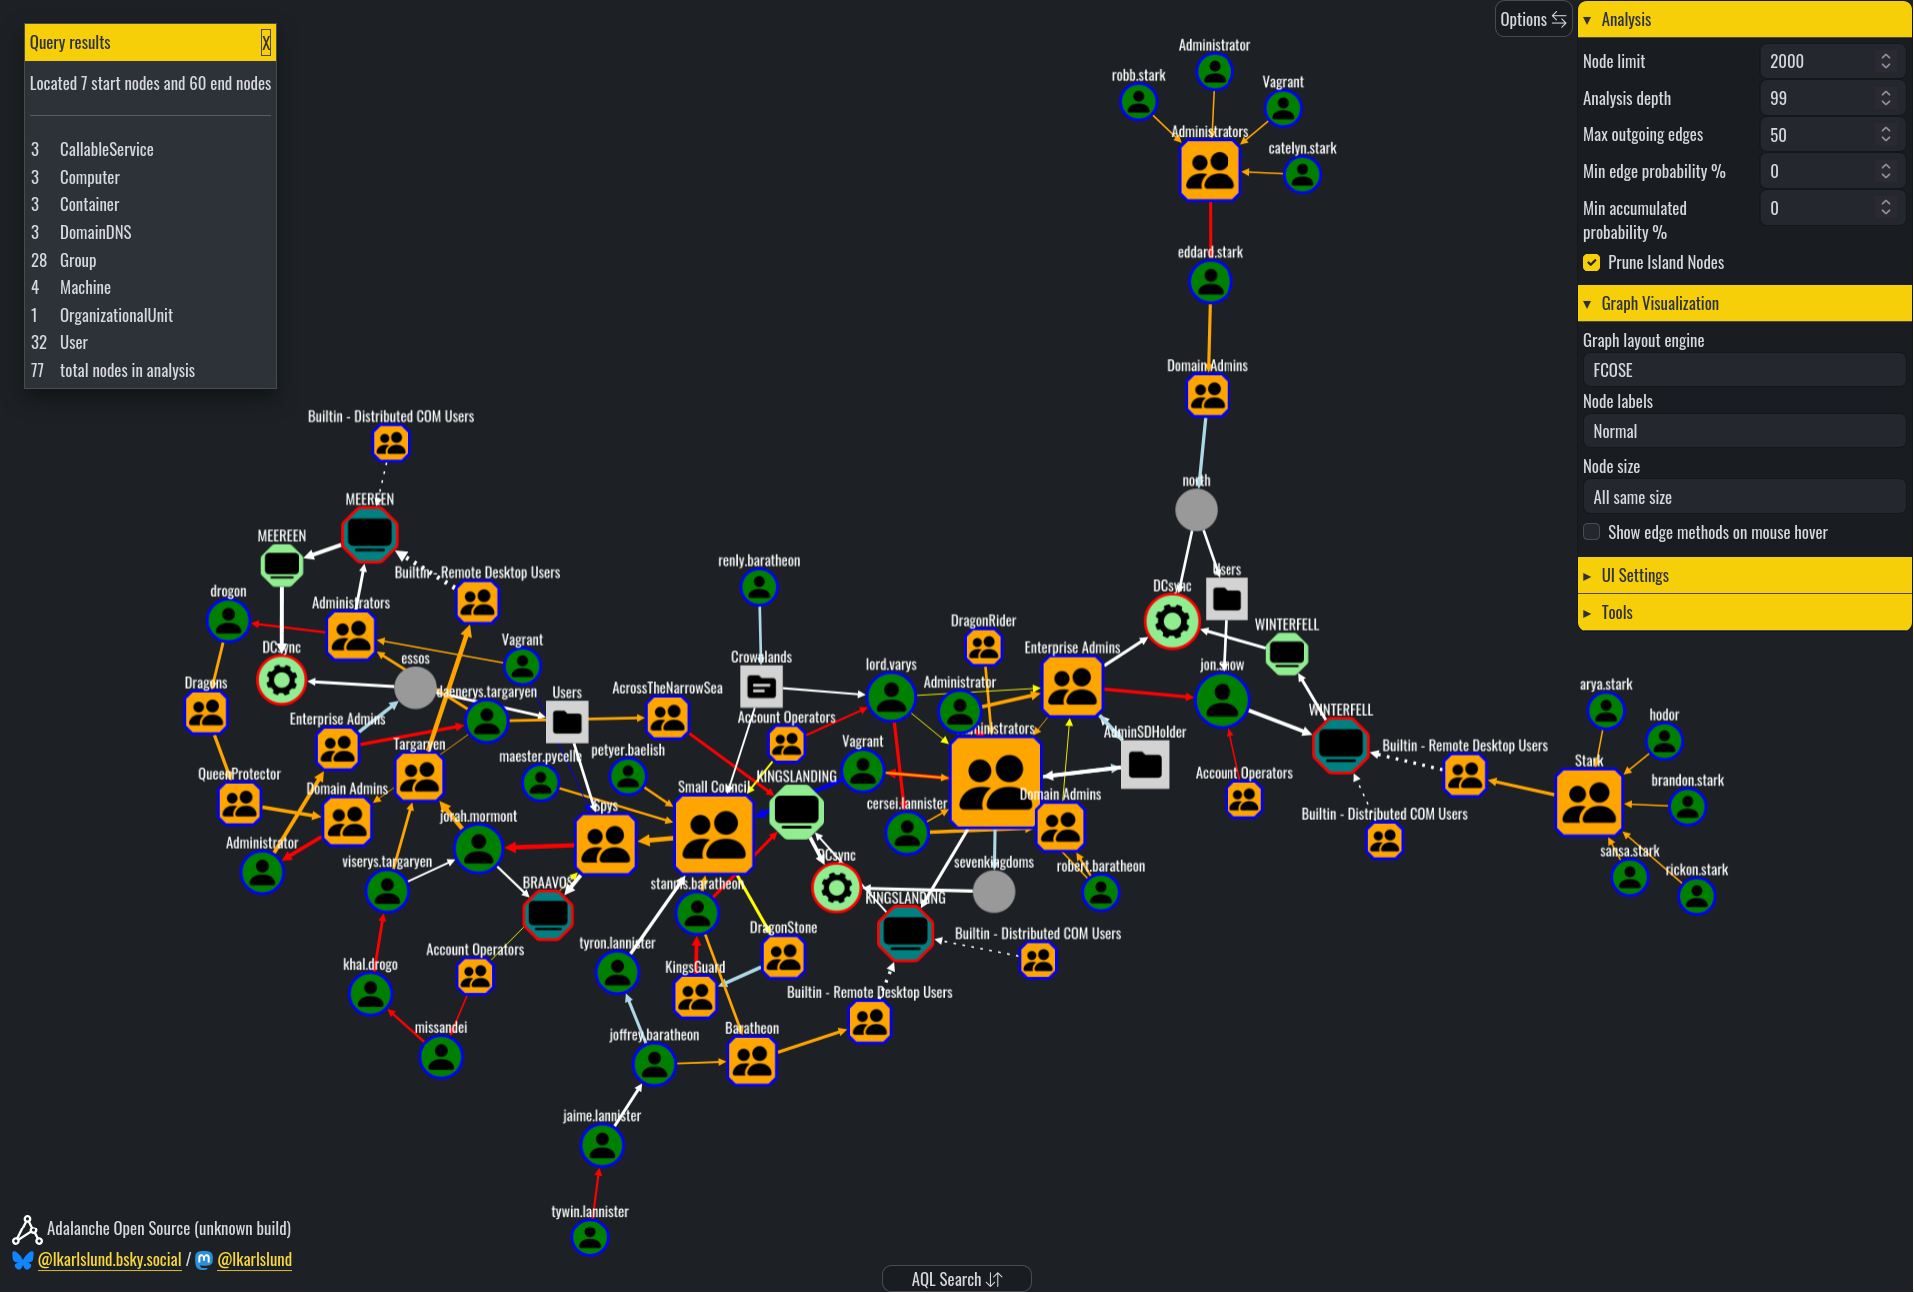 lkarlslund/adalanche
Attack Graph Visualizer and Explorer (Active Directory) ...Wer ist *wirklich* Domain Admin?
 epinna/weevely3
Bewaffnete Web-Shell
 aress31/burpgpt
Eine Burp Suite-Erweiterung, die OpenAIs GPT integriert, um einen zusätzlichen passiven Scan zur Erkennung hochgradig maßgeschneiderter…
 salesforce/policy_sentry
Erstellt AWS-IAM-Richtlinien mit minimalen Berechtigungen basierend auf Ressourcen-ARNs und Zugriffsebenen und automatisiert so die sichere…
 xiphosresearch/exploits
Sonstiger Exploit-Code
 sap/macos-enterprise-privileges
Diese Anwendung gibt Mac-Benutzern in Unternehmensumgebungen die Kontrolle über die Verwaltung ihrer Maschinen, indem sie ihre Zugriffsebene auf…








