
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 bvcyber/cve-2020-1472
Python-Skript, das Impacket nutzt, um die CVE-2020-1472 (Zerologon)-Sicherheitslücke via Netlogon-Authentifizierungsumgehung auf…
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers
 arthaud/git-dumper
Ein Tool zum Dumpen eines Git-Repositorys von einer Website
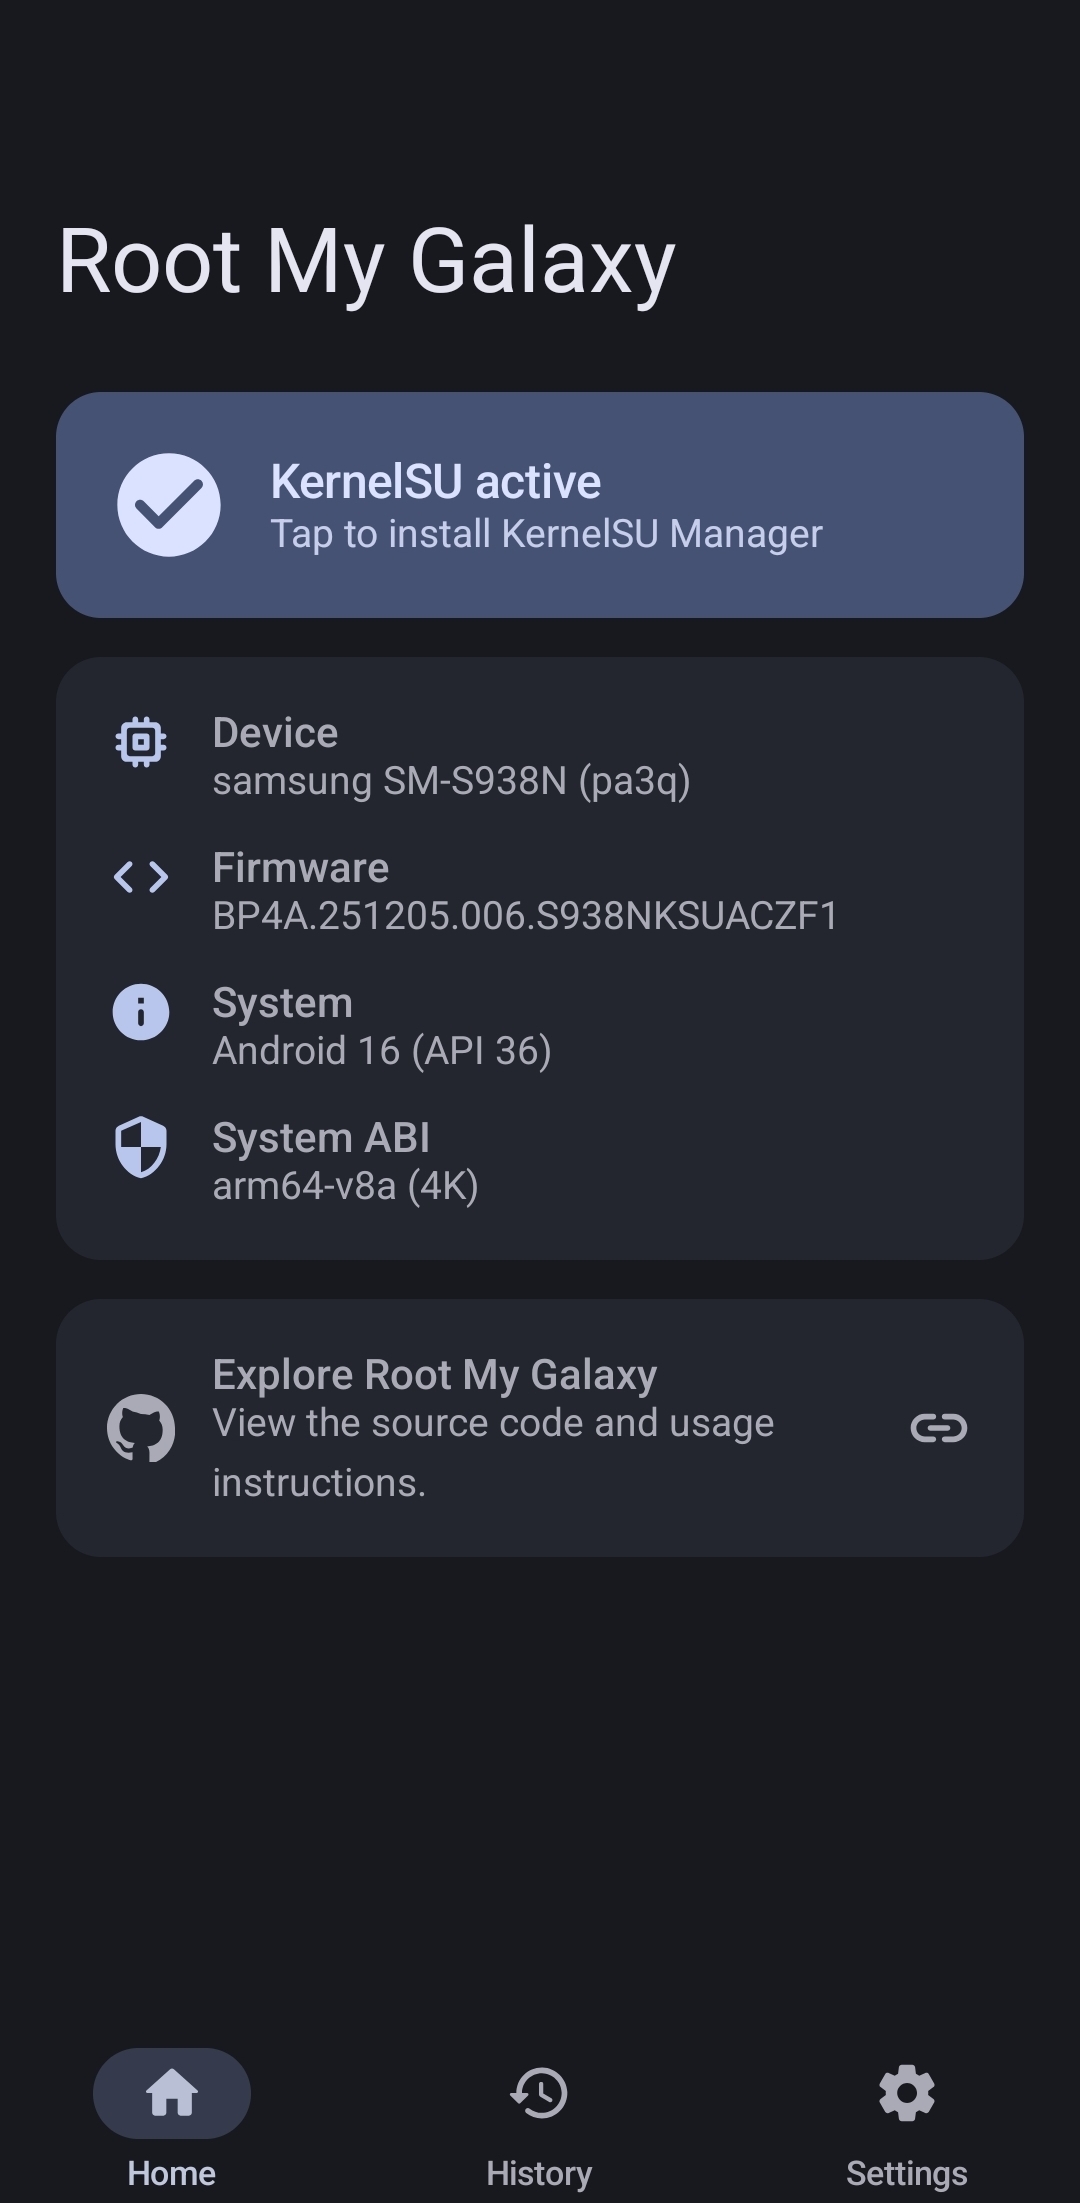 busung-dev/root-my-galaxy
KSU-Installer für unterstützte Samsung Galaxy-Firmware mit CVE-2026-43499
 mozilla/cipherscan
Eine sehr einfache Möglichkeit herauszufinden, welche SSL-Cipher-Suites von einem Ziel unterstützt werden.
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; basierend auf der Betriebssystem-Release-Nummer
 defparam/smuggler
Python-basiertes Werkzeug zum Testen von HTTP-Request-Smuggling und Desynchronisation, das CL.TE- und TE.CL-Schwachstellen mit konfigurierbaren…
 cldrn/nmap-nse-scripts
Meine Sammlung von nmap NSE-Skripten
 codingo/nosqlmap
Automatisiertes Tool zur NoSQL-Datenbank-Enumeration und Webanwendungs-Exploitation.
 aikidosec/safe-chain
Schützen Sie sich mit Aikido Safe Chain vor Schadcode, der über npm, yarn, pnpm, npx, pnpx, pip, uv und poetry installiert wird. Kostenlos nutzbar,…
 devploit/nomore403
403/401-Bypass-Tool: findet Umgehungen von HTTP-Zugriffskontrollen durch Mutationen von Pfad, Methode, Header und Roh-Anfrage. Baseline-Diff,…
 stackrox/stackrox
Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…
 proviesec/google-dorks
Nützliche Google Dorks für WebSecurity und Bug Bounty
 tmylla/awesome-llm4cybersecurity
Kuratierte systematische Literaturübersicht von 756+ Fachpublikationen zu LLM-Anwendungen in der Cybersicherheit, die Threat Intelligence,…
 0xdea/frida-scripts
Eine Sammlung meiner Frida-Instrumentierungsskripte zum Reverse Engineering von mobilen Apps und mehr.
 botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…
 pedrib/poc
Advisories, Proof-of-Concept-Dateien und Exploits, die von @pedrib veröffentlicht wurden.
 ekultek/whatwaf
Erkennung und Umgehung von Web Application Firewalls und Schutzsystemen








