Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nodejsscan — nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen. | Kitploit
Tools/GitHubGitHub/ajinabraham/nodejsscan
Statische AnalyseSchwachstellenscannerStatische Code-Analyse (SAST)Code-AnalyseWebsicherheitDevSecOpsTop in Code-Analyse Nr.14Top in Statische Code-Analyse (SAST) Nr.11
GitHub
2.6k34369vor 1 MonatVon Kitploit geprüft
ajinabraham/nodejsscan

nodejsscan

nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.

Repository anzeigenWebseite
Teilen

nodejsscan nodejsscan Symbol

Statischer Sicherheitscode-Scanner (SAST) für Node.js-Anwendungen, unterstützt durch libsast und semgrep.

Hergestellt mit Liebe in Indien Tweet

platform License python Tests

nodejsscan unterstützen

  • Spenden via PayPal: Spenden via PayPal
  • Projekt sponsern: Github Sponsoren

e-Learning-Kurse & Zertifizierungen

OpSecX Videokurs OpSecX Node.js Security: Pentesting and Exploitation - NJS

nodejsscan ausführen

docker pull opensecurity/nodejsscan:latest
docker run -it -p 9090:9090 opensecurity/nodejsscan:latest

nodejsscan lokal einrichten

Postgres installieren und SQLALCHEMY_DATABASE_URI in nodejsscan/settings.py oder als Umgebungsvariable konfigurieren.

Ab Version 4 wird Windows nicht mehr unterstützt.

git clone https://github.com/ajinabraham/nodejsscan.git
cd nodejsscan
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
python3 manage.py recreate-db # Einmal ausführen, um das Datenbankschema zu erstellen

Um nodejsscan auszuführen

./run.sh

Dies startet die nodejsscan-Weboberfläche unter http://127.0.0.1:9090

Kommandozeilenschnittstelle (CLI) und Python-API

njsscan_cli

  • CLI: https://github.com/ajinabraham/njsscan#command-line-options
  • API: https://github.com/ajinabraham/njsscan#python-api

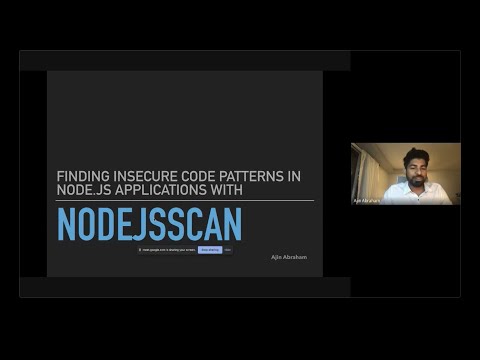
Präsentationen

Watch the video

Integrationen

Slack-Benachrichtigungen

Erstellen Sie Ihre Slack-App Slack App und setzen Sie SLACK_WEBHOOK_URL in nodejsscan/settings.py oder als Umgebungsvariable.

nodejsscan Slack-Benachrichtigung

E-Mail-Benachrichtigungen

Konfigurieren Sie SMTP-Einstellungen in nodejsscan/settings.py oder als Umgebungsvariable.

CI/CD oder DevSecOps

  • Github Action: https://github.com/ajinabraham/njsscan#github-action
  • Gitlab CI/CD: https://github.com/ajinabraham/njsscan#gitlab-cicd
  • Travis CI: https://github.com/ajinabraham/njsscan#travis-ci

Docker-Image erstellen

docker build -t nodejsscan .
docker run -it -p 9090:9090 nodejsscan
  • CLI Docker-Image: https://github.com/ajinabraham/njsscan#build-locally

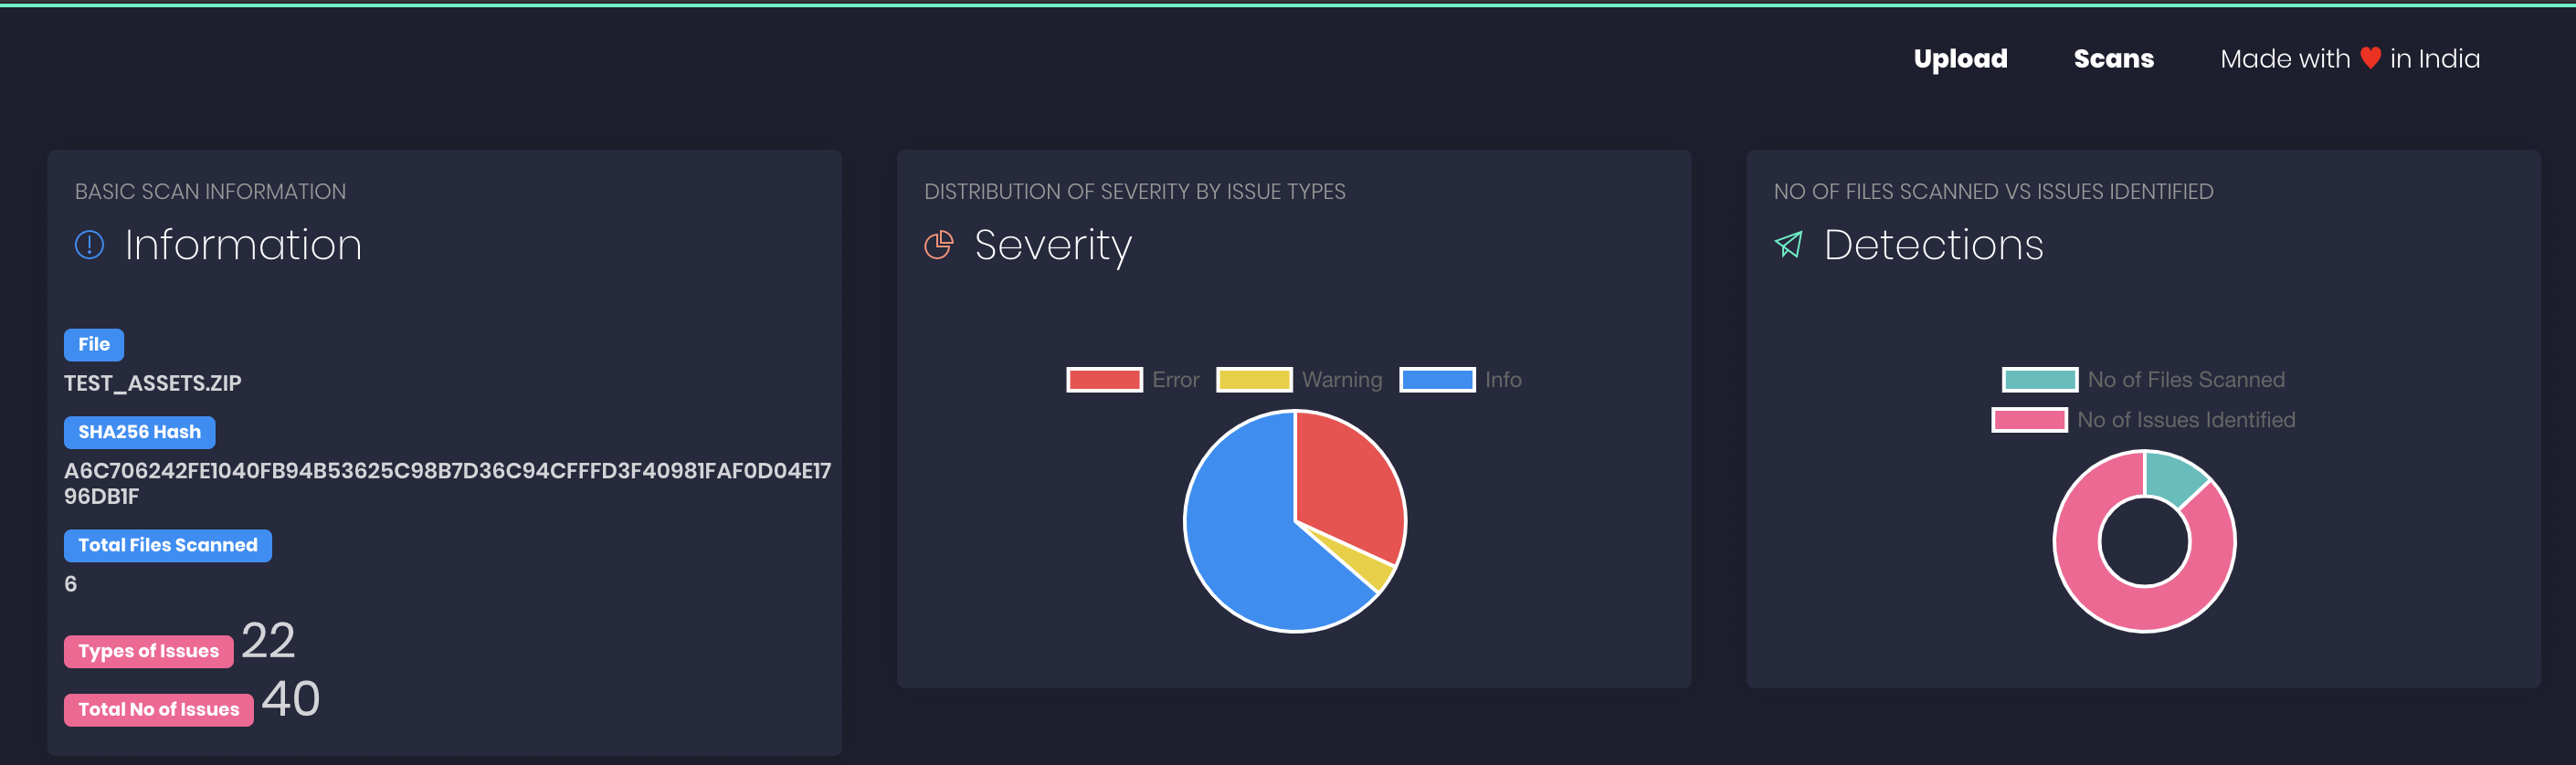
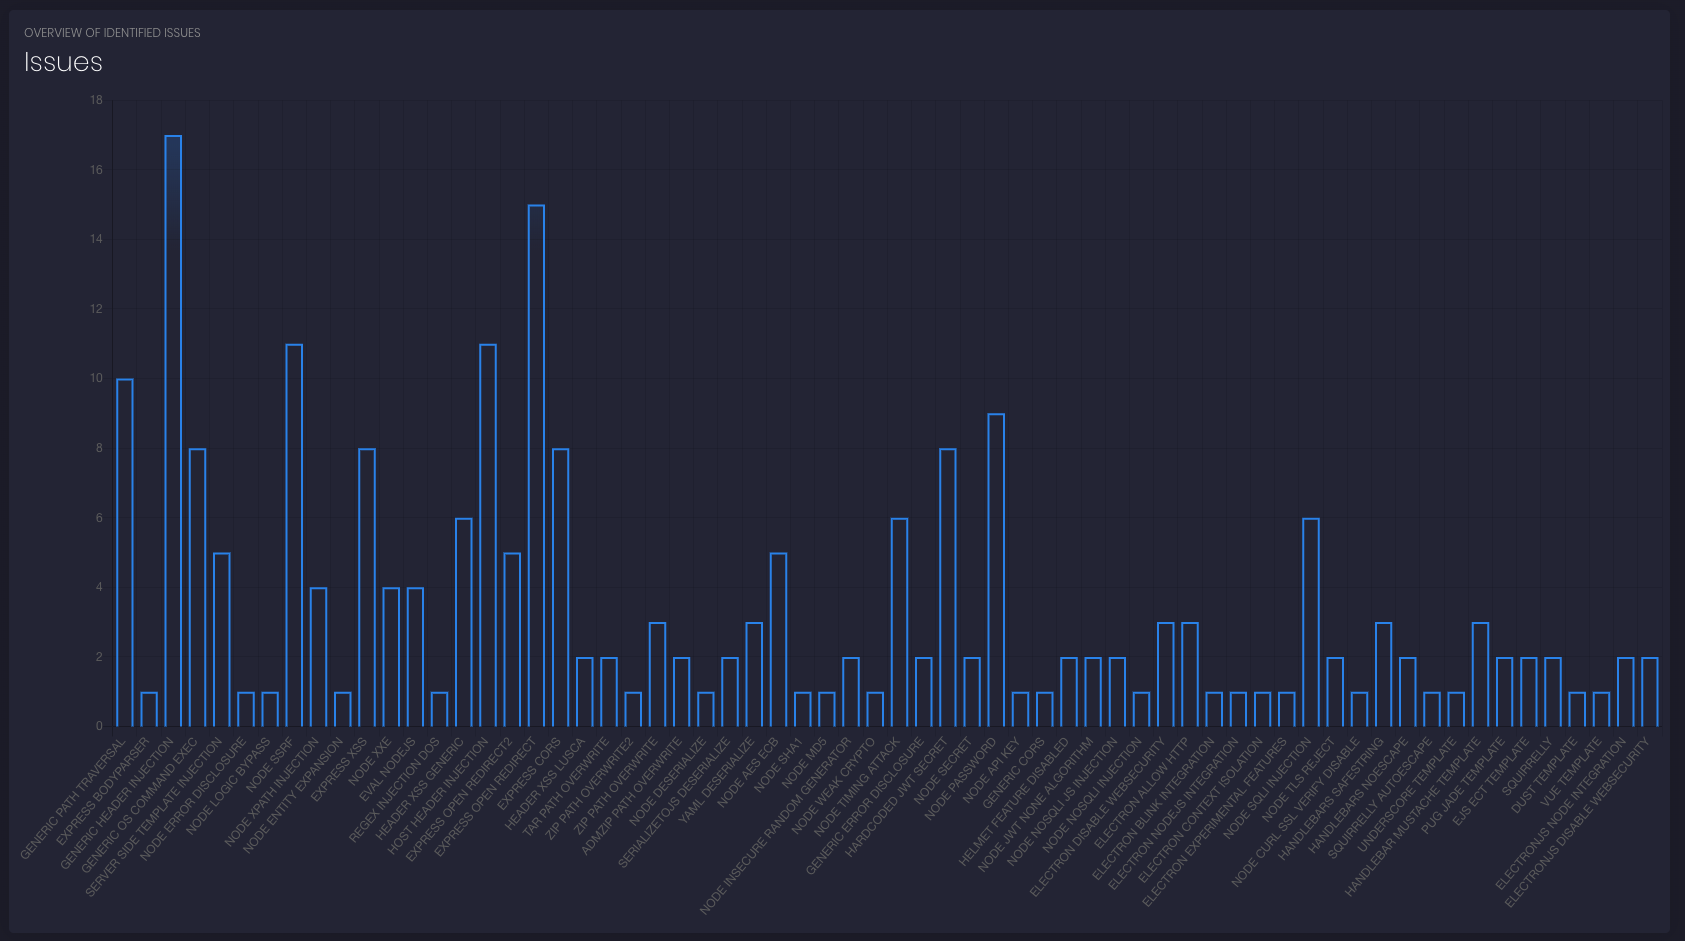
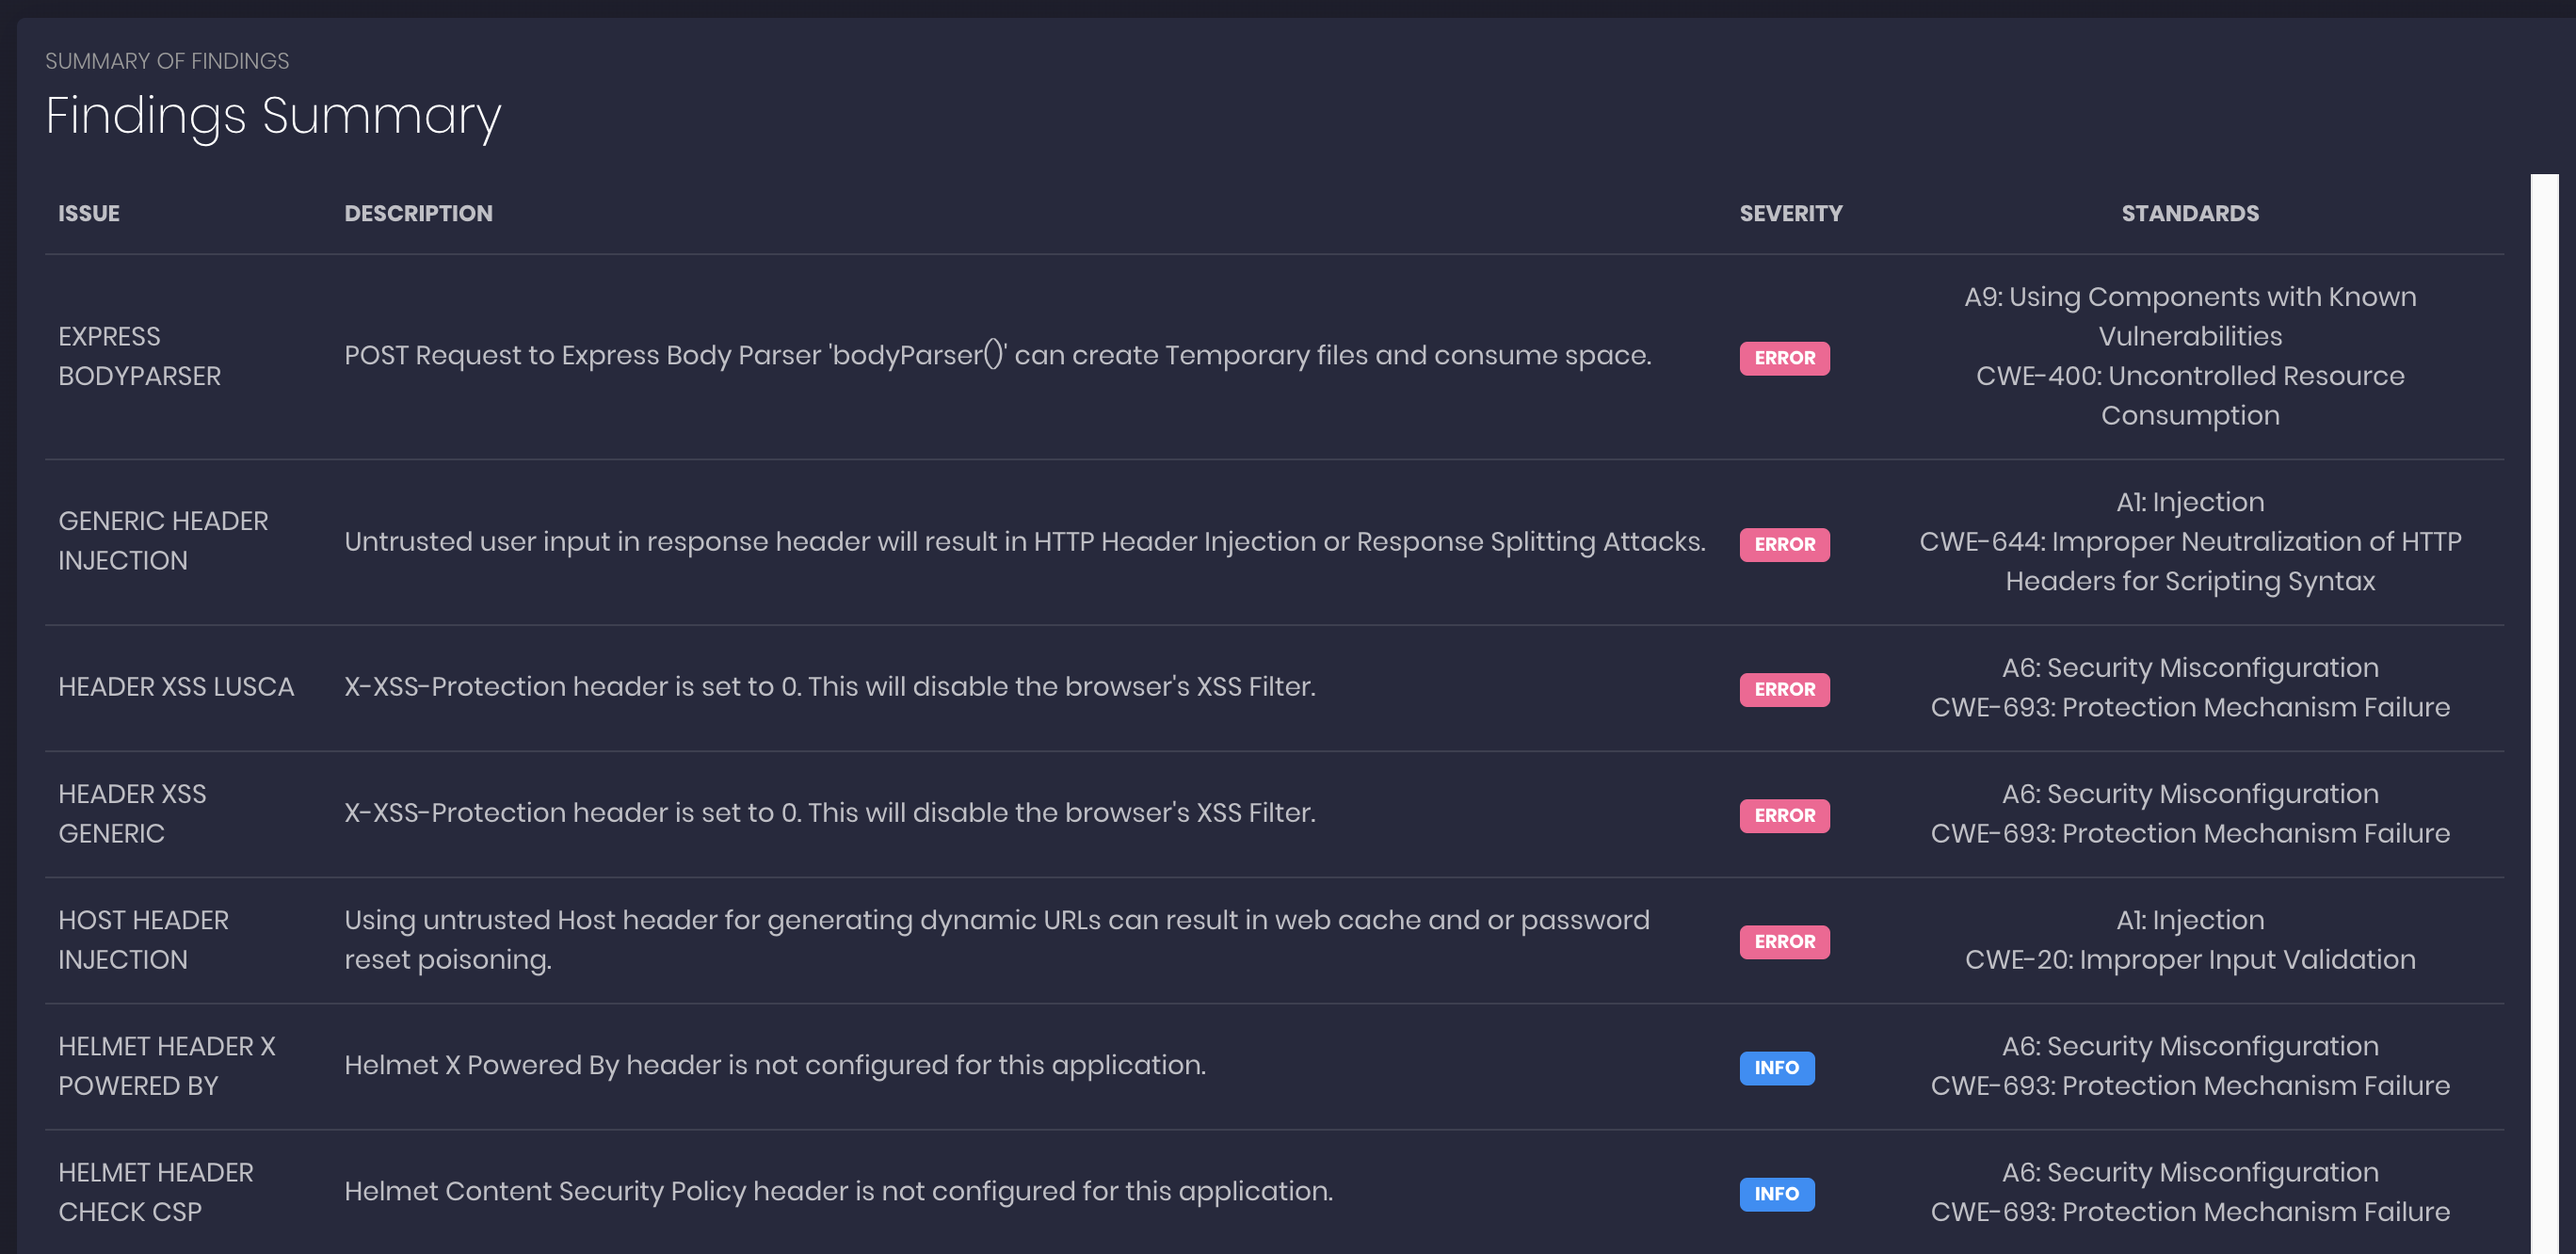
nodejsscan Screenshots

nodejsscan Weboberfläche nodejsscan Dashboard nodejsscan Diagramme nodejsscan Übersicht nodejsscan Befunde

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →