
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 hslatman/awesome-industrial-control-system-security
Eine kuratierte Liste von Ressourcen zur Sicherheit von Industrial Control Systems (ICS).
 kadenzipfel/smart-contract-vulnerabilities
Eine Sammlung von Schwachstellen in Smart Contracts zusammen mit Präventionsmethoden
 amlweems/xzbot
Notizen, Honeypot und Exploit-Demo für die xz-Backdoor (CVE-2024-3094)
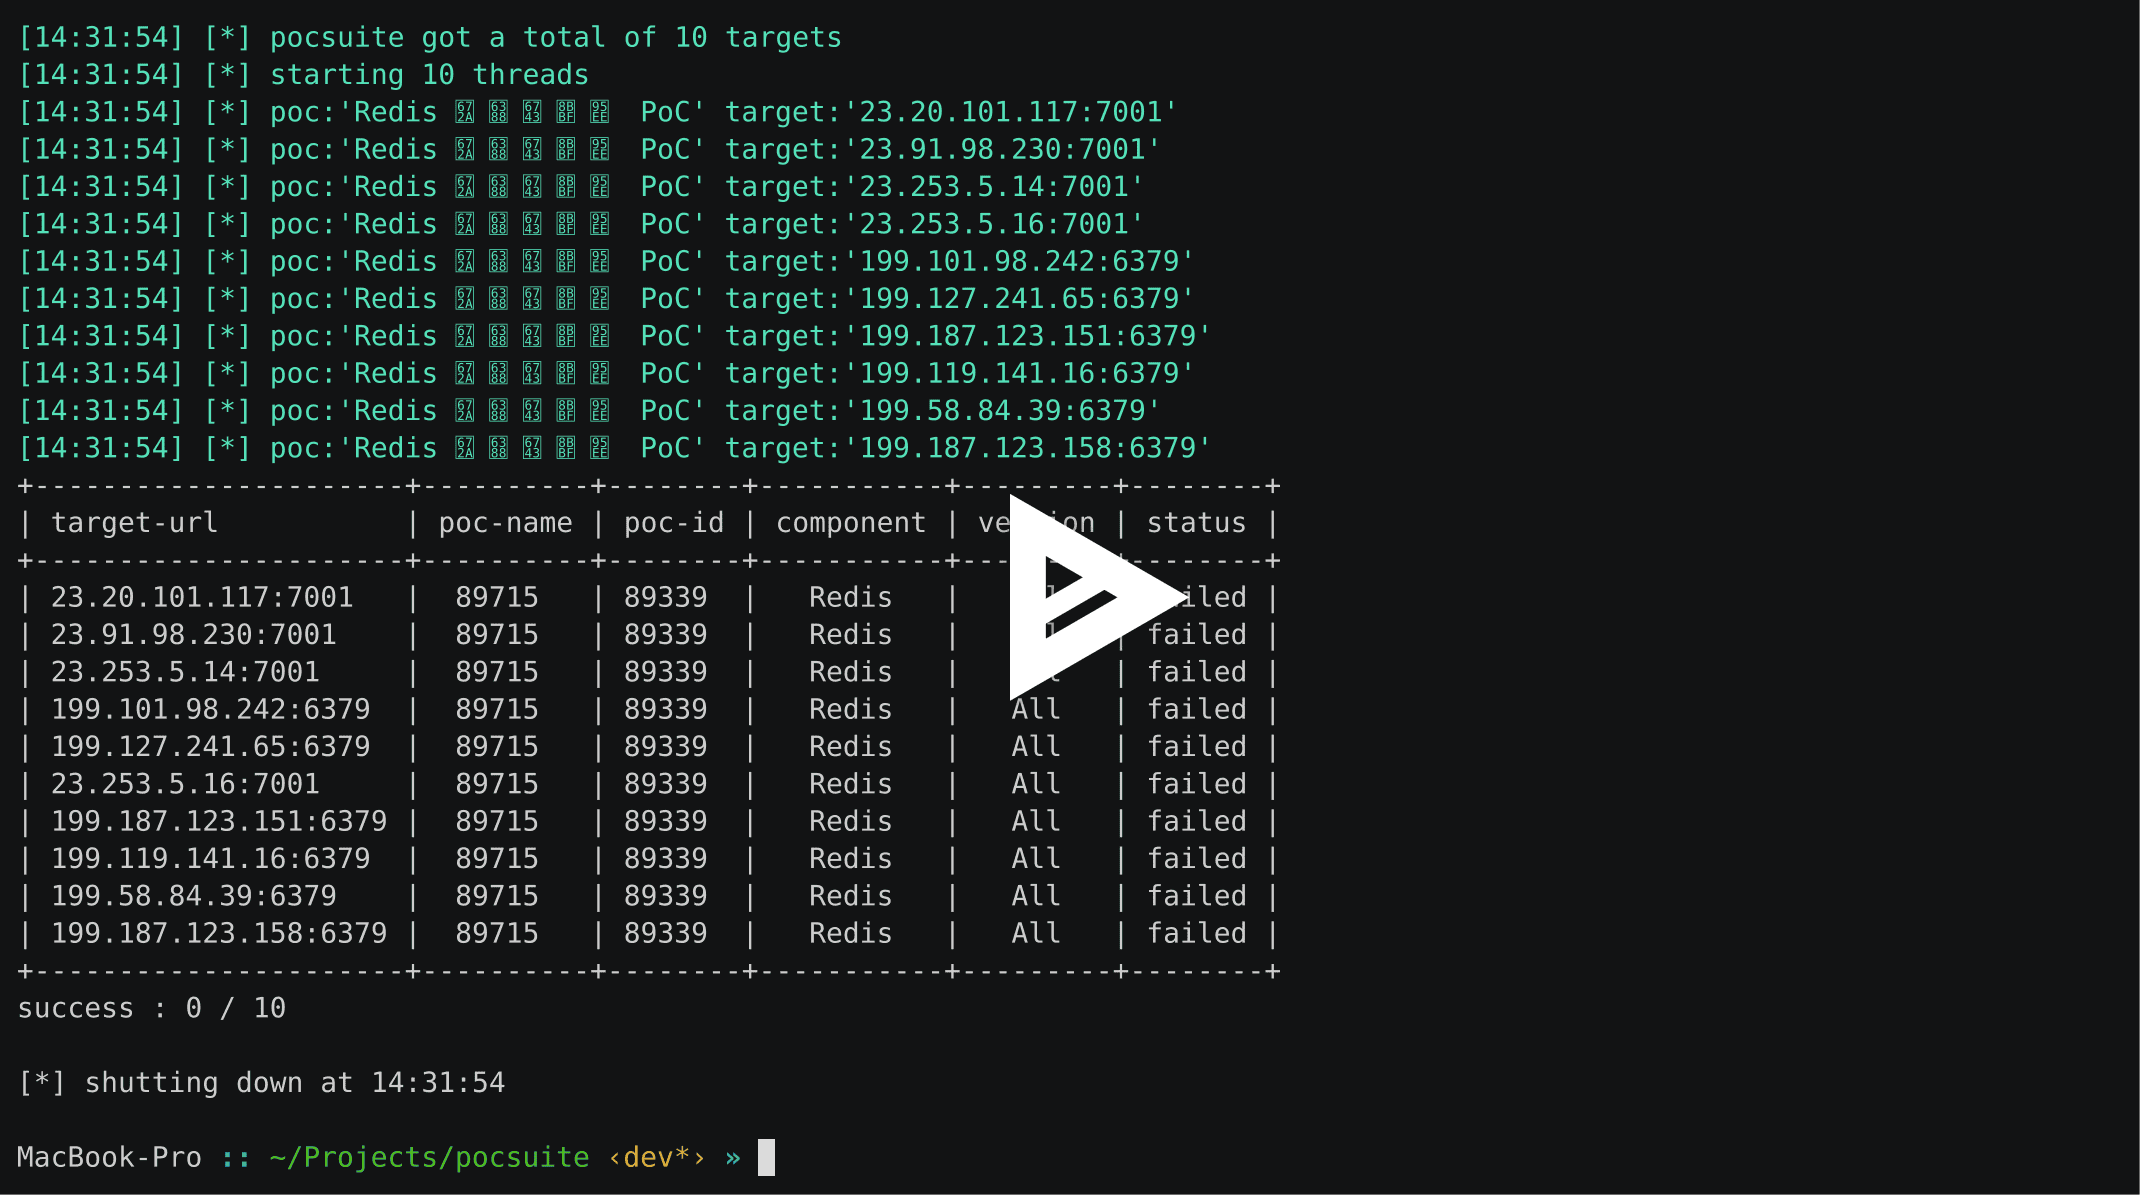 knownsec/pocsuite3
pocsuite3 ist ein Open-Source-Remote-Schwachstellentest-Framework, das vom Knownsec 404 Team entwickelt wurde.
 owtf/owtf
Modulares Penetrationstest-Framework, das mehrere Tools für automatisierte Sicherheitsbewertungen von Webanwendungen integriert, abgestimmt auf OWASP…
 gitguardian/ggshield
Erkenne und validiere über 500 Arten von hartkodierten Geheimnissen mit erweiterten Prüfungen. Nutze es als Pre-Commit-Hook, GitHub Action oder CLI…
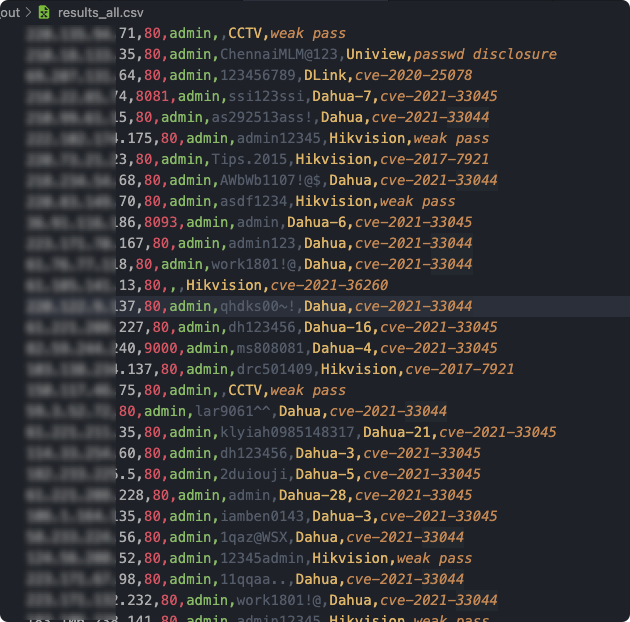 jorhelp/ingram
Webcam-Sicherheitslücken-Scanner-Tool | Webcam-Sicherheitslücken-Scanner-Werkzeug
 cube0x0/cve-2021-1675
C# und Impacket-Implementierung von PrintNightmare CVE-2021-1675/CVE-2021-34527
 firmadyne/firmadyne
Plattform für Emulation und dynamische Analyse von Linux-basierter Firmware
 xoreaxeaxeax/rosenbridge
Hardware-Backdoors in x86-CPUs
 rustsec/rustsec
RustSec API & Werkzeuge
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 jtpereyda/boofuzz
Ein Fork und Nachfolger des Sulley Fuzzing Frameworks
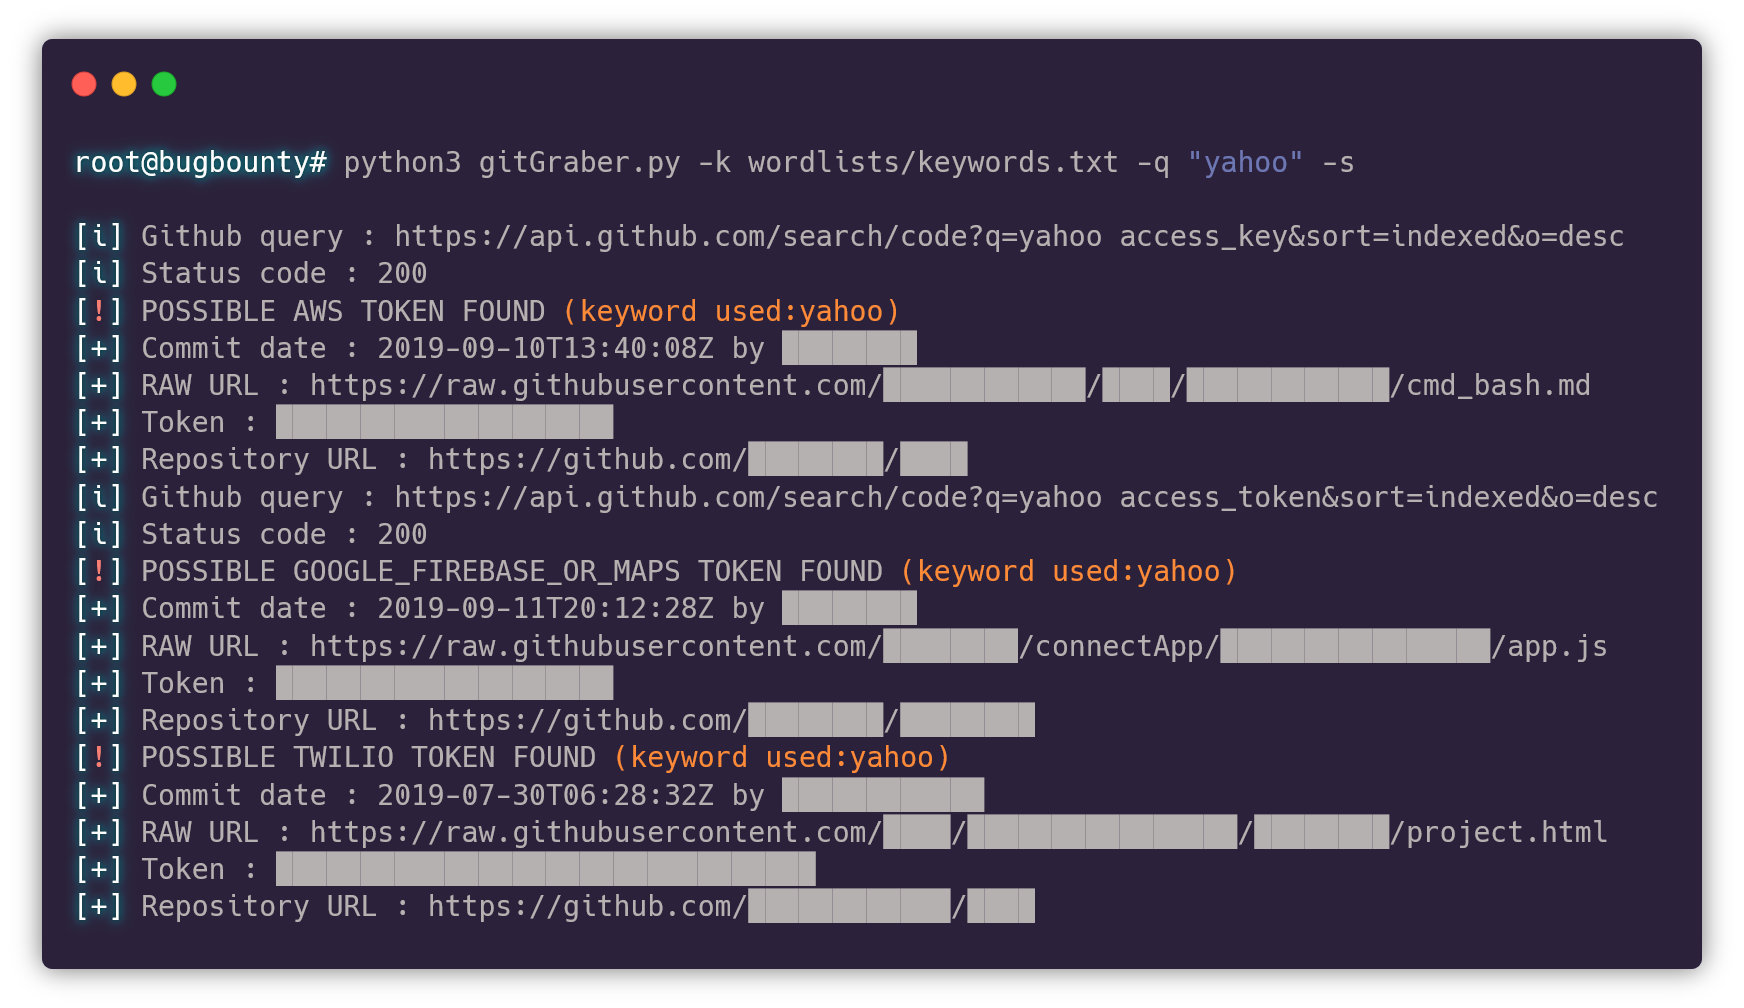 hisxo/gitgraber
gitGraber: überwacht GitHub, um in Echtzeit nach sensiblen Daten für verschiedene Online-Dienste wie Google, Amazon, Paypal, Github, Mailgun,…
 scipag/vulscan
Erweiterte Schwachstellenscans mit Nmap NSE
 ovh/the-bastion
Authentifizierung, Autorisierung, Nachvollziehbarkeit und Prüfbarkeit für SSH-Zugriffe.
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…







