
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
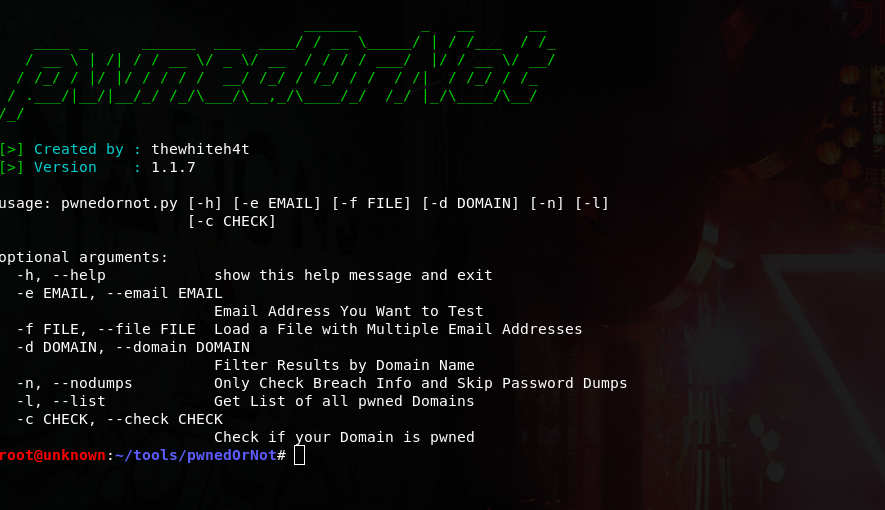
 thewhiteh4t/pwnedornot
OSINT-Tool zum Auffinden von Passwörtern kompromittierter E-Mail-Adressen
 pry0cc/axiom
Das dynamische Infrastruktur-Framework für alle! Verteilen Sie die Arbeitslast vieler verschiedener Scantools mühelos, darunter nmap, ffuf, masscan,…
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 sqlancer/sqlancer
Automatisiertes Testen zur Erkennung von Logik- und Performance-Fehlern in Datenbanksystemen
 projectdiscovery/vulnx
Moderne CLI zum Durchsuchen von Schwachstellendaten mit leistungsstarken Such-, Filter- und Analysefunktionen.
 salesforce/cloudsplaining
Cloudsplaining ist ein AWS IAM Security Assessment Tool, das Verstöße gegen das Least-Privilege-Prinzip identifiziert und einen risikopriorisierten…
 lanjelot/patator
Patator ist ein Mehrzweck-Brute-Forcer mit modularem Design und flexibler Nutzung.
 owasp/threat-dragon
Ein Open-Source-Tool zur Bedrohungsmodellierung von OWASP
 ly4k/certipy
Tool für die Active Directory Certificate Services Enumeration und Missbrauch
 v12-security/pocs
poc es, als ob es heiß wäre
 aquasecurity/trivy-operator
Kubernetes-nativer Sicherheits-Operator, der Schwachstellenscans, Konfigurationsaudits, Secret-Erkennung, RBAC-Analyse und…
 epinna/tplmap
Serverseitige Template-Injection und Code-Injection Erkennungs- und Exploitation-Tool
 owasp/api-security
Von OWASP gepflegtes Dokument zu den Top 10 API-Sicherheitsrisiken und Dokumentationsportal mit Best Practices für den Aufbau, das Testen und die…
 decalage2/oletools
Python-Toolkit zur Analyse von MS OLE2- und Office-Dokumenten, zum Extrahieren von VBA-Makros, zur Erkennung von Exploits und zur Durchführung…
 uphiago/recon-skills
Praxisgeprüftes Offensive-Security-Fähigkeitenpaket mit 169 Techniken für Aufklärung und Penetrationstests. Deckt CORS, SSRF, Subdomain-Übernahme,…
 protectai/vulnhuntr
Zero shot Schwachstellenentdeckung mithilfe von LLMs
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 haccer/subjack
Gleichzeitiger DNS-Takeover-Scanner, der CNAME-, NS-, AXFR-, SPF-, MX-, SRV- und stale A-Record-Anfälligkeiten über Cloud-Anbieter hinweg erkennt,…








