🔒 The Bastion
Überblick
Bastions sind ein Cluster von Maschinen, die von Betriebsteams (wie Systemadministratoren, Entwicklern, Datenbankadministratoren, ...) als einziger Einstiegspunkt genutzt werden, um sich sicher mit Geräten (Servern, virtuellen Maschinen, Cloud-Instanzen, Netzwerkgeräten, ...) zu verbinden, üblicherweise per ssh.
The Bastion bietet Mechanismen für Authentifizierung, Autorisierung, Nachvollziehbarkeit und Auditierbarkeit für Ihre gesamte Infrastruktur.
Da The Bastion zwischen Ihren Benutzern und Ihrer Infrastruktur steht, fügt es eine Abstraktionsebene dazwischen ein, sodass Ihre Infrastruktur die einzelnen Mitglieder Ihres Betriebsteams nicht kennen muss.
Jedes Mitglied Ihres Teams hat ein individuelles Konto auf The Bastion und kann Mitglied einer oder mehrerer Bastion-Gruppen sein, die ihm Zugriff auf eine oder mehrere Infrastrukturen gewähren können. Die Geräte der Infrastruktur müssen nur die Bastion-Gruppe(n) kennen und ihnen vertrauen, denen sie angehören können.
Das feingranulare RBAC von The Bastion ermöglicht es, bestimmte Verantwortlichkeiten an beliebige Konten zu delegieren, gruppenbezogen oder bastionweit, einschließlich an Konten, die von Ihrer Automatisierung verwendet werden könnten, um z. B. den Lebenszyklus der Konten zu verwalten (verknüpft mit Ihrem Personalverwaltungssystem, Ihrem LDAP oder AD), sicherzustellen, dass die ACL einer Gruppe aktuell ist (verknüpft mit Ihrem CMDB) usw. Automatisierte Prozesse sind einfach über die JSON-API über SSH umzusetzen.
Wissensressourcen
Möchten Sie mehr erfahren und dabei einige schöne Zeichnungen sehen? Hier ist eine Reihe von Blogbeiträgen, die tiefer in die Kernfunktionen und Prinzipien von The Bastion eintauchen:
Weitere Ressourcen, die von Interesse sein könnten:
- Online-Dokumentation
- (Video auf Französisch, Folien auf Englisch) The Bastion at the Very Tech Trip 2023, Fallstudie zur Verwaltung einer Infrastruktur mit und ohne The Bastion
- (Video auf Französisch, Folien auf Englisch) The Bastion at the OSSIR, 2021, erklärt kurz die Kernprinzipien, geht dann auf die Realm-Funktionalität ein und zoomt schließlich darauf, warum die getroffenen technischen Implementierungsentscheidungen die Sicherheit erhöhen (indem absichtlich eine Sicherheitslücke im Code hinzugefügt wird, um dies zu beweisen!)
- (Podcast auf Französisch) The Bastion at NoLimitSecu, 2021, Interview mit Fragen & Antworten
♻️ Keine Annahmen über Ihre Umgebung
Weder auf der Eingangs- noch auf der Ausgangsseite von The Bastion ist etwas Ausgefallenes erforderlich, damit es funktioniert.
Zum Verbinden wird nur Ihr guter alter ssh-Client benötigt, und auf der anderen Seite genügt jeder Standard-sshd-Server. Dazu gehören beispielsweise auch Netzwerkgeräte, auf denen Sie möglicherweise keine benutzerdefinierte Software installieren können.
Uralte Geräte, die nur kryptografische Algorithmen mit geringer Sicherheit oder Telnet unterstützen, können vor dem Internet verborgen werden, indem sie per Firewall geschützt und nur The Bastion zugelassen wird, wodurch ein Kompromiss bei der Sicherheit vermieden wird, da auf der Eingangsseite der Bastion weiterhin nur Verbindungen mit hohem Sicherheitsniveau zugelassen werden.
➰ Zuverlässigkeit
- Es werden nur wenige bekannte Bibliotheken verwendet; weniger Fremdcode bedeutet eine kleinere Angriffsfläche
- Die Bastion ist auf Selbstständigkeit ausgelegt: keine Abhängigkeiten wie Datenbanken, andere Daemons, andere Maschinen oder Cloud-Dienste von Drittanbietern, weder für die Authentifizierungs- noch für die Autorisierungsphase, was statistisch weniger Ausfallzeiten bedeutet
- Hochverfügbarkeit kann so eingerichtet werden, dass mehrere Bastion-Instanzen einen Cluster aus mehreren Instanzen bilden, wobei jede Instanz jederzeit nutzbar ist (Active/Active-Schema)
:godmode: Nicht erschöpfende Funktionsliste
- Persönliche und gruppenbasierte Zugriffsschemata mit Delegation von Gruppenrollen, um die Autonomie der Teams ohne Sicherheitseinbußen zu gewährleisten
- SSH-Protokolltrennung zwischen eingehenden und ausgehenden Verbindungen
- Aufzeichnung interaktiver Sitzungen (in Standard-ttyrec-Dateien)
- Aufzeichnung nicht-interaktiver Sitzungen (stdout und stderr über ttyrec)
- Umfangreiche Logging-Unterstützung über syslog für eine einfache SIEM-Nutzung
- Zu den Authentifizierungsfunktionen gehören die Unterstützung von MFA/2FA (Passwort, TOTP) zusätzlich zur Public-Key-Authentifizierung
- Unterstützt die Prüfung und Durchsetzung der Attestierung von Yubico-PIV-Schlüsseln auf der Seite der eingehenden Verbindung
- Unterstützt mosh auf der Seite der eingehenden Verbindung
- Unterstützt die Weiterleitung von scp, sftp und rsync, um Dateien von entfernten Servern hoch- und/oder herunterzuladen
- Unterstützt die Weiterleitung des netconf-SSH-Subsystems
- Unterstützt Realms, um eine Vertrauensbeziehung zwischen zwei Bastions möglicherweise zweier verschiedener Unternehmen herzustellen, wobei die Authentifizierungs- und Autorisierungsphasen aufgeteilt werden und dennoch lokale Richtlinien durchgesetzt werden
- Unterstützt die automatische SSH-Passwortanmeldung auf der ausgehenden Seite für Legacy-Geräte, die keine Public-Key-Authentifizierung unterstützen, während auf der eingehenden Seite weiterhin eine ordnungsgemäße Public-Key-Authentifizierung erzwungen wird
- Unterstützt die automatische Telnet-Passwortanmeldung auf der ausgehenden Seite für alte Geräte, die kein SSH unterstützen, während auf der eingehenden Seite weiterhin eine ordnungsgemäße SSH-Public-Key-Authentifizierung erzwungen wird
- Unterstützt HTTPS-Proxying mit Man-in-the-Middle-Authentifizierung und -Autorisierung zur Entkopplung von eingehenden und ausgehenden Passwörtern (hauptsächlich nützlich für APIs von Netzwerkgeräten)
🔧 Installieren, Aktualisieren und Verwenden von The Bastion
Bitte siehe die Online-Dokumentation oder die entsprechende textbasierte Version im Ordner doc/.
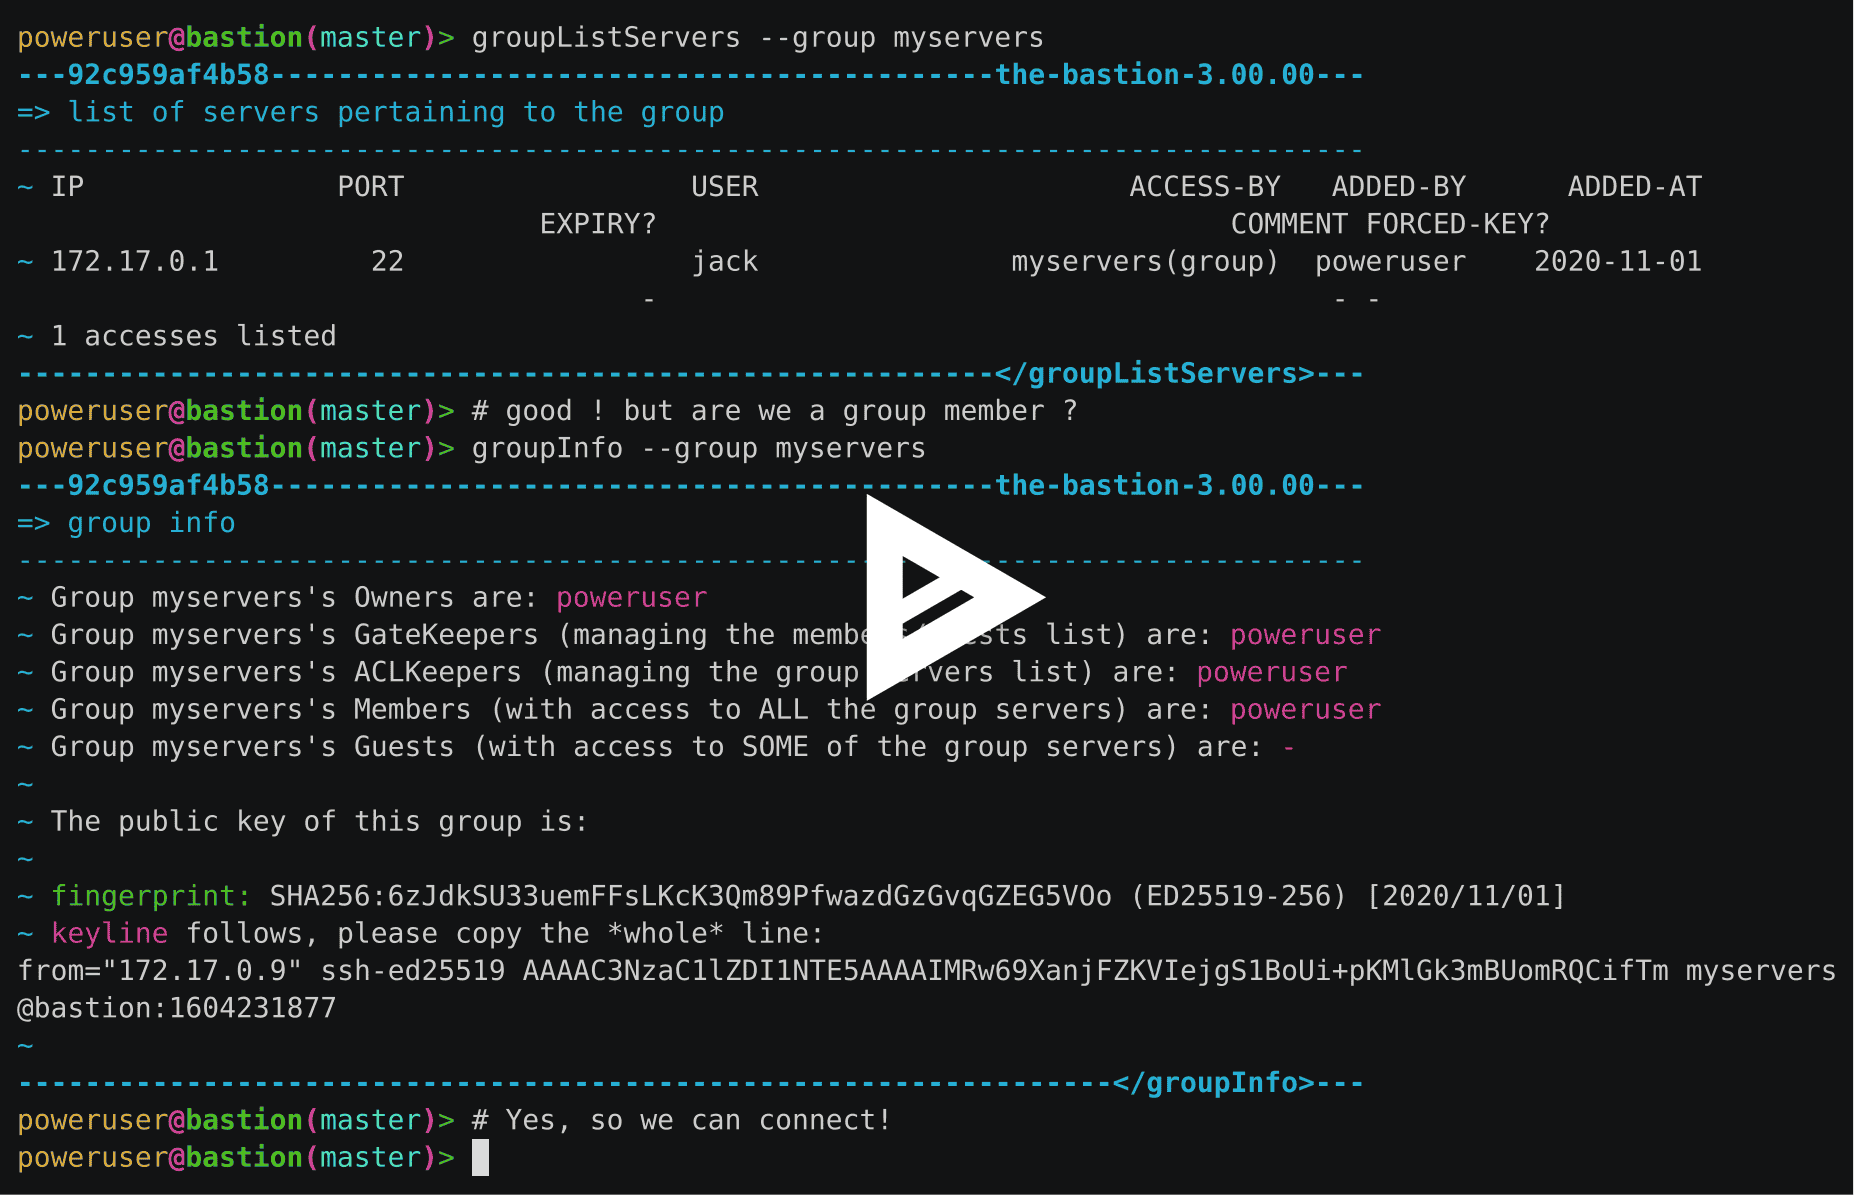
🎥 Schnelles Verbindungs- und Wiedergabebeispiel
⚡ TL;DR: Testen Sie es: Einweg-Sandbox mit Docker
Dies ist eine gute Möglichkeit, The Bastion innerhalb von Sekunden zu testen, aber lesen Sie die FAQ, wenn Sie den Einsatz von Containerisierung in der Produktion ernsthaft in Erwägung ziehen.

 ovh/the-bastion

