
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 proviesec/google-dorks
Nützliche Google Dorks für WebSecurity und Bug Bounty
 betterleaks/betterleaks
Schneller, konfigurierbarer Secrets-Scanner für Dateisysteme, Git-Historien, Container und Cloud-Quellen, mit Expr-basierter Filterung, Validierung…
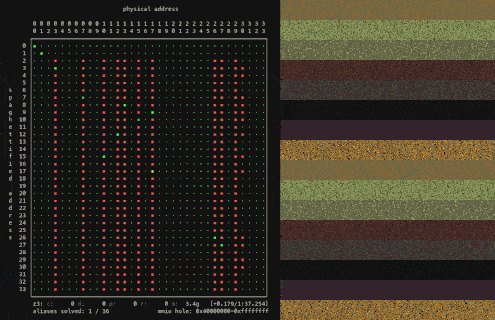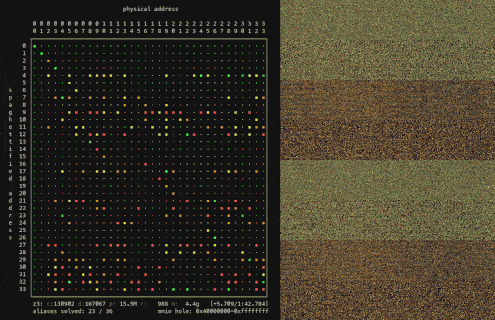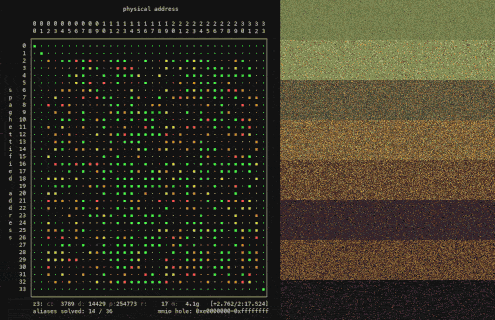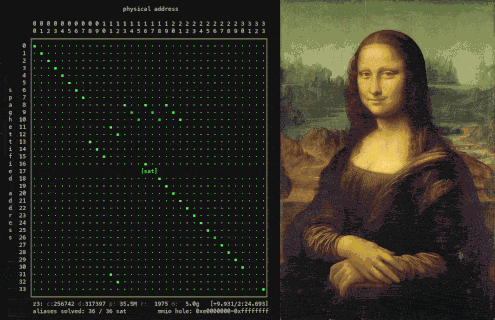 xoreaxeaxeax/skitter-creek-bath-salts
Alles auf der CPU mit DRAM-Scrambling freischalten
 microsoft/mxc
Policy-driven, layered isolation and containment
 rubysec/ruby-advisory-db
Community-gepflegte Datenbank mit Sicherheitshinweisen für Ruby-Gems und Laufzeitumgebungen, die strukturierte CVE/GHSA-Daten mit gepatchten…

 cve-search/cve-search
Lokale CVE/CPE-Schwachstellendatenbank mit Suche, Bewertung, Weboberfläche und API für die Offline-Schwachstellenanalyse und -verwaltung.
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers
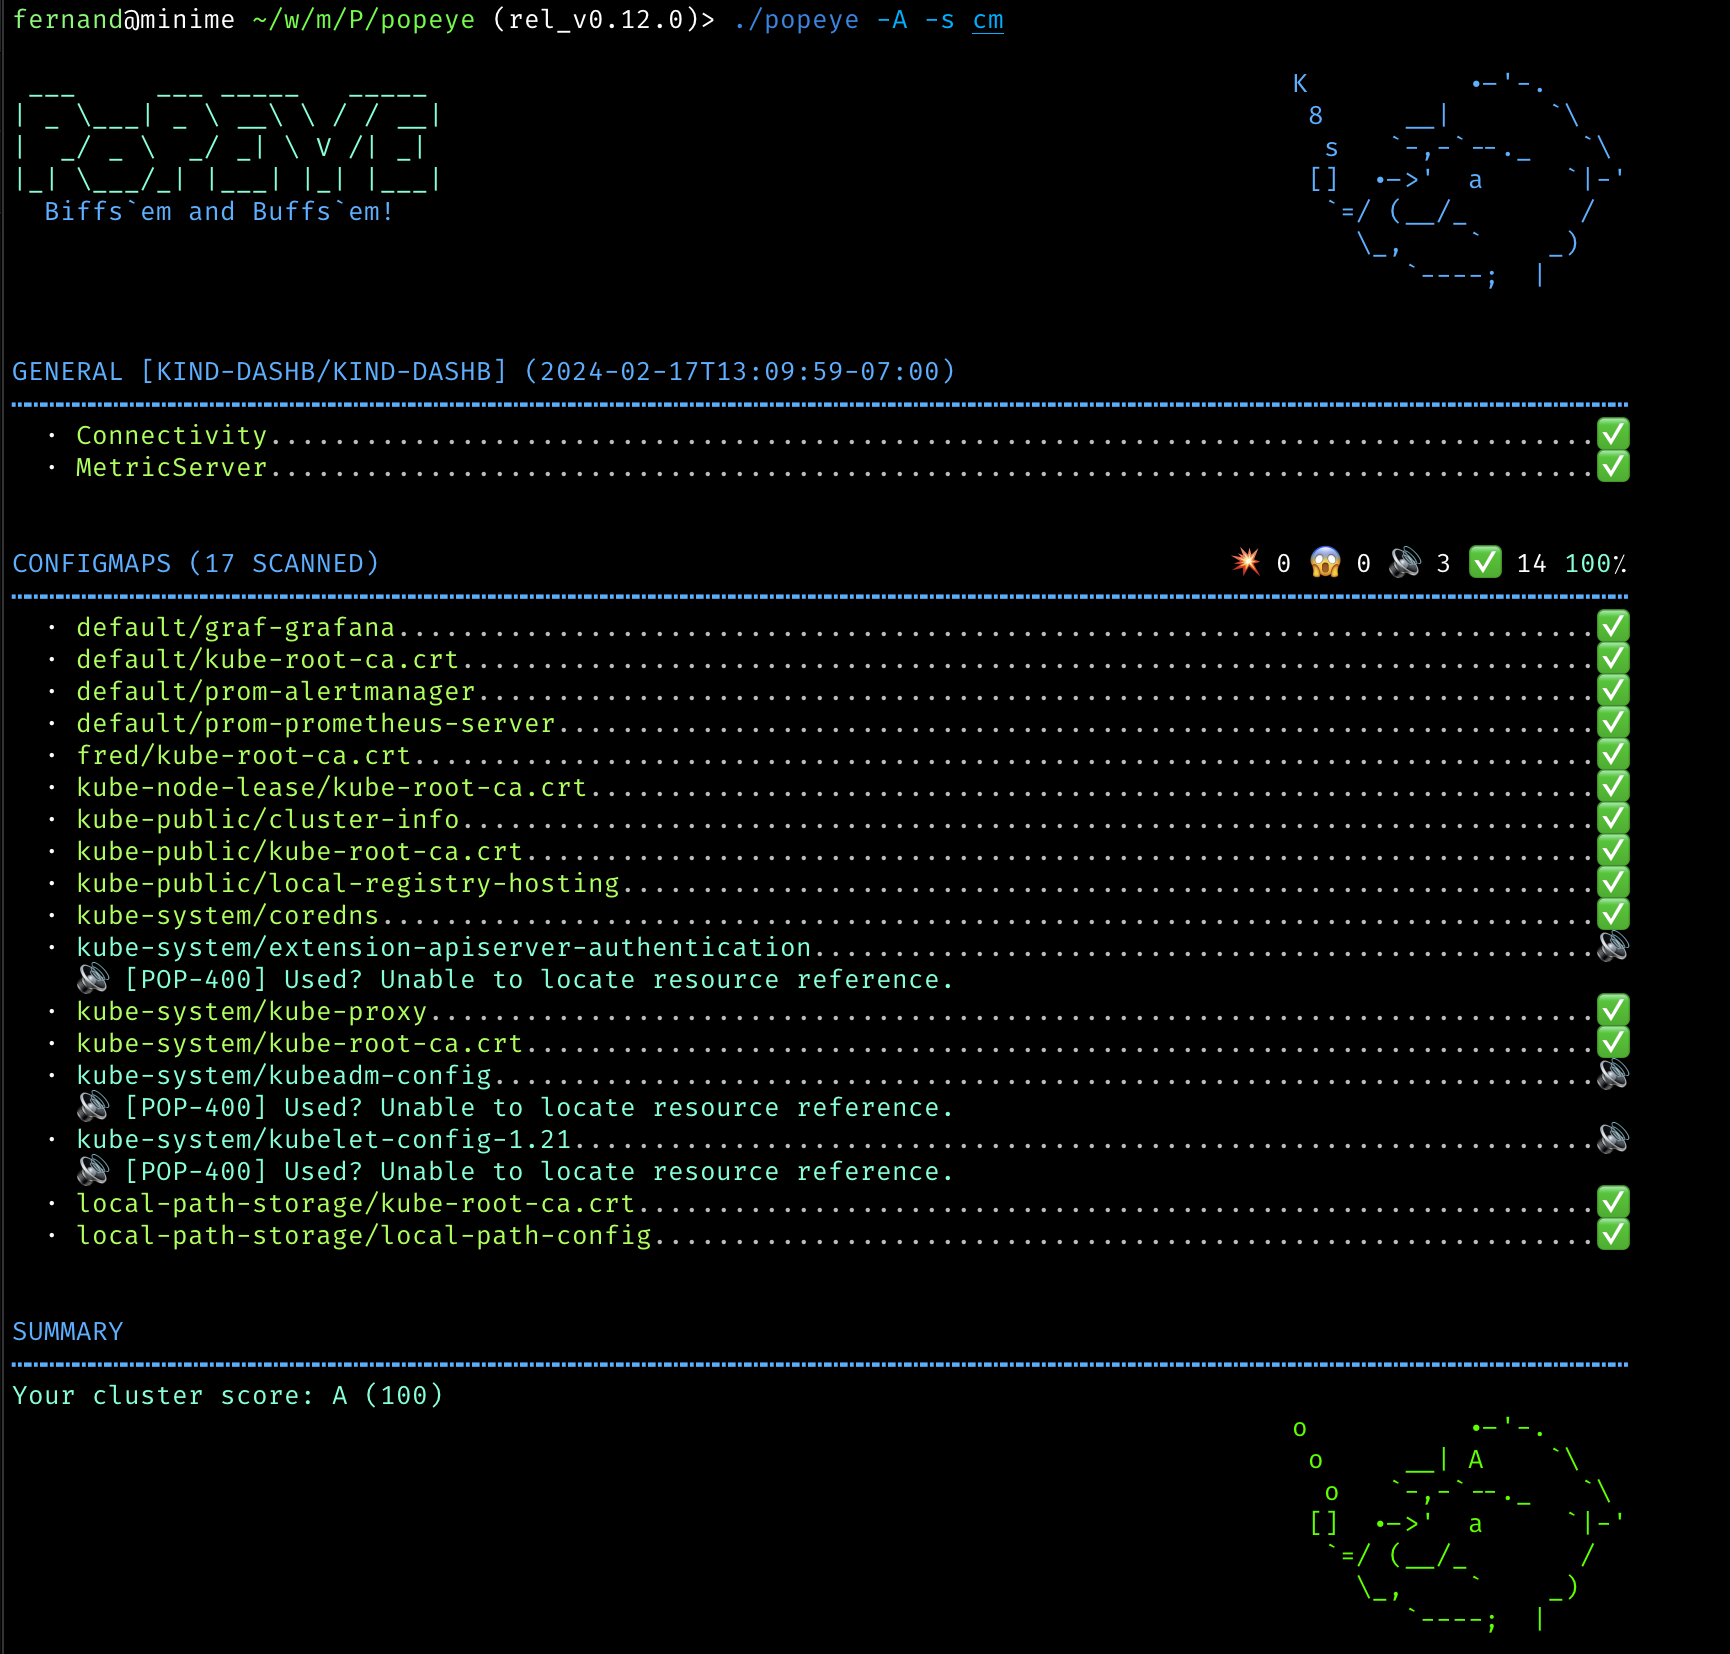 derailed/popeye
👀 Ein Kubernetes-Cluster-Ressourcen-Sanitizer
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC)-Exploit für php2shell (CVE-2026-109618 / CVE-2026-109619), das Remote-Code-Execution in verwundbaren PHP-Umgebungen…
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
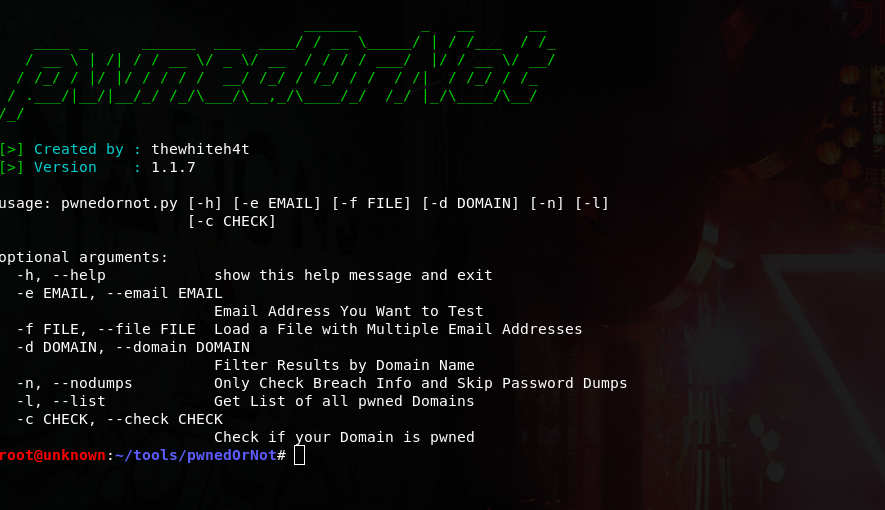 thewhiteh4t/pwnedornot
OSINT-Tool zum Auffinden von Passwörtern kompromittierter E-Mail-Adressen
 pry0cc/axiom
Das dynamische Infrastruktur-Framework für alle! Verteilen Sie die Arbeitslast vieler verschiedener Scantools mühelos, darunter nmap, ffuf, masscan,…
 bearer/bearer
Code-Sicherheitsscan-Tool (SAST) zum Erkennen, Filtern und Priorisieren von Sicherheits- und Datenschutzrisiken.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 rbsec/sslscan
Schneller SSL/TLS-Scanner, der unterstützte Cipher Suites, Protokolle und Schwachstellen (Heartbleed, POODLE, CRIME) mit Zertifikatskettenanalyse und…
 projectdiscovery/vulnx
Moderne CLI zum Durchsuchen von Schwachstellendaten mit leistungsstarken Such-, Filter- und Analysefunktionen.
 lanjelot/patator
Patator ist ein Mehrzweck-Brute-Forcer mit modularem Design und flexibler Nutzung.








