
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 mbechler/marshalsec
Tool zur Ausnutzung von Java-Deserialisierungsschwachstellen mit Payload-Generatoren für mehrere Marshaller (Jackson, XStream, SnakeYAML) und…
 hasherezade/pe-bear
Reversing-Tool für Portable Executables mit einer benutzerfreundlichen GUI
 13o-bbr-bbq/machine_learning_security
Quellcode zu maschinellem Lernen und Sicherheit.
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 9bie/php2shell-bypass-aslr-exp
Pure-HTTP exploit achieving RCE on PHP 8.4.26 + Apache mod_php via session upload_progress heap leak, dangling pointer reuse, and ASLR bypass to call…
 niklasb/libc-database
Erstelle eine Datenbank mit libc-Offsets, um die Ausnutzung zu vereinfachen.
 opengrep/opengrep
🔎 Statische Code-Analyse-Engine zum Auffinden von Sicherheitsproblemen im Code.
 yandex/gixy
Statischer Analysator für Nginx-Konfigurationen
 opencve/opencve
CVEs aus mehreren Quellen aggregieren, filtern und verfolgen – mit Team-Zusammenarbeit, benutzerdefinierten Dashboards, Benachrichtigungen und…
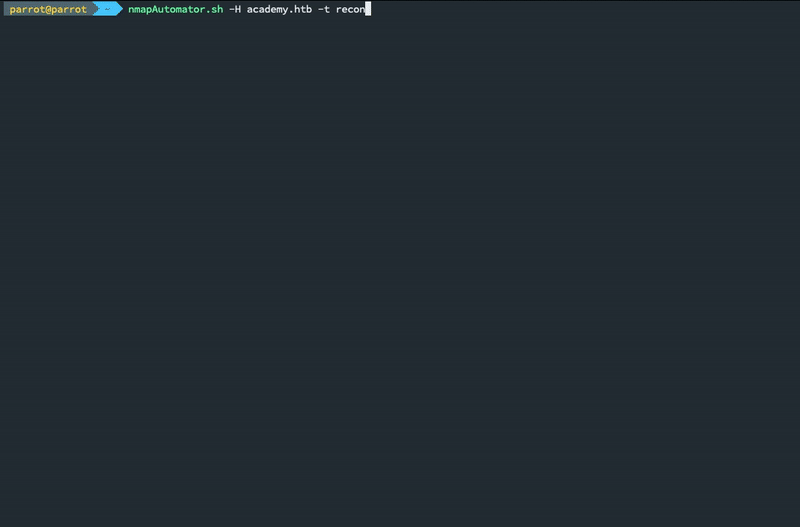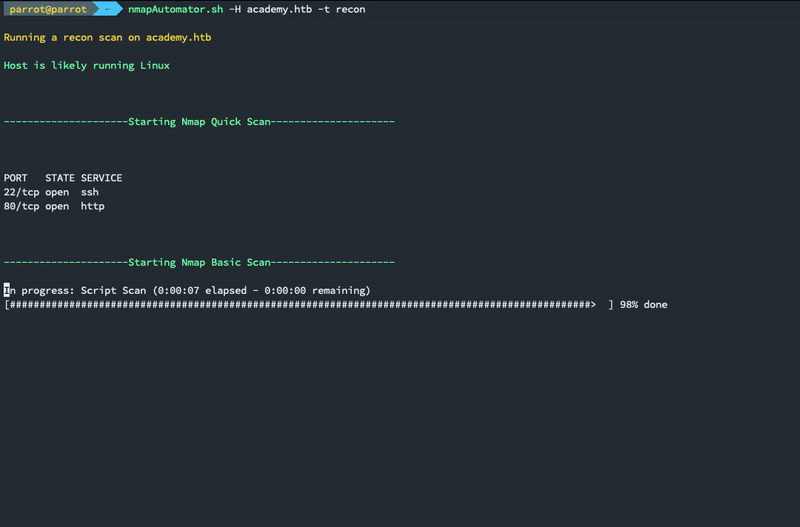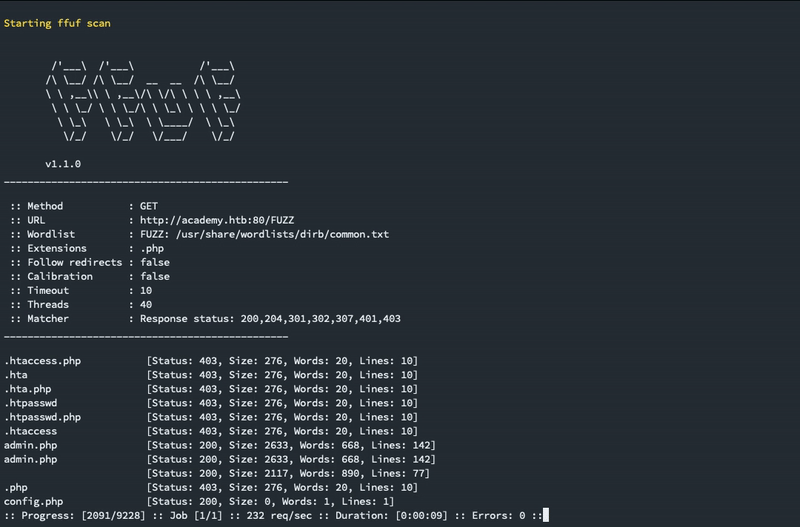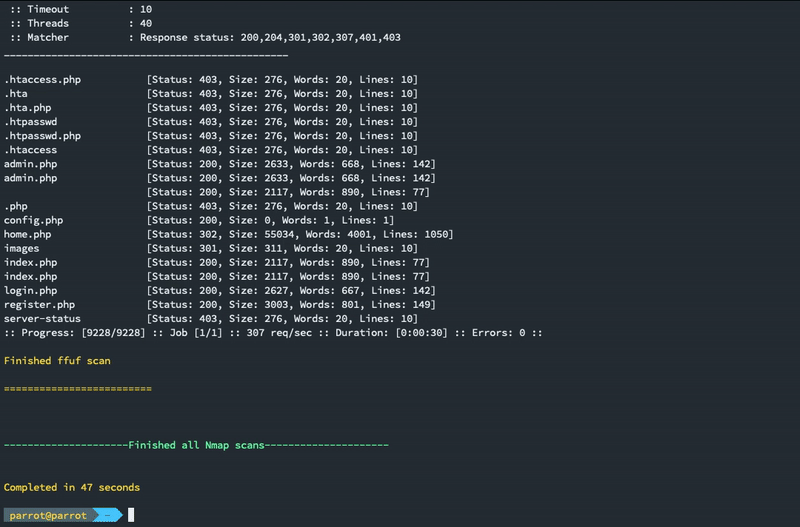 21y4d/nmapautomator
Ein Skript, das du im Hintergrund ausführen kannst!
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
 duo-labs/cloudmapper
CloudMapper hilft Ihnen, Ihre Amazon Web Services (AWS)-Umgebungen zu analysieren.
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
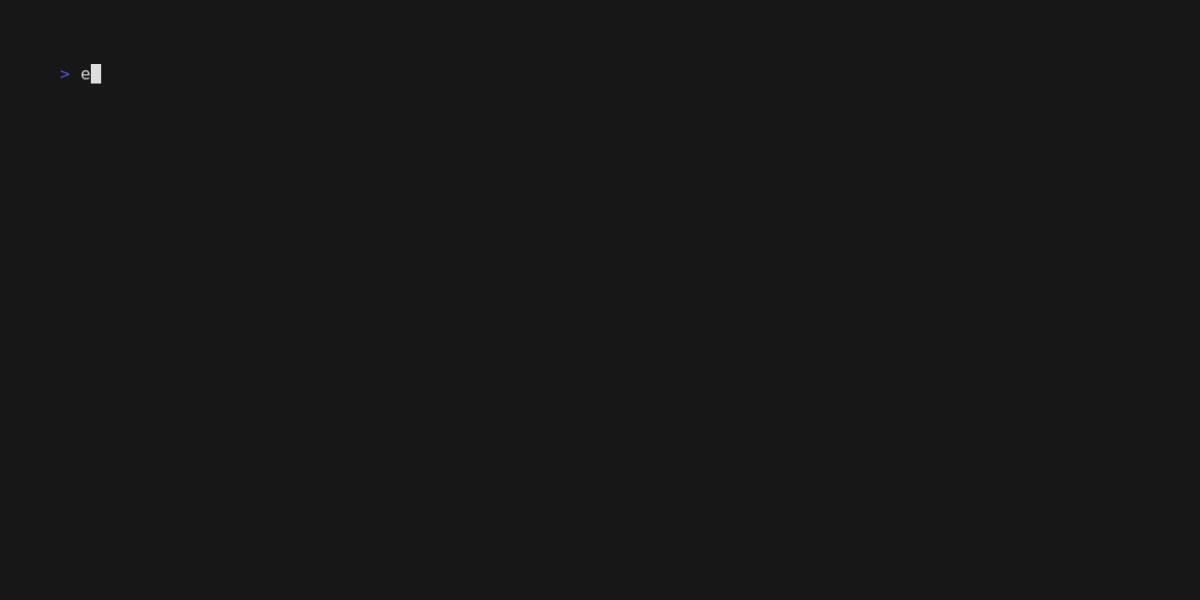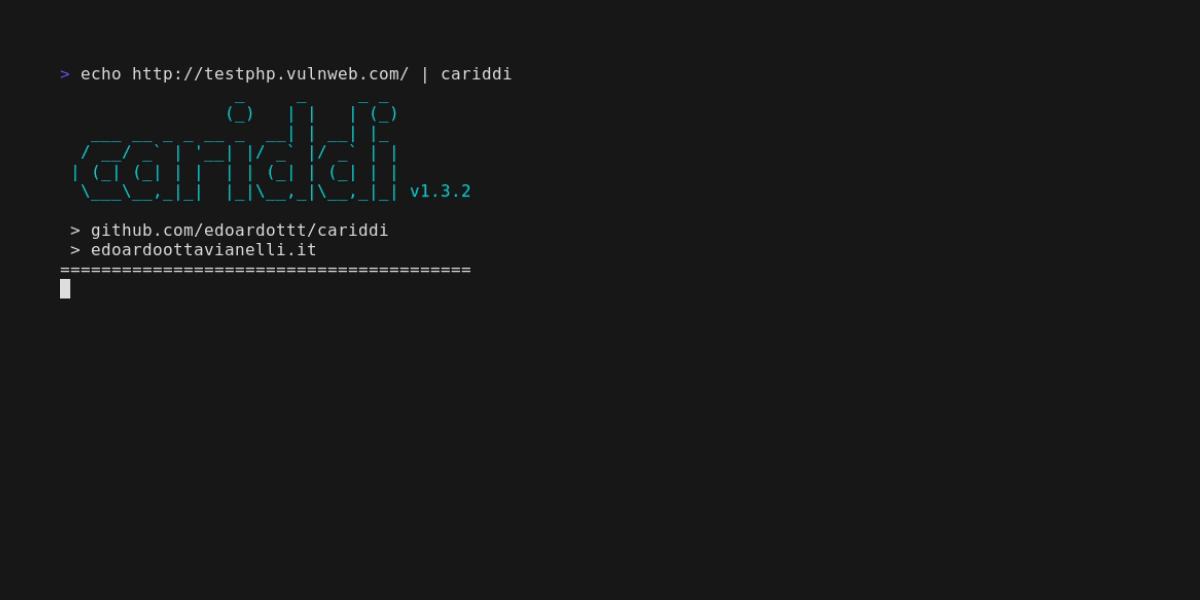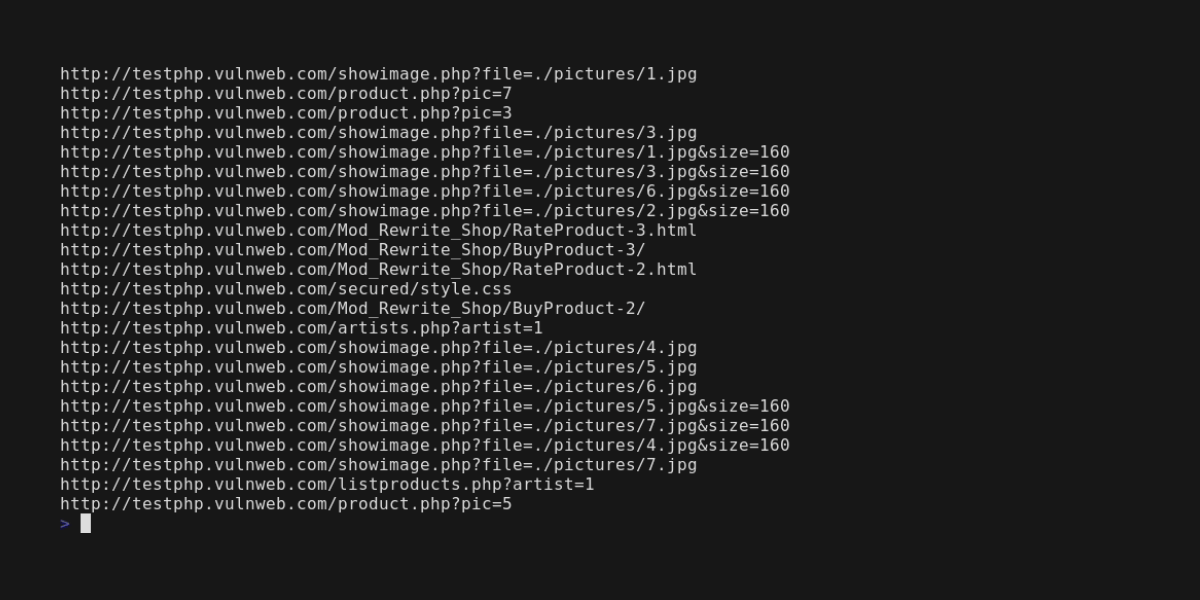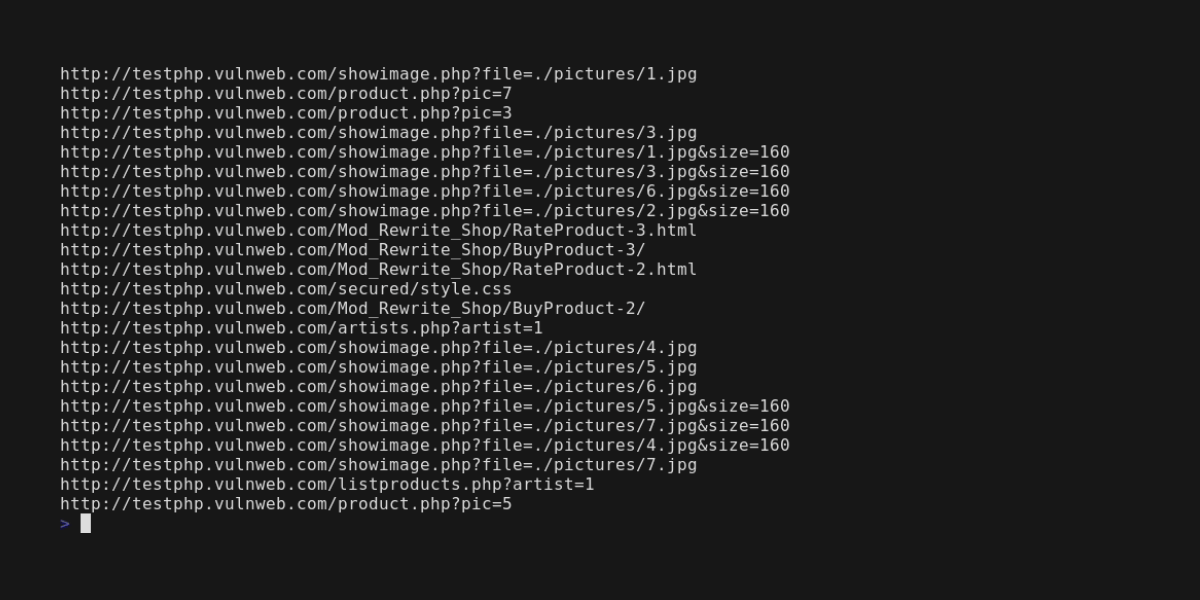 edoardottt/cariddi
Nimm eine Liste von Domains, crawle URLs und scanne nach Endpunkten, Geheimnissen, API-Schlüsseln, Dateierweiterungen, Tokens und mehr
 projectdiscovery/public-bugbounty-programs
Von der Community kuratierte Liste öffentlicher Bug-Bounty- und Responsible-Disclosure-Programme.








