
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 cyberstrikeus/cyberstrike
Autonomer KI-Red-Team-Agent für Penetrationstests mit 13+ spezialisierten Agenten, 120+ OWASP-Testfällen und MITRE-ATT&CK-Integration. Unterstützt…
 jtesta/ssh-audit
Sicherheitsaudit für SSH-Server und -Clients (Banner, Schlüsselaustausch, Verschlüsselung, MAC, Komprimierung, Kompatibilität, Sicherheit usw.)
 cmu-sei/pharos
Automatisierte statische Analysewerkzeuge für Binärprogramme
 cleverhans-lab/cleverhans
Eine Adversarial-Examples-Bibliothek zum Erstellen von Angriffen, Entwickeln von Abwehrmaßnahmen und Benchmarking beider.
 e-m-b-a/emba
EMBA - Der Firmware-Sicherheitsanalysator
 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
 swisskyrepo/ssrfmap
Automatisches SSRF-Fuzzer- und Exploitation-Tool
 andresriancho/w3af
Open-Source-Sicherheitsscanner für Webanwendungen, der 200+ Schwachstellen erkennt und ausnutzt, einschließlich XSS, SQL-Injection und OS-Commanding.…
 9bie/php2shell-bypass-aslr-exp
Reiner HTTP-Exploit, der RCE auf PHP 8.4.26 + Apache mod_php erreicht, mittels session upload_progress Heap-Leak, Dangling-Pointer-Wiederverwendung…
 bo0om/fuzz.txt
Potenziell gefährliche Dateien
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Tolle Liste über alle möglichen Ressourcen zum Erlernen von Ethical Hacking und Penetration Testing.
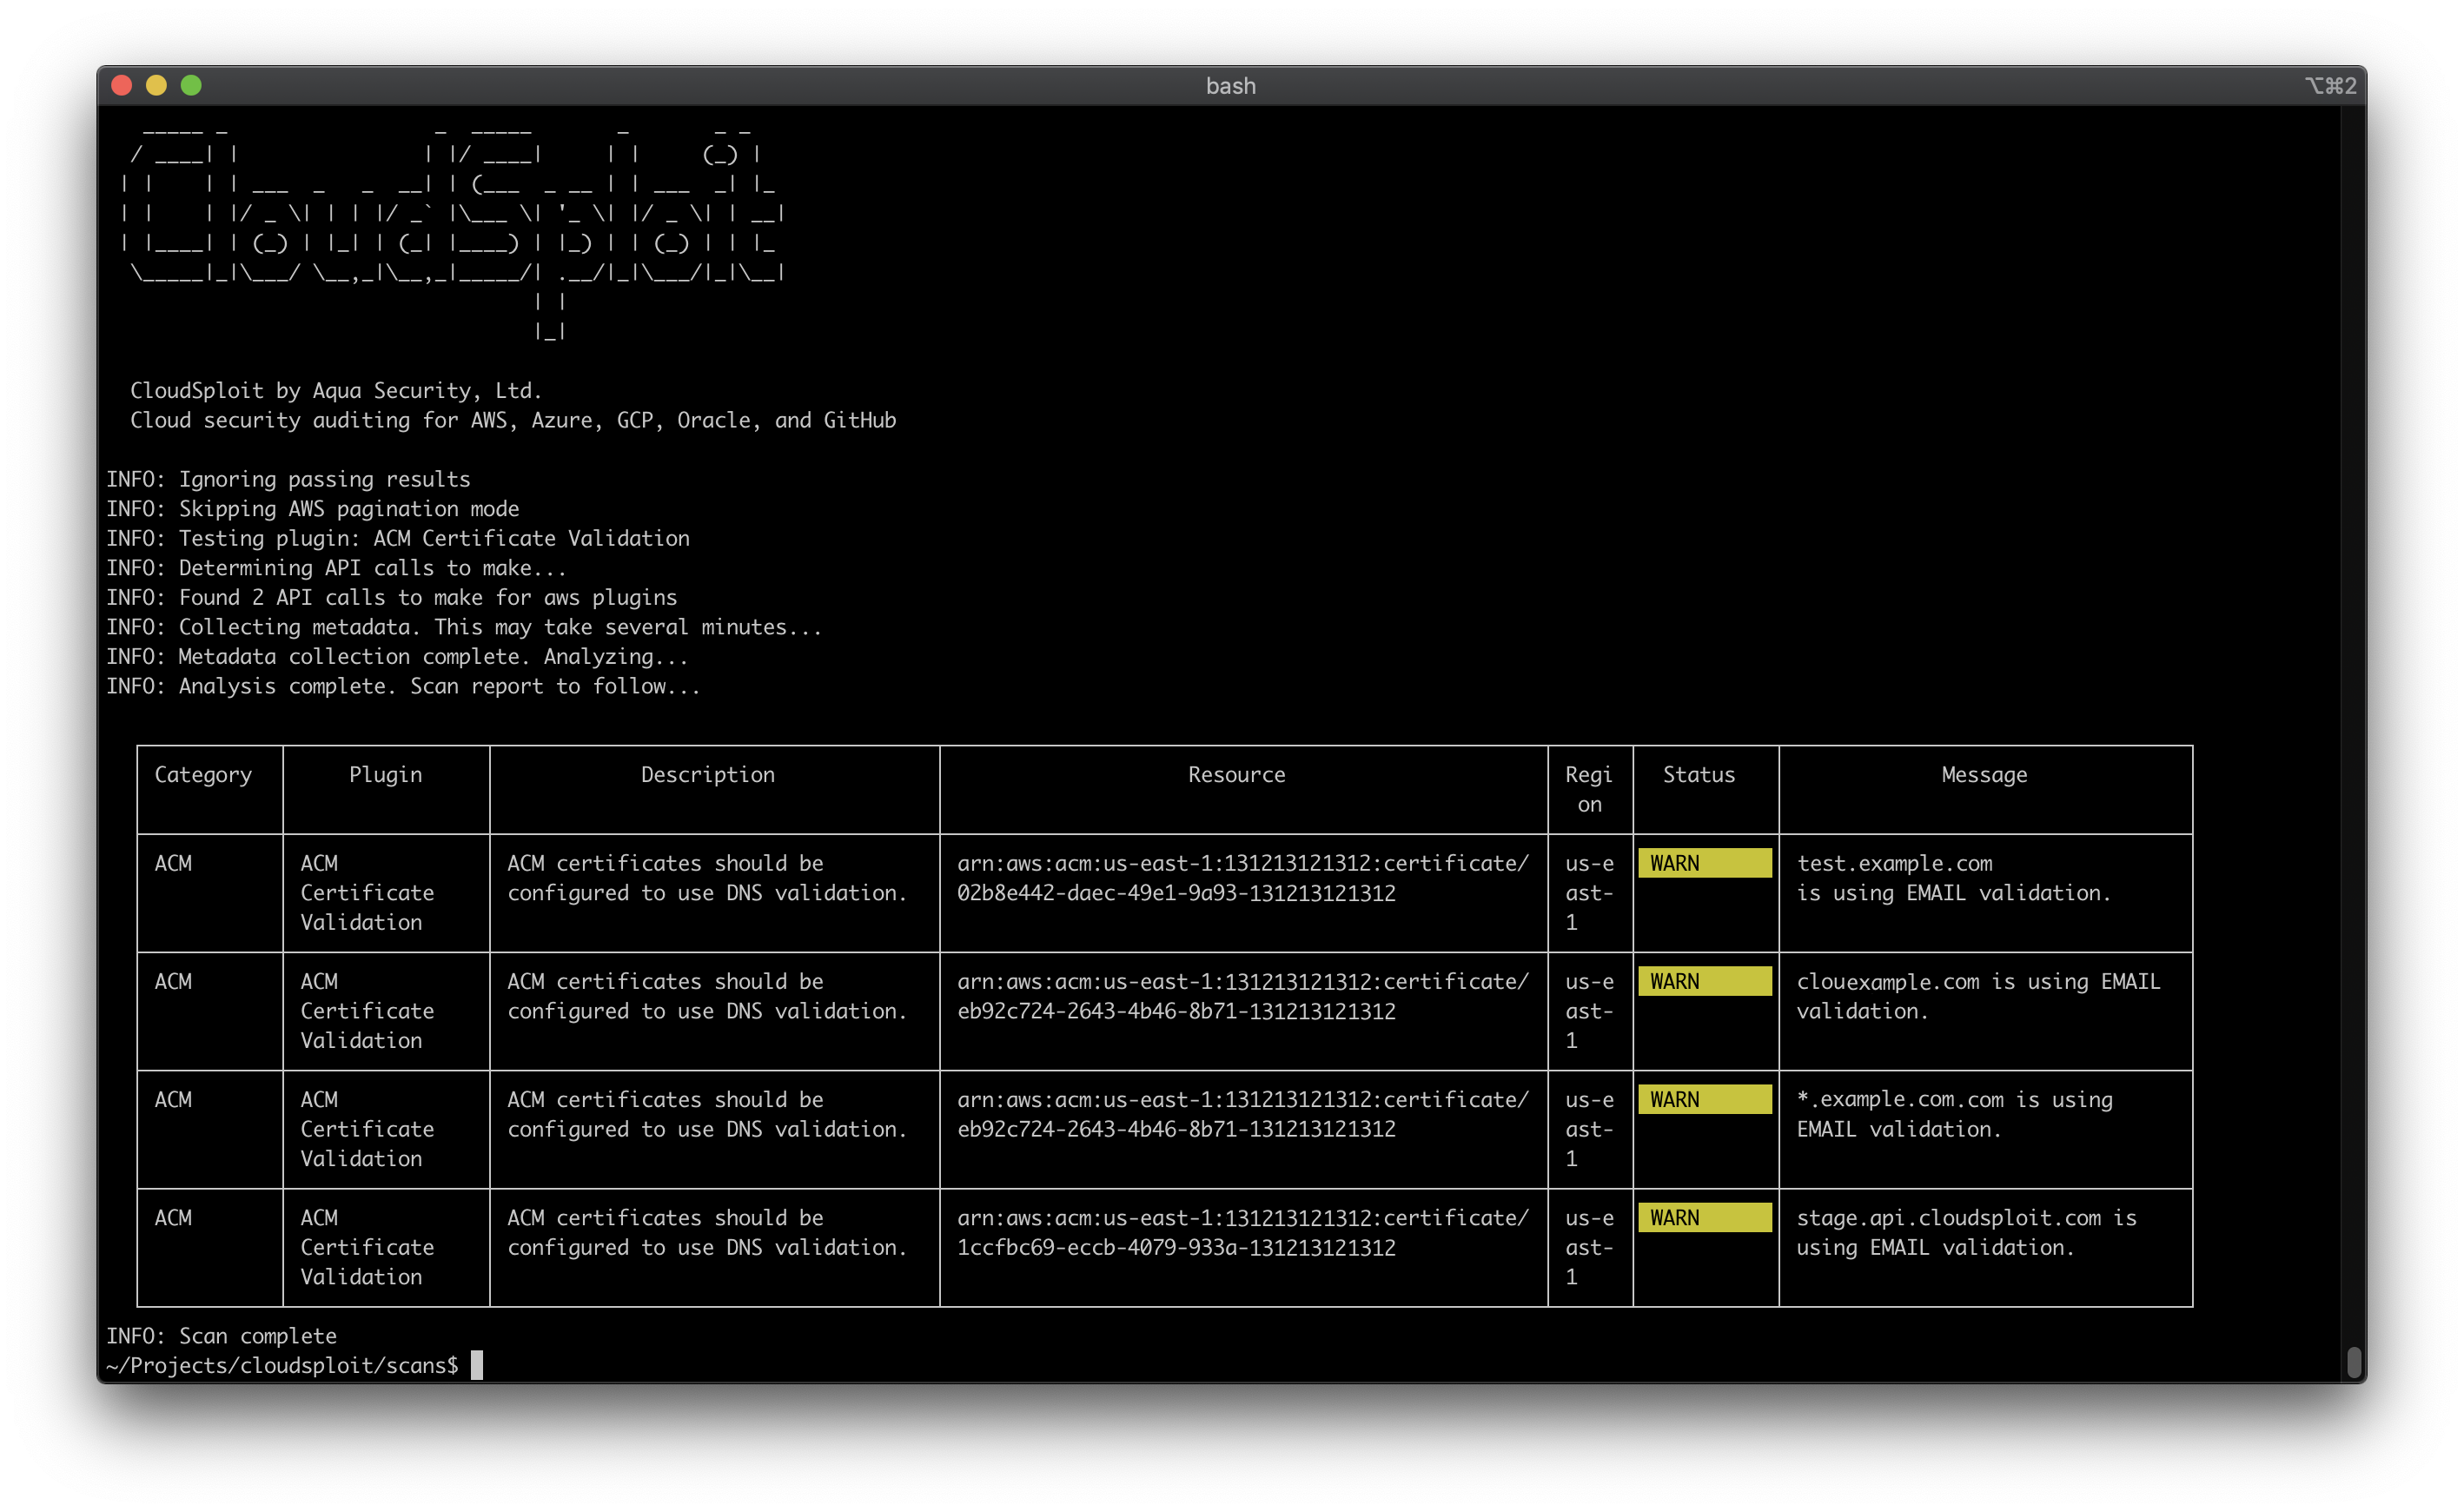 aquasecurity/cloudsploit
Multi-Cloud-Sicherheitsposture-Scanner, der AWS, Azure, GCP und OCI auf Fehlkonfigurationen, Compliance-Verstöße (HIPAA, PCI, CIS) und…
 google/osv.dev
Open-Source-Schwachstellendatenbank und Triage-Dienst.
 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 ezyang/htmlpurifier
Standards-konformer HTML-Filter in PHP geschrieben
 cisagov/scubagear
Automatisierung zur Bewertung des Zustands deines M365-Mandanten gegen die CISA-Baselines








