
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 c2sp/wycheproof
Projekt Wycheproof testet Kryptobibliotheken gegen bekannte Angriffe.
 madhuakula/kubernetes-goat
Absichtlich anfällige Kubernetes-Cluster-Umgebung für praktisches Sicherheitstraining. Enthält über 22 Szenarien, die Container Escape,…
 alexandreborges/malwoverview
Malwoverview ist ein First-Response-Tool für die Jagd nach Bedrohungen (Threat Hunting) über VirusTotal, Hybrid Analysis, URLHaus, Polyswarm,…
 enablesecurity/wafw00f
Automatisiertes Web Application Firewall-Fingerprinting-Tool, das über 200 WAF-Produkte identifiziert und erkennt, indem es HTTP-Antworten auf…
 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 cloudflare/flan
Ein ziemlich cooler Schwachstellenscanner
 google/honggfuzz
Sicherheitsorientierter Software-Fuzzer. Unterstützt evolutionäres, feedbackgesteuertes Fuzzing basierend auf Codeabdeckung (SW- und HW-basiert).
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
 microsoft/applicationinspector
Ein Quellcode-Analysewerkzeug, das entwickelt wurde, um interessante Merkmale und andere Eigenschaften sichtbar zu machen und die Frage 'Was ist im…
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 vaib25vicky/awesome-mobile-security
Ein Versuch, einen zentralen Ort für alle nützlichen Dinge rund um Android- und iOS-Sicherheit zu schaffen. Alle Referenzen und Werkzeuge gehören…
 googleprojectzero/fuzzilli
Ein JavaScript-Engine-Fuzzer
 jorhelp/ingram
Webcam-Sicherheitslücken-Scanner-Tool | Webcam-Sicherheitslücken-Scanner-Werkzeug
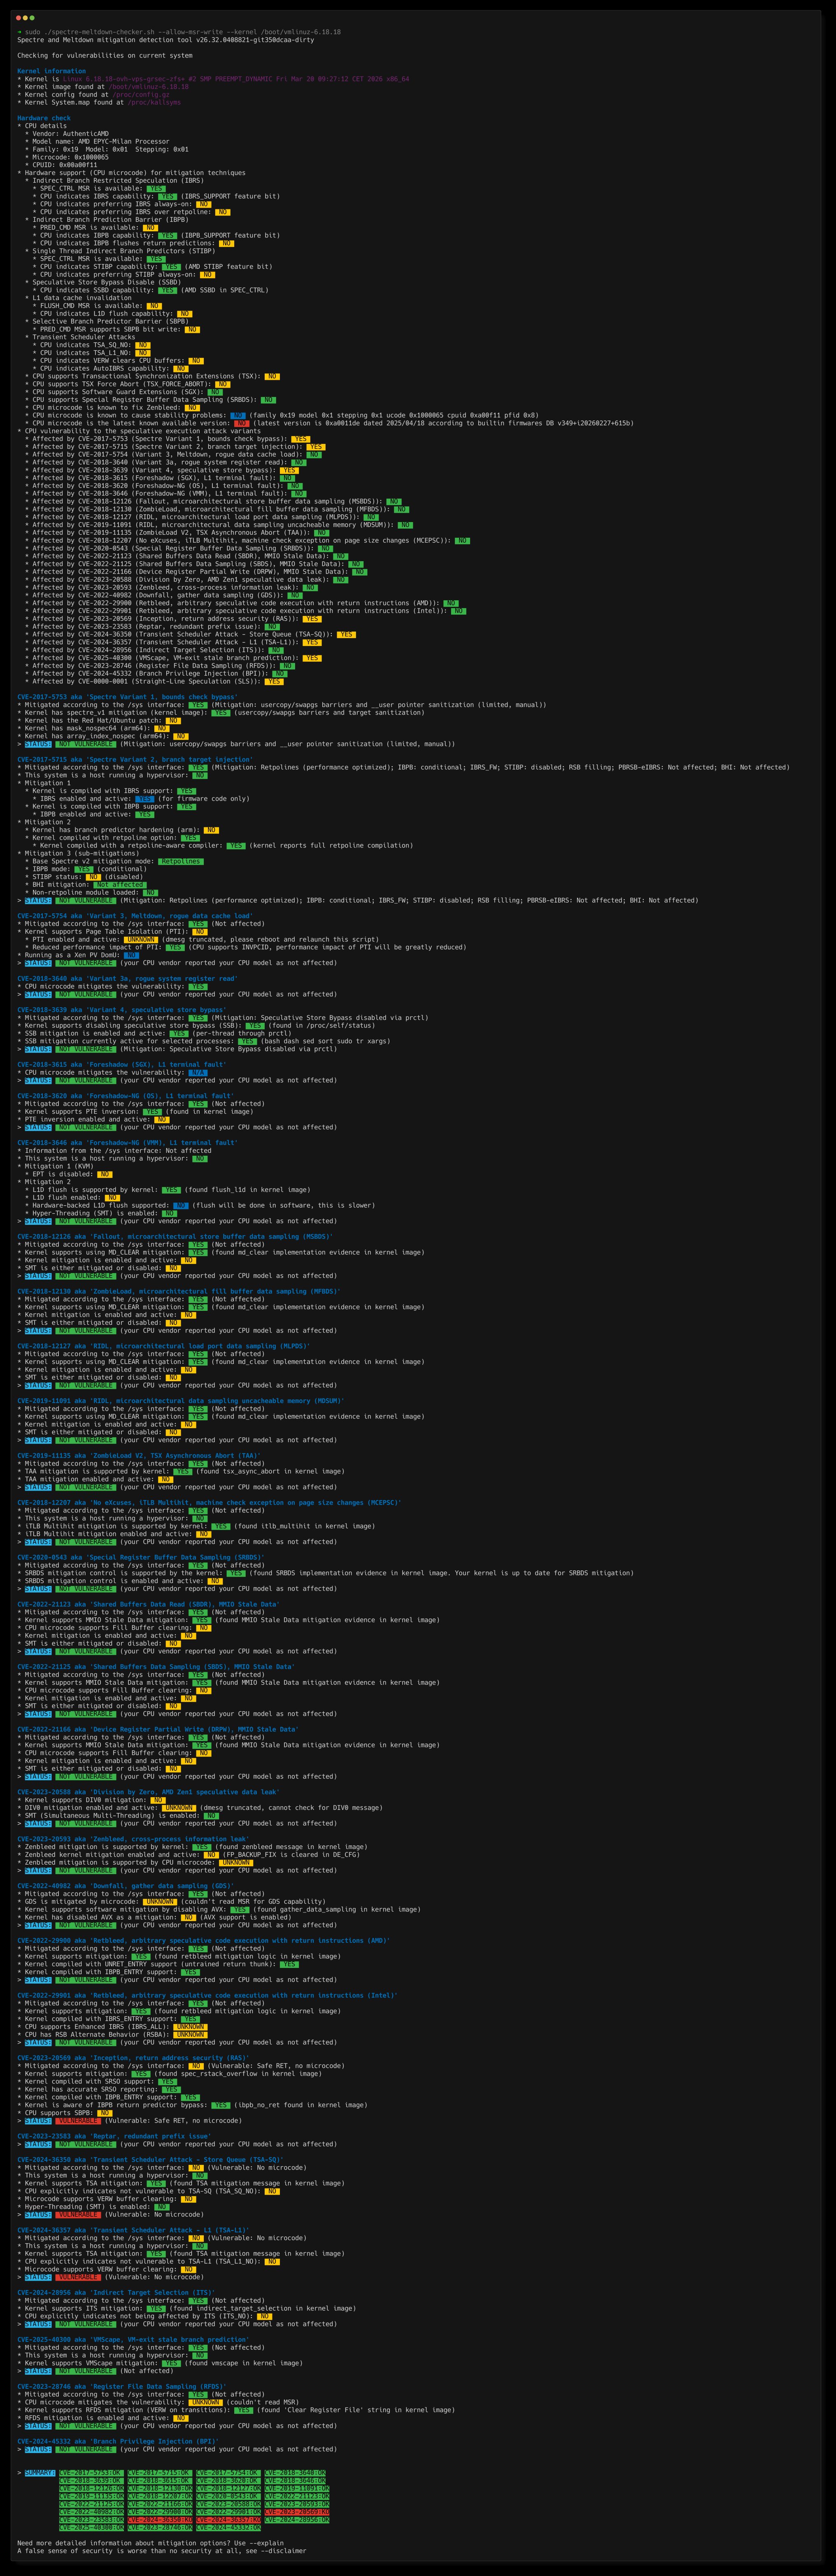 speed47/spectre-meltdown-checker
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown Schwachstellen-/Gegenmaßnahmen-Prüfer für Linux & BSD
 nebusec/cybermeowfia
PoCs und Exploits für CVEs, entdeckt von NebuSec.
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 erocarrera/pefile
pefile ist ein Python-Modul zum Lesen und Bearbeiten von PE (Portable Executable)-Dateien.








