
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen
 strangerealintel/orion
Ein Repository mit YARA-Regeln, das kontinuierlich aktualisiert wird, um alte und neue Bedrohungen aus Artikeln, Incident-Responses ... zu überwachen
 horizon-software-development/cve-2024-3094
Advisory- und Analyse-Repository für CVE-2024-3094, das eine kritische Hintertür in der Linux-SSH-Bibliothek detailliert beschreibt, mit…
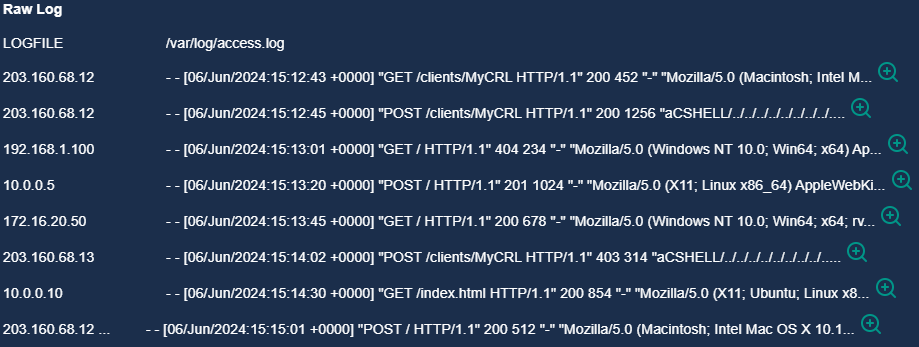 luismateo1/arbitrary-file-read-cve-2024-24919
Schritt-für-Schritt-Anleitung zur Erkennung, Untersuchung und Reaktion auf einen CVE-2024-24919 Path-Traversal-Angriff, einschließlich Log-Analyse,…
 trustedsec/artillery
Open-Source-Blue-Team-Tool, das Linux- und Windows-Systeme mithilfe mehrerer Host- und Netzwerkabwehr- und -erkennungsmethoden schützt.
 jeremyngalloway/mod_plaintext.py
Archivierte Kopie der mod_plaintext.py „Internet Chemotherapy" IoT-Worm-Payload, bewahrt mit Archivreferenzen für Malware-Forschung und historische…
 jacobsoo/malconfig
Dies ist Teil eines Moduls für das Framework, das ich ständig weiterentwickle. Derzeit werden hier nur Informationen über die C2 preisgegeben.
 chaitanyagarware/cve-2026-50131
# Kuratierte Landingpage für CVE-2026-50131 mit Details zur Umgehung der unvollständigen SSRF-Absicherung in Fedifys validatePublicUrl() mit CVSS…
 jomjosh17/log4shell-cve-2021-44228-
Umfassende SOC-Analyse von Log4Shell (CVE-2021-44228) inklusive technischer Aufschlüsselung, Erkennungsindikatoren, Behebungsstrategien und…
 suominen/diagspill
Patch-Status-Tracker für den Linux-Kernel-SCTP-sock_diag-Heap-Overflow (CVE-2026-74469), der erfasst, welche Distributionen einen Fix veröffentlicht…
 0xblackash/cve-2026-21589
Technische Analyse und Erkennungshinweise für CVE-2026-21589, eine Pre-Auth-Path-Traversal-Schwachstelle mit beliebigem Dateizugriff in Atlassian…
 andreyglauzer/vigilantonion
🐍 - Crawler auf Tor-Netzwerkseiten, der nach Schlüsselwörtern sucht.
 cohesity/secadvisory
Anbieter-Sicherheitshinweis-Repository, das Schwachstellen in Cohesity-Produkten dokumentiert, einschließlich der CVE-2019-11242…
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregierte Daten und LaTeX-Quelltext für „Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security…
 gmh5225/nova-framework
YARA-inspirierte Prompt-Musterabgleichs-Engine, die Keyword-, Regex-, semantische Ähnlichkeits- und LLM-Bewertungsregeln kombiniert, um Jailbreaks…
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 owasp/agentic-evidence
OWASP-Referenzprojekt für Sicherheitsnachweise bei agentischer KI: korreliert Agentenausführung, Identität, Tool-Aufrufe und…
 pixee/compaction-laundering
Sicherheitsforschung zur Kontextkomprimierung in Coding-Agenten: zeigt, wie gefälschte Rollenbezeichnungen in nicht vertrauenswürdigen Inhalten die…
 danieleperera/onioningestor
Ein erweiterbares Tool zum Sammeln, Crawlen und Überwachen von Onion-Sites im Tor-Netzwerk sowie zum Indexieren der gesammelten Informationen in…








