
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Arbitrary-File-Read-CVE-2024-24919 — Schritt-für-Schritt-Anleitung zur Erkennung, Untersuchung und Reaktion auf einen CVE-2024-24919 Path-Traversal-Angriff, einschließlich Log-Analyse, Threat-Intelligence-Abgleiche und Server-Isolierung. | Kitploit
Tools/GitHubGitHub/luismateo1/arbitrary-file-read-cve-2024-24919
SchwachstellenanalyseExploitationWebanwendungs-ExploitationBedrohungsanalyseLernen & BildungIncident Response
GitHubluismateo1/arbitrary-file-read-cve-2024-24919

Arbitrary-File-Read-CVE-2024-24919

Schritt-für-Schritt-Anleitung zur Erkennung, Untersuchung und Reaktion auf einen CVE-2024-24919 Path-Traversal-Angriff, einschließlich Log-Analyse, Threat-Intelligence-Abgleiche und Server-Isolierung.

Repository anzeigen
22vor 1 JahrNoch nicht geprüft
Teilen

Beliebiger Dateizugriff CVE-2024-24919

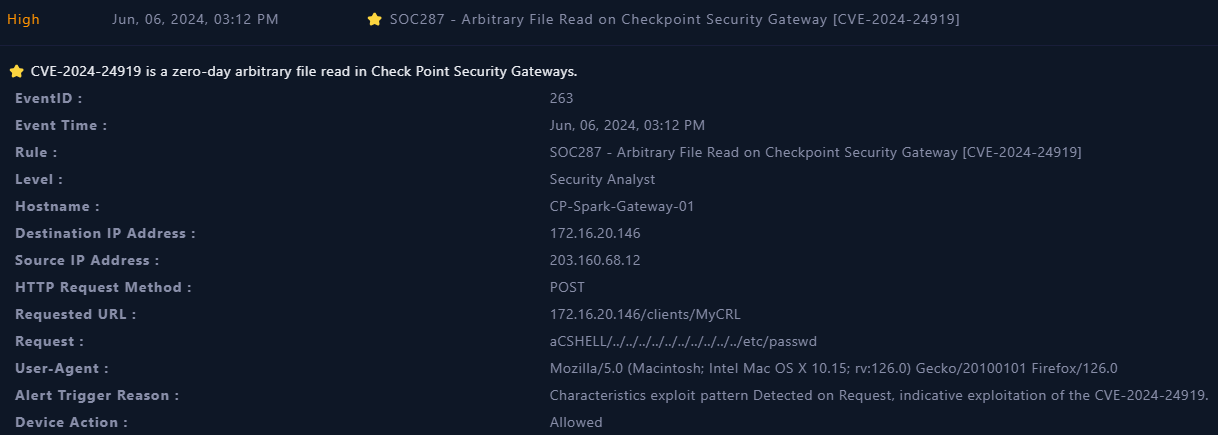
Hier ist der Alarm, der im SIEM eingegangen ist image
Zunächst: Was ist CVE-2024-24919? Hier ist die Beschreibung auf der NIST-Website. image
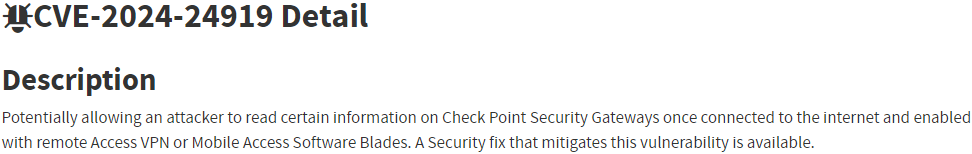
Nach weiterer Recherche: CVE-2024-24919 ist ein Path-Traversal-Angriff, was die Anfrage an das Verzeichnis '/etc/passwd' erklärt. image
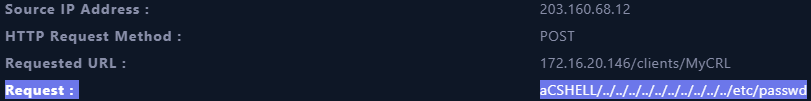
Das Verzeichnis /etc/passwd speichert Benutzerkontoinformationen, einschließlich des Benutzernamens, der Benutzer-ID (UID), der Gruppen-ID (GID), des Home-Verzeichnisses und der Login-Shell.

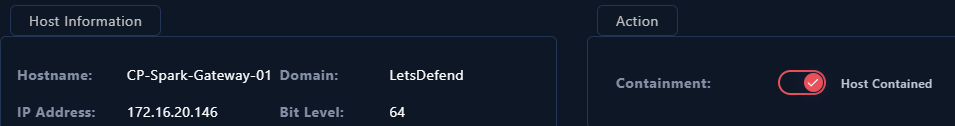
Dies reicht aus, um den Server zu isolieren, und ich werde weiter nach weiteren Anzeichen einer Kompromittierung suchen. image
Untersuchung der verdächtigen IP

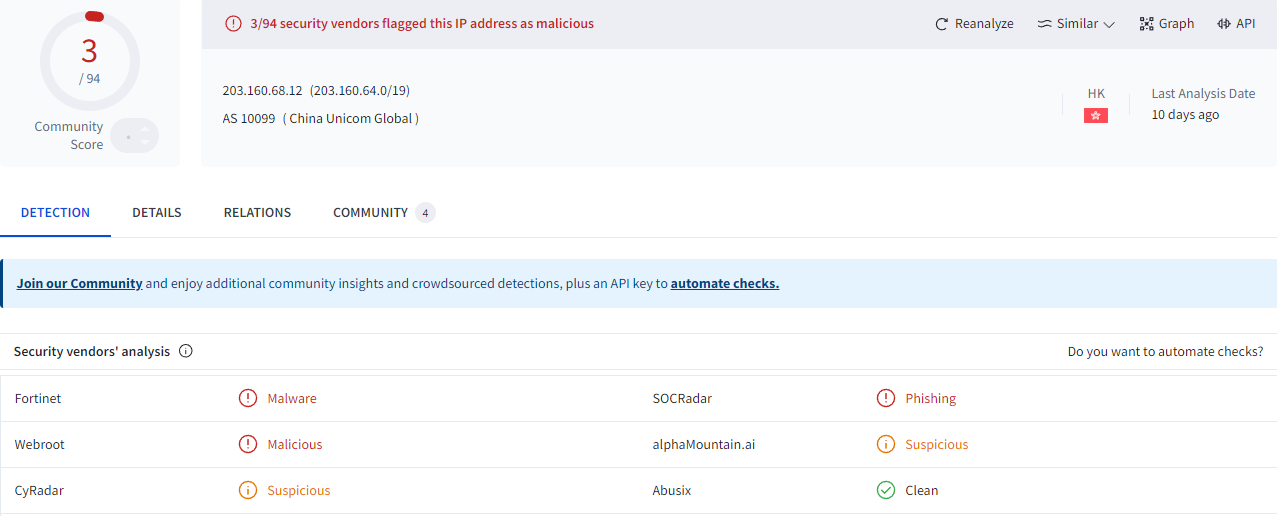
Zunächst werde ich die Quell-IP im Threat-Intelligence-Feed überprüfen. Sie wurde als bösartig markiert, insbesondere wegen CVE-2024-24919. image

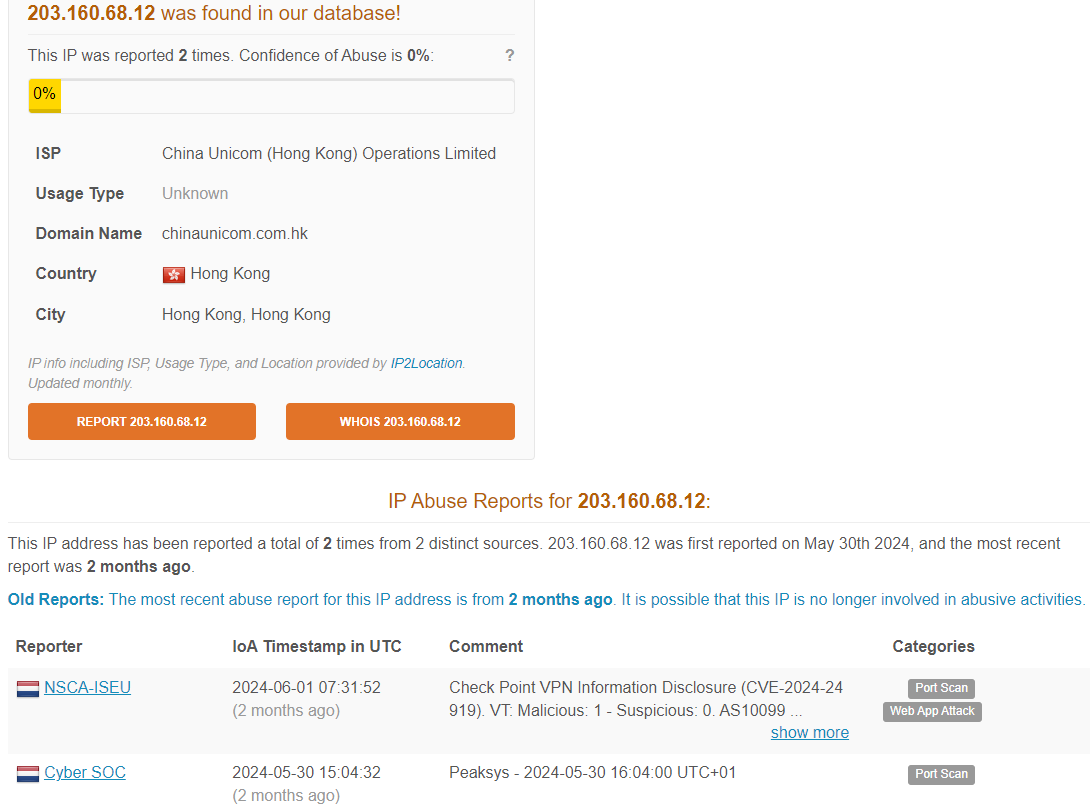
Sie wurde auch auf AbuseIPDB und VirusTotal gemeldet. image image
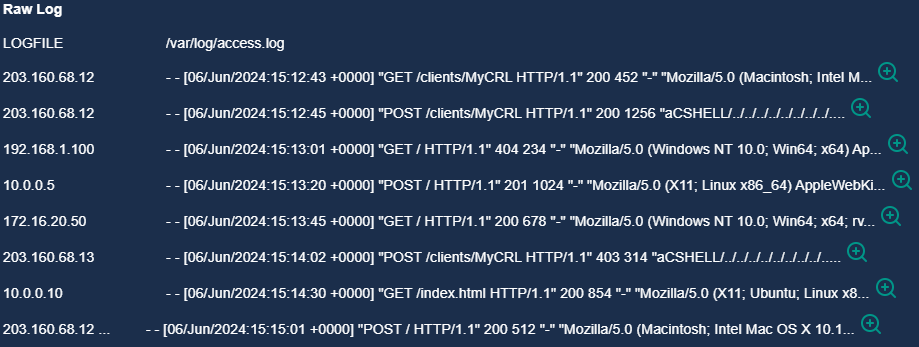
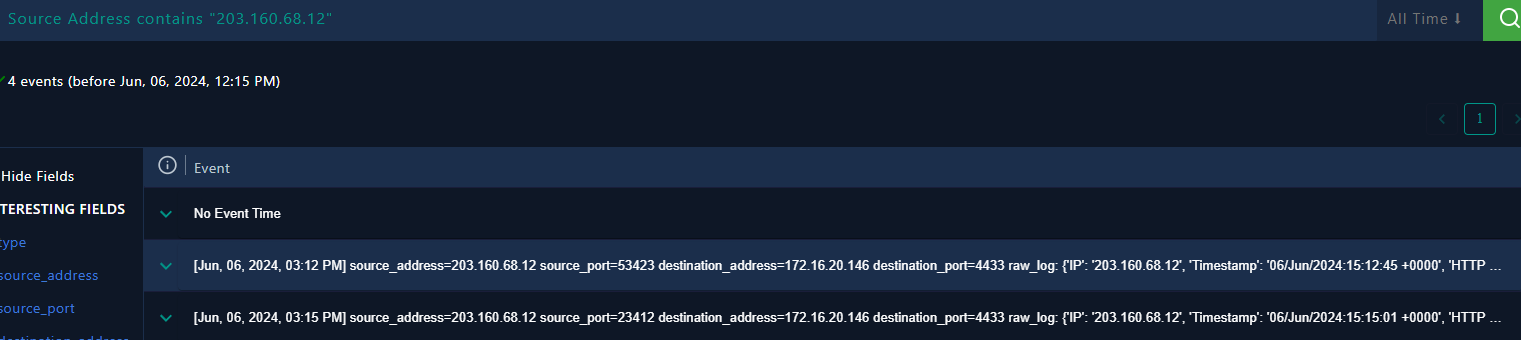
Die Suche in den Logs nach der Quell-IP zeigt drei Ereignisse. image Zwei der Ereignisse stimmen mit dem überein, was im SIEM-Alarm zu sehen war.
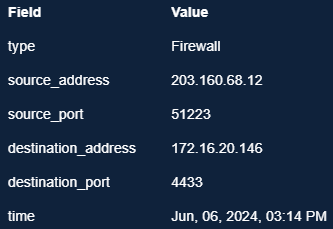
Bei der Untersuchung des ersten Logs (keine Ereigniszeit) wird die Quelladresse als 203.160.68.12 (die verdächtige IP) angegeben. image
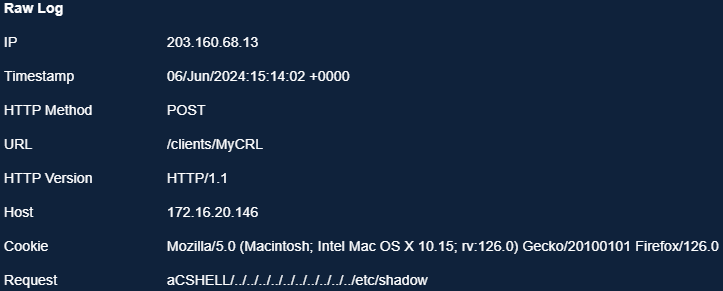
Das Roh-Log gibt jedoch die IP als 203.160.68.13 an; diesmal fordert es das Verzeichnis '/etc/shadow' an. Dieses Verzeichnis speichert die verschlüsselten Passwort-Hashes der Benutzerkonten auf dem System. Außerdem zeigt die Suche in den Logs nach 203.160.68.13 keine Ergebnisse, und sie wird weder im Threat-Intel-Feed noch auf AbuseIPDB/Talos/VirusTotal gemeldet.
image

Weitere Untersuchung von 203.160.68.13

Die Überprüfung der Logs auf die Ziel-IP (172.16.20.146) zeigt dieselben Logs wie oben sowie ein weiteres mit einer Liste von IPs, die auf den Server zugegriffen haben. Hier sehen wir, dass 203.160.68.12 drei separate Verbindungen hergestellt hat, während 203.160.68.13 nur eine hergestellt hat. image
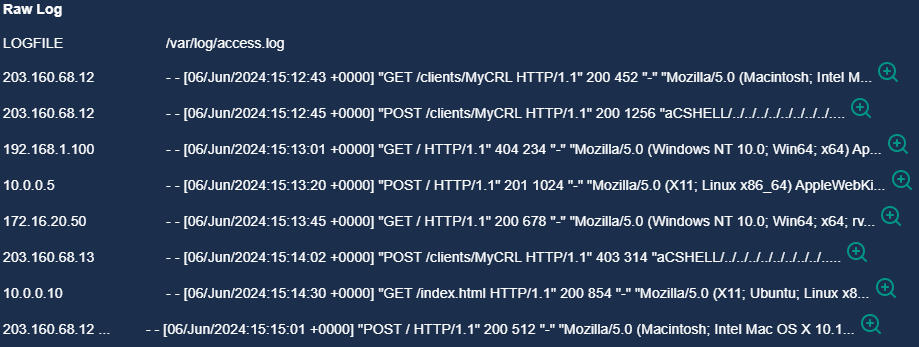
Die Zieladresse (172.16.20.146) ist ein Server, und sie stellte drei Verbindungen mit 203.160.68.12 und zwei mit 203.160.68.13 her.
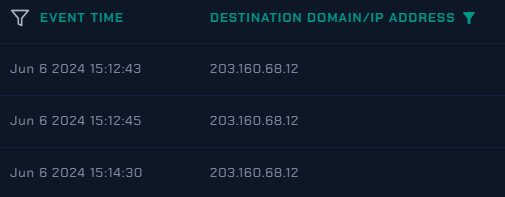
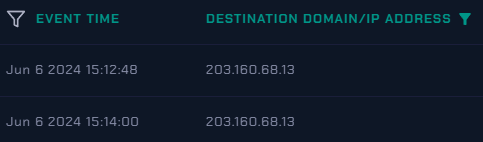
image image

Reaktion

Der Server (172.16.20.146) wurde unter Quarantäne gestellt, und ich habe die beiden verdächtigen IPs auf die Blacklist gesetzt: 203.160.68.12 und 203.160.68.13. Alle betroffenen Benutzer sollten vorsorglich ihre Passwörter ändern.

Zusammenfassung

Die Angreifer führten einen Path-Traversal-Angriff durch und griffen auf die Daten in den Verzeichnissen /etc/passwd und /etc/shadow zu. Diese Dateien enthalten Benutzerinformationen, einschließlich Benutzernamen, Benutzer-IDs und gehashter Passwörter. Wenn die Angreifer den verwendeten Hash-Algorithmus herausfinden, könnten sie die Passwörter ermitteln. Der Server wurde isoliert und die verdächtigen IPs wurden auf die Blacklist gesetzt. Alle betroffenen Benutzer sollten vorsorglich ihre Passwörter ändern.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →