
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 pvharmo2/gha-lab-5511dc3f73
Autorisiertes Sicherheitsforschungs-Labor, das CVE-2026-45131 reproduziert (pwn-Request in .github/workflows/pull-request.yaml) — Snapshot von…
 osmancanvural/cve-2026-21436
Proof-of-Concept-Exploit für CVE-2026-21436, der eine Path-Traversal-Schwachstelle im eopkg-Paketmanager von Solus OS demonstriert, die das Schreiben…
 andrewd-cg/cve-2024-52005-poc
Proof-of-Concept für CVE-2024-52005: Einschleusung von ANSI-Escape-Sequenzen in Git. Demonstriert fehlerhafte 'not_affected'-VEX-Angaben in…
 garethmsheldon/react2shell-cve-2025-55182-detector
Mehrsprachige Erkennungsskripte für CVE-2025-55182 (React2Shell), die package.json-Dateien scannen, um anfällige React-Abhängigkeitsversionen zu…
 wise-security/cve-2025-69599
Proof-of-Concept-Exploit für CVE-2025-69599, das ein unkontrolliertes Suchpfad-Element in den Binärdateien rvia und ndtrack der RayVentory Scan…
 airineiandrei/tarmageddon-cve-2025-62518-
PoC für CVE-2025-62518, der Tar-Archiv-Schmuggel über tokio-tar PAX-Header-Parsing demonstriert, bösartige Payloads und einen verwundbaren Extractor…
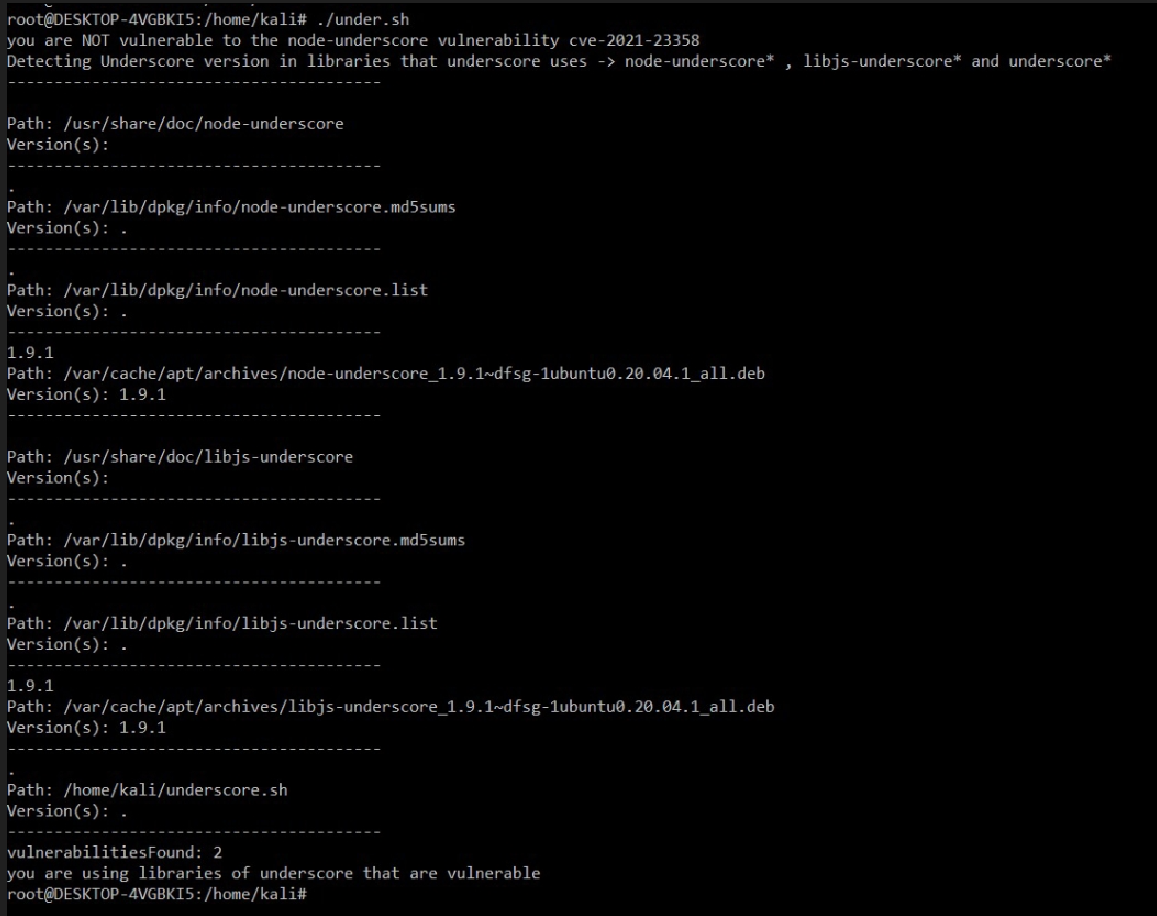 ekamsinghwalia/detection-script-for-cve-2021-23358
Erkennungsskript für cve-2021-23358
 hamm0nz/react2shell-audit
Ein leichtes, rekursives Bash-Skript zur Erkennung von Next.js und React Server DOM Versionen, die anfällig für CVE-2025-55182 (React2Shell) in…
 brinhosa/cve-2024-3094-one-liner
Einzeiler-Skripte zur Überprüfung von Server- und Docker-Image-Verwundbarkeit gegenüber CVE-2024-3094, einschließlich Versionserkennung und…
 boroeurnprach/cve-2026-23947-poc
Proof-of-Concept, das die Ausführung beliebigen Codes in Orval über bösartige OpenAPI-Felder demonstriert, mit Einrichtung, Exploit-Schritten und…
 3dluvr/new-lib3mf.dll-for-meshmixer
Vorkompilierte lib3mf.dll für MeshMixer, die einen zurückportierten Patch für CVE-2021-21772 und zlib 1.3.1 enthält.
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Asset-weites Erkennungstool zur Identifizierung von jsPDF-Nutzung im Zusammenhang mit CVE-2025-68428 Nur Erkennung — keine Ausnutzung
 simoesctt/sovereign-echo-33017
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow 1.8.1 über den build_public_tmp-Endpunkt, die Python-Code-Injection durch…
 nn0nkey/repo
CVE-2025-65964 PoC – Bösartige Git Hooks
 harekrishnarai/xz-utils-vuln-checker
Prüfprogramm für CVE-2024-3094, bei dem bösartiger Code in den Upstream-Tarballs von xz entdeckt wurde, beginnend mit Version 5.6.0. Durch eine Reihe…
 hexbornestudio/atlas-tj-actions-poc
PoC für CVE-2025-54416 tj-actions/branch-names Befehlsinjektion
 ik-20211125/cve-2025-48384
CVE-2025-48384 PoC
 zebberncve/cve-2026-26831
Sicherheitshinweis für textract ⌯⌲ 15 000 wöchentliche Downloads








