
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 moshe-ship/bidi-guard
Code auf unsichtbare bidirektionale Unicode-Zeichen scannen (Trojan Source-Angriffsprävention, CVE-2021-42574)
 xiaoqimikko/log4j-check
log4j-Selbstcheck 2025/2026 für 7 CVEs zu „stillem Konfigurationsversagen“: ermittelt 4 Module anhand von CVE×Modul, reduziert das Rauschen bei der…
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…
 rails-lts/json_cve_2020_10663
Workaround für CVE-2020-10663 (Sicherheitslücke im json gem)
 xiaoqimikko/shiro-check
Ermittle die tatsächlich installierten Apache-Shiro-Module und -Versionen und prüfe einzeln, welche der 26 offiziellen CVEs wirklich auf dich…
 xiaoqimikko/scc-check
Offline-Prüfer für Spring Cloud Config CVE-2026-40982 — zeigt Ihnen, ob Ihre Versionslinie überhaupt einen OSS-Fix hat (3.1.x/4.1.x/4.2.x: das ist…
 intrudify/mini-shai-hulud-scanner
Scanner für den Mini-Shai-Hulud-npm/PyPI-Lieferkettenwurm (NHS CC-4781 · CVE-2026-45321). Erkennt gh-token-monitor-Persistenz, Payload-Artefakte und…
 s1ko/cve-2026-52617
Advisory und Proof-of-Concept für eine OS-Kommando-Injection in einem MCP-ffmpeg-Helfer, mit Ursachenanalyse, Detektionshinweisen und Gegenmaßnahmen…
 joaovicdev/exploit-cve-2026-33634
Bewusst verwundbares Docker-Lab zur Reproduktion von CVE-2026-33634: LiteLLM-Gateway-SSRF über api_base plus eine trojanisierte Abhängigkeit, mit…
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
Demonstriert den Ed25519-Signatur-Bypass (CVE-2026-1122) durch Low-Order-Punkt-Injektion und fälscht bösartige IoT-Firmware-Updates mit Python- und…
 yonliud/cve-2026-0303
Checkov PoC: Ausführung beliebigen Codes durch automatisch geladene Konfiguration und nicht signierte externe Python-Checks.
 george0papasotiriou/cve-2026-21005-docker-registry-v2-schema-1-image-poisoning
Exploitiert CVE-2026-21005 durch Vergiftung von Docker Registry V2 Schema 1 Manifesten über unauthentifizierte Pushs, wodurch Tag-Überschreibung und…
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — Eingebettetes bösartiges JavaScript (Spyware) in den offiziellen Releases von VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + Erkennung.
 rahulreddykarne/cve-2026-43637-cornac
Pfad-Traversal (Tar Slip) in Cornac über _extract_archive (CVE-2026-43637)
 rahulreddykarne/cve-2026-63720-datamodel-code-generator
Code-Injection (RCE) in datamodel-code-generator über nicht validierten customBasePath (CVE-2026-63720)
 saku0512/cve-2026-84361-poc
Proof-of-Concept für CVE-2026-84361, das eine Befehlsinjektion im Perforce-Treiber von Composer über einen bösartigen P4PORT demonstriert, mit…
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : Gegenmaßnahmen-Cheat-Sheet
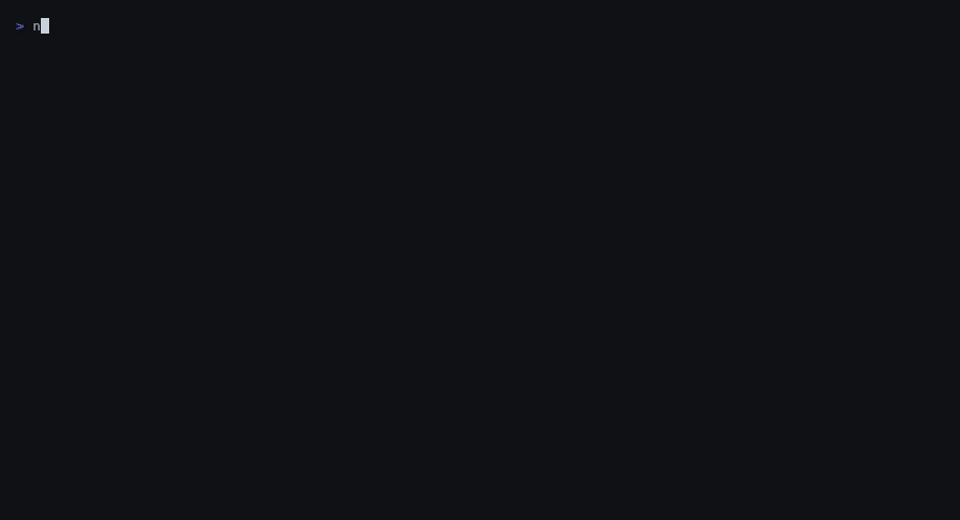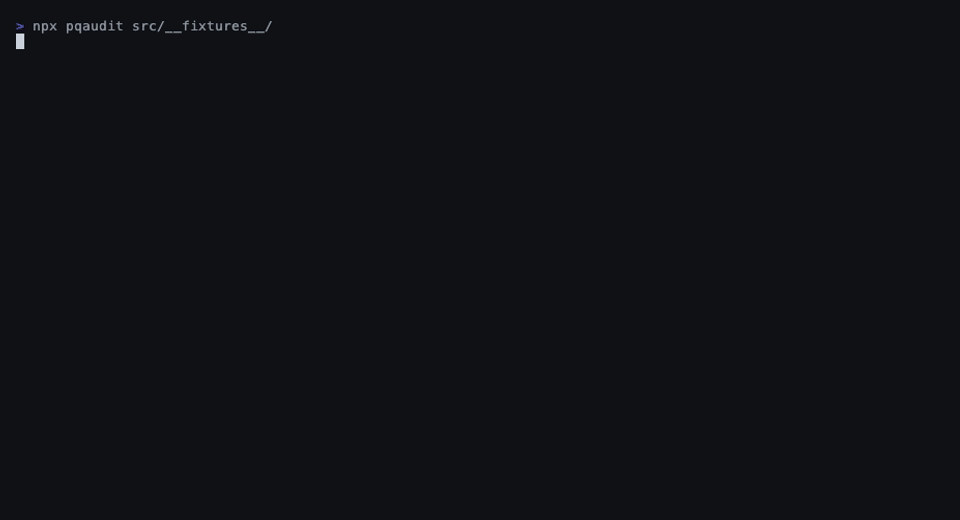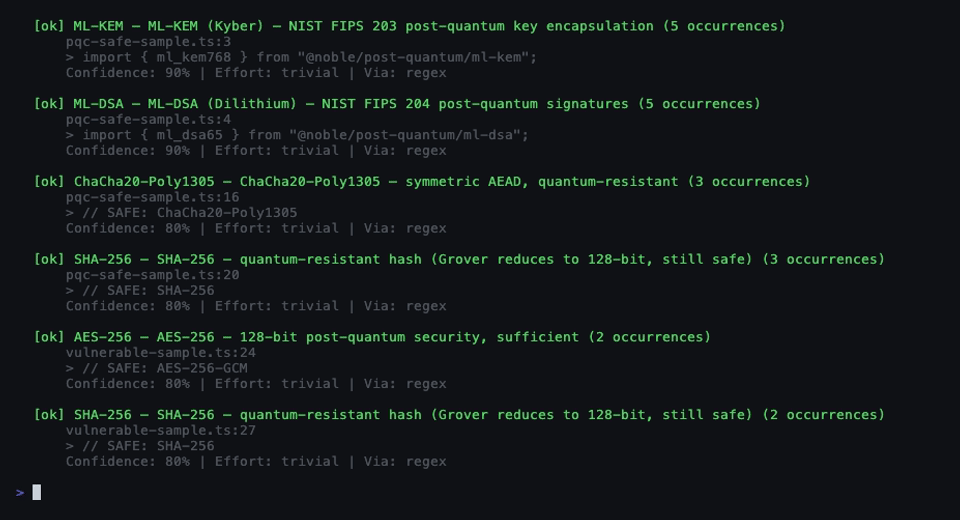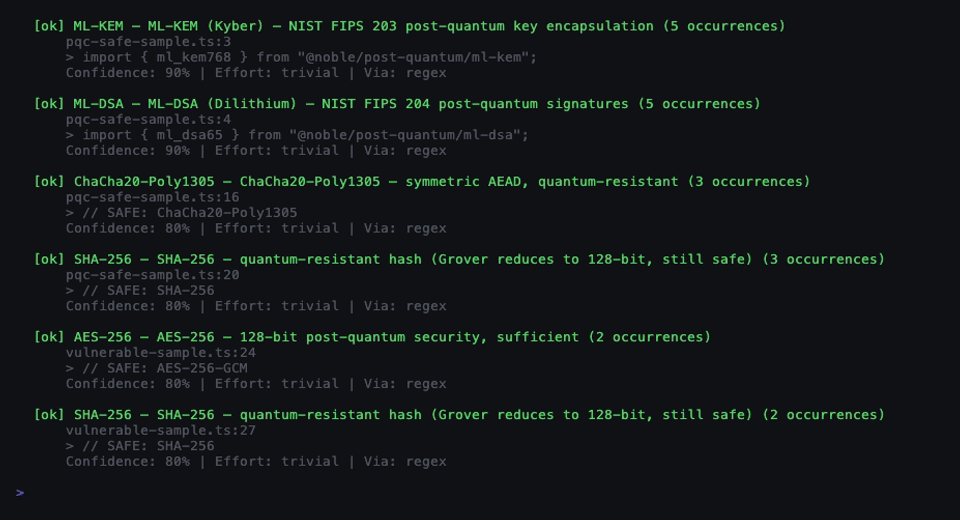 pqcworld/pqaudit
Scanne Codebasen auf quantenverwundbare Kryptografie. Erkenne RSA, ECDSA, Ed25519, ECDH vor dem Q-Day. CycloneDX CBOM + SARIF Ausgabe.








