
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 certcc/cve-2021-44228_scanner
Scanner für Jar-Dateien, die möglicherweise anfällig für CVE-2021-44228 sind
 vishnunandan555/cordon
Führe jeden Befehl innerhalb einer eingeschränkten Dateisystemansicht unter Linux aus.
 nomograph/kit
Verifizierter Tool-Registrierungs-Manager. Verwaltet Entwickler-Toolchains aus git-basierten Registrierungen.
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
 praetorian-inc/gato
GitHub Actions Pipeline-Enumeration und Angriffstool
 fluidattacks/makes
Ein auf Nix basierendes Framework für die Software-Lieferkette.
 rootlug/aura
Projekt Aura: Sicherheitsauditierung und Code-Introspection
 reposaur/reposaur
Open-Source-Compliance-Tool für Entwicklungsplattformen.
 openclarity/kubeclarity
KubeClarity ist ein Werkzeug zur Erkennung und Verwaltung von Software-Stücklisten (SBOM) und Schwachstellen von Container-Images und Dateisystemen.
 skyscanner/whispers
Hartcodierte Geheimnisse in statischem strukturiertem Text identifizieren
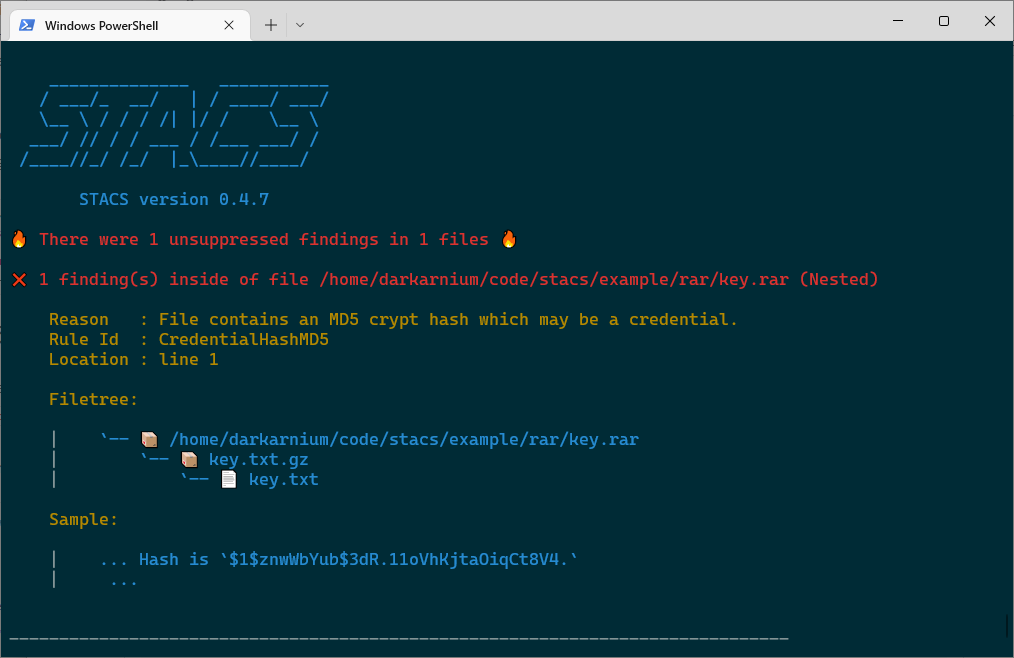 stacscan/stacs
Statischer Token- und Anmeldedaten-Scanner
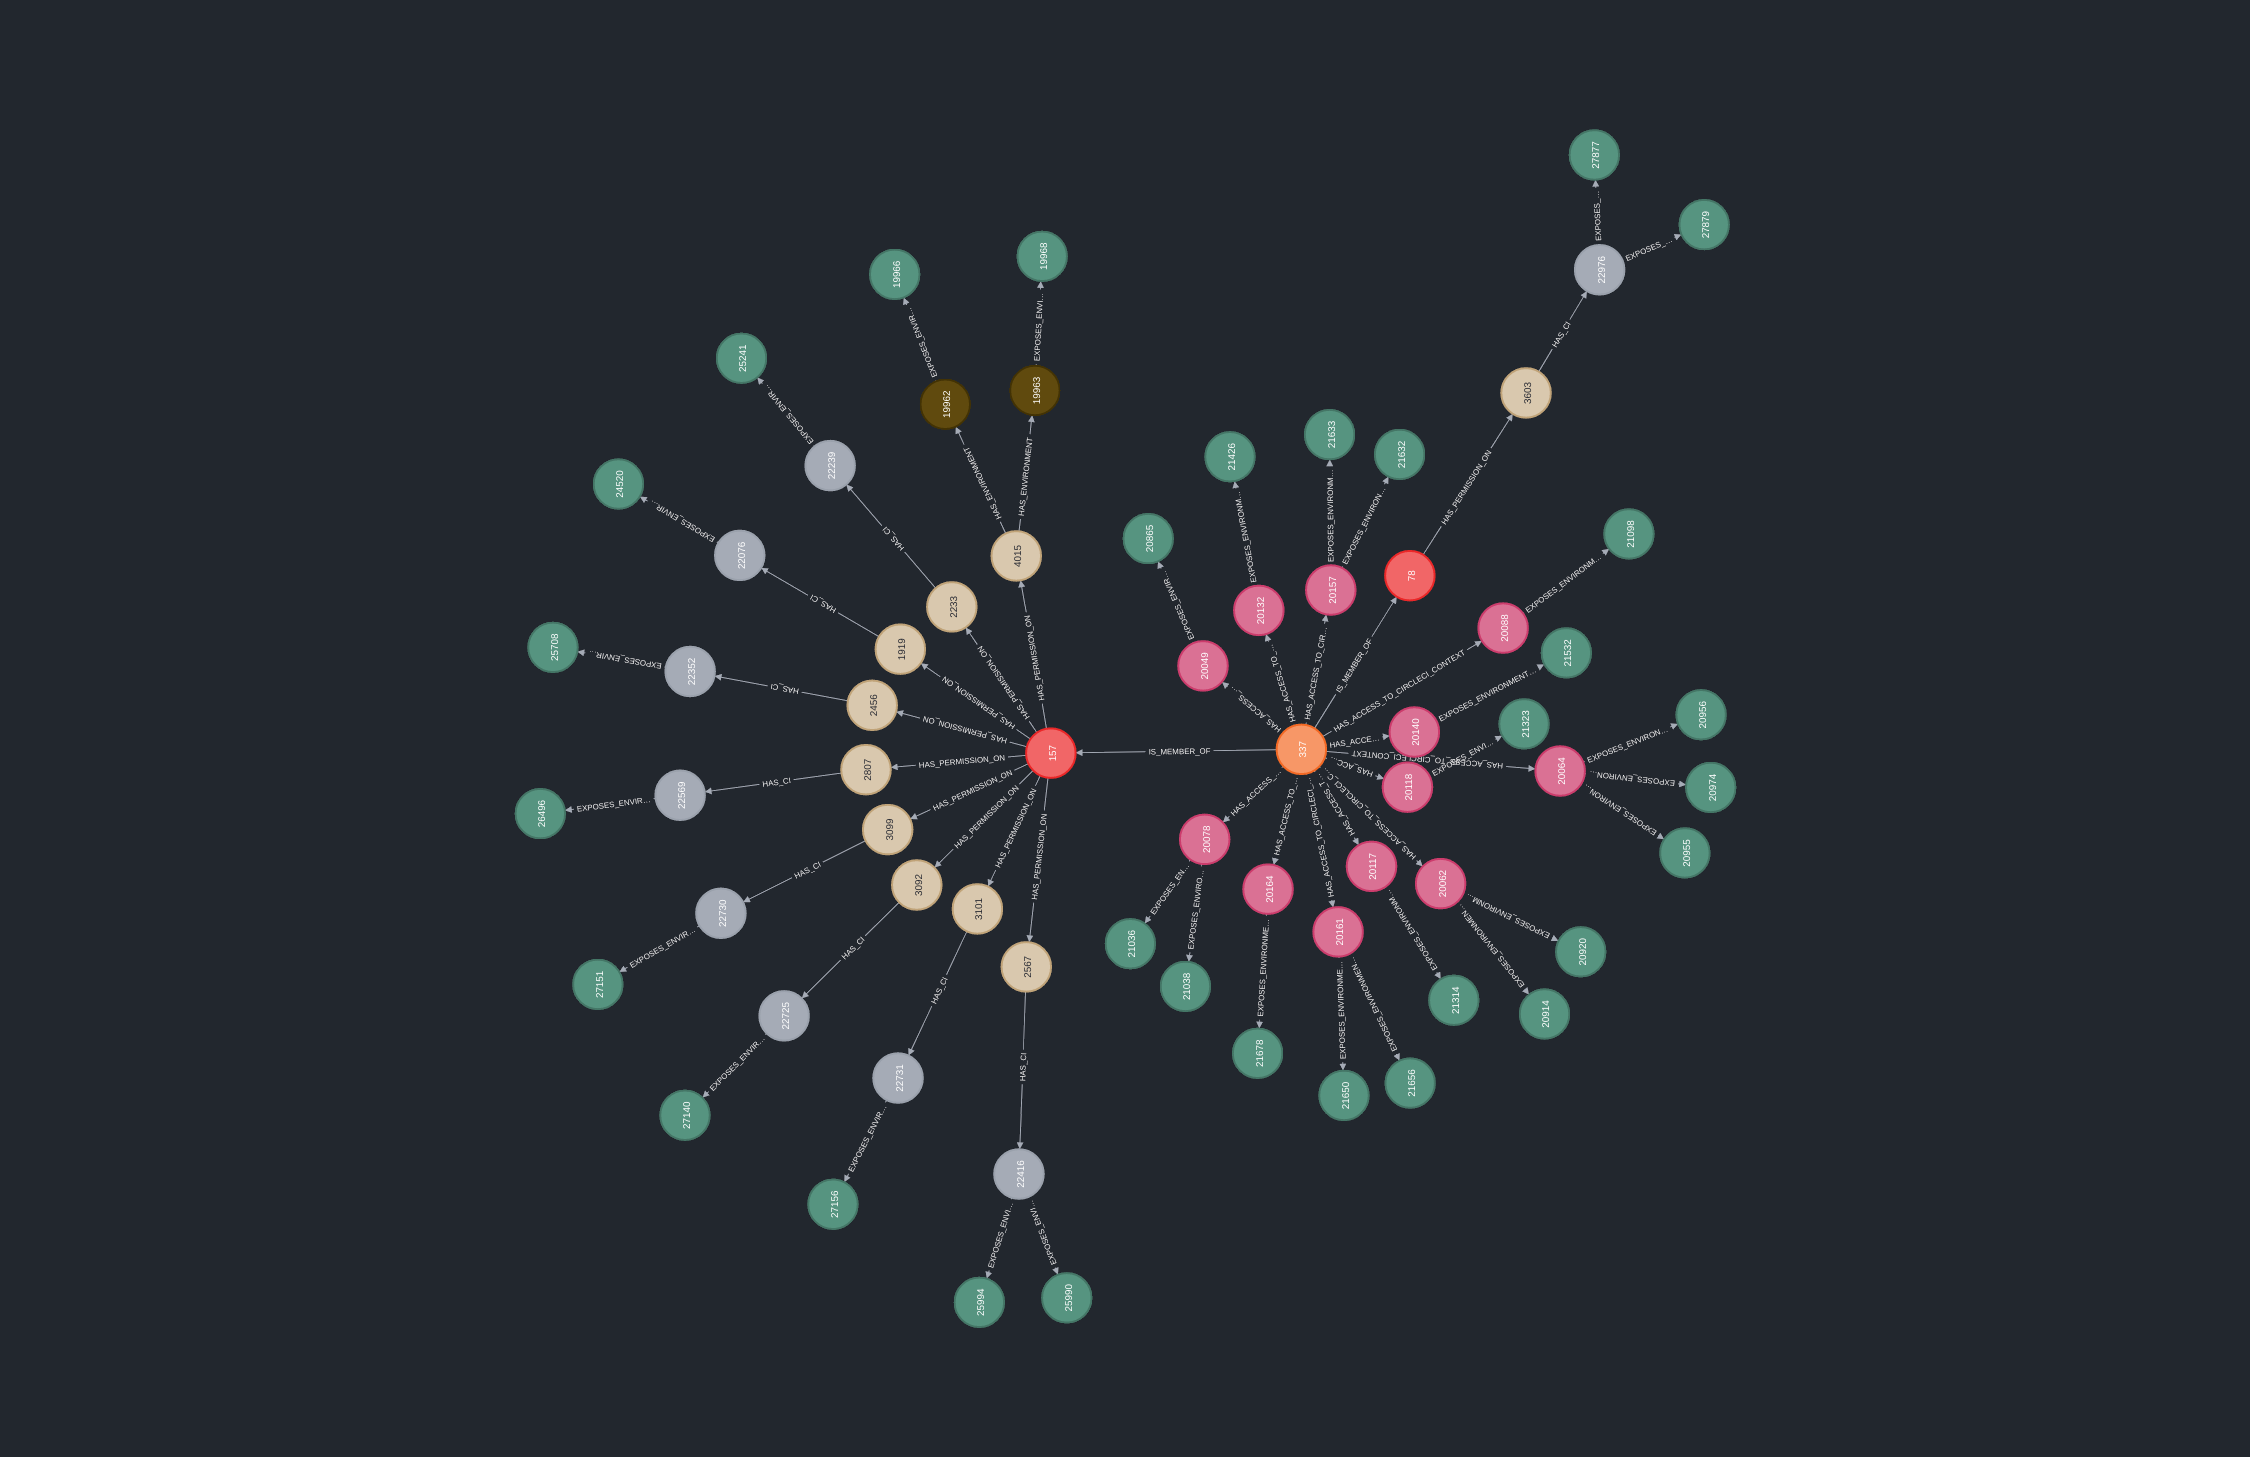 ovotech/gitoops
alle Wege führen zu Clouds
 iqtlabs/auraborealisapp
Weißt du, was in deinen Python-Paketen steckt? Ein Tool zur Visualisierung von Sicherheitsauditdaten des Python-Paketregisters
 anchore/anchore-engine
Ein Dienst, der Docker-Images analysiert und nach Schwachstellen sucht.
 anteater/anteater
Anteater – CI/CD-Gate-Check-Framework
 jeremylong/dependencycheck
Das dependency-check-Repository ist umgezogen:








