
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Asset-weites Erkennungstool zur Identifizierung von jsPDF-Nutzung im Zusammenhang mit CVE-2025-68428 Nur Erkennung — keine Ausnutzung
 scabench/l4j-tp1
JEE-Webprojekt mit Log4Shell-Schwachstelle (CVE-2021-44228)
 h4mr3r/cve-2024-5082
Proof-of-Concept-Exploit für CVE-2024-5082, eine Remote-Codeausführungsschwachstelle in Sonatype Nexus Repository Manager 2 über manipulierte…
 dannyendortest/node-vulnerable
Synthetisches Demo-Ziel für EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 code-with-amitk/centos7_cve-2021-3712_remediation
Produktionsreife Schritte zur Behebung einer OpenSSL-CVE (https://nvd.nist.gov/vuln/detail/cve-2021-3712) auf einer EOL-CentOS7-Box
 thomrgn/xzutils_backdoor_obfuscation
Skript zur Verschleierung eines Payloads auf die gleiche Weise wie beim XZ-utils-Angriff (CVE-2024-3094)
 simplylu/cve-2021-42694
Generieren Sie bösartige Dateien mithilfe kürzlich veröffentlichter homoglyphischer Angriffe (CVE-2021-42694)
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 einer der PoC-Codes
 zihxs/check-react-rce-cve-2025-55182
Sicherheitsscanner zur Erkennung von Schwachstellen CVE-2025-55182 und CVE-2025-66478 in React Server Components (RSC)-Projekten
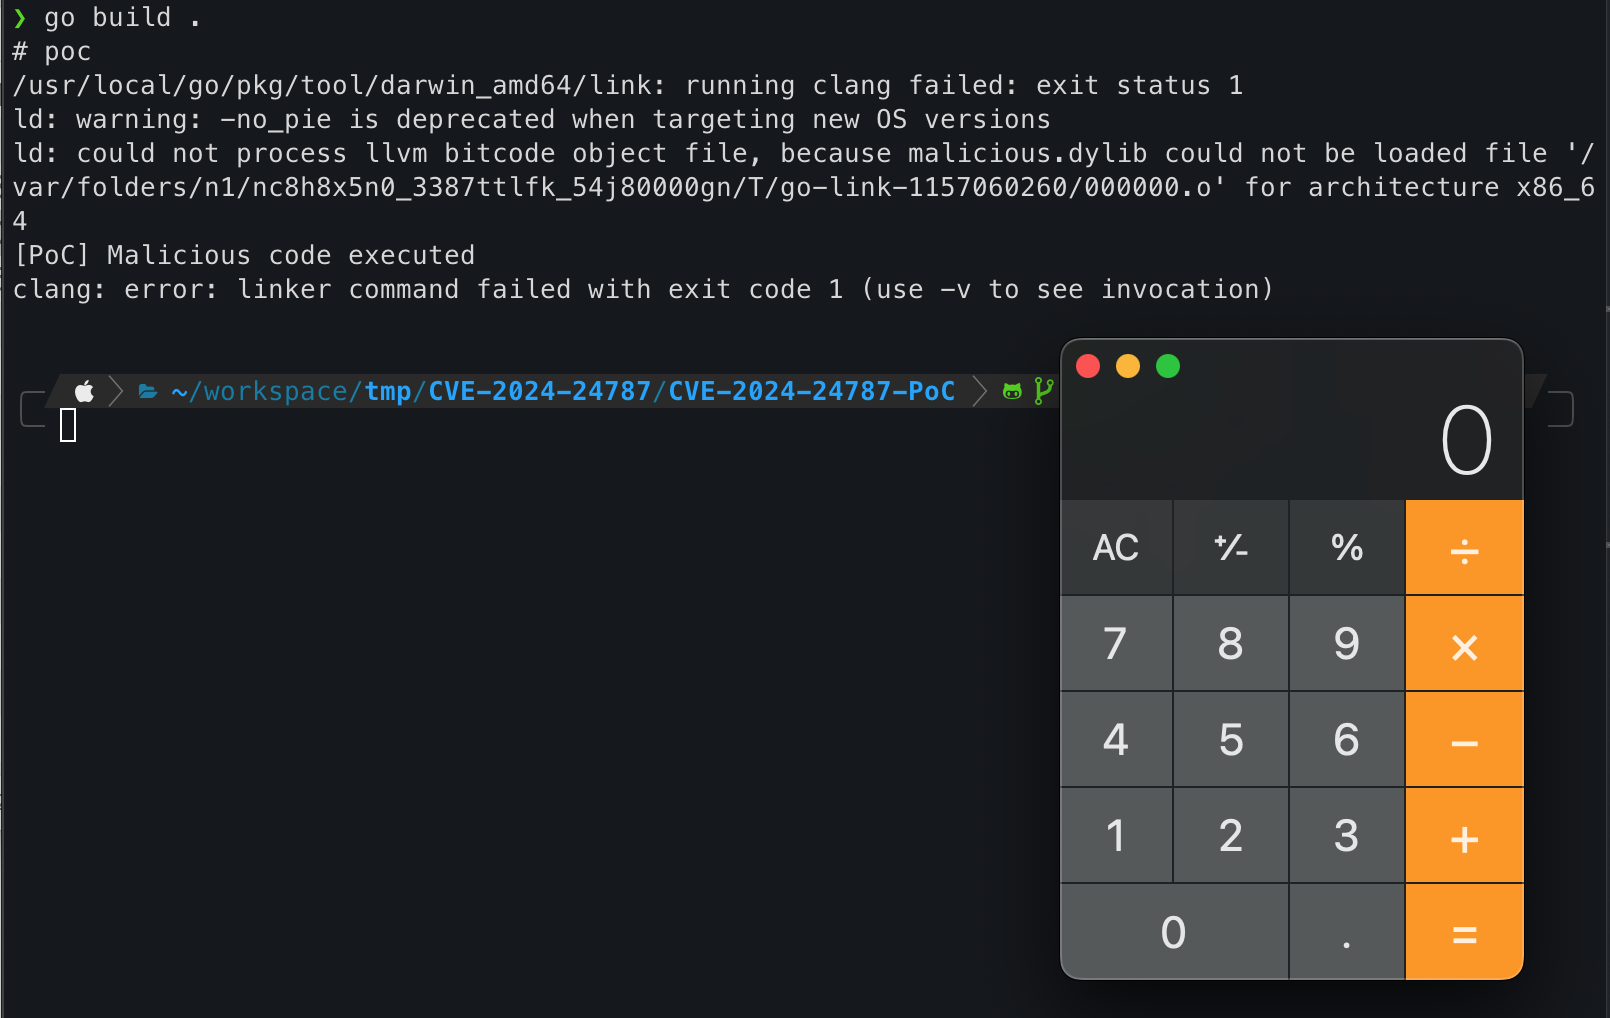 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 Proof of Concept
 themcsam/cve-2024-12905-poc
tar-fs Schwachstelle beim Schreiben/Überschreiben von Dateien
 vulnbe/poc-rebar3
Shell-Injection in Rebar3
 nn0nkey/repo
CVE-2025-65964 PoC – Bösartige Git Hooks
 sparshbiswas-ai/cve-2026-0596-reproduction
Forschungsumgebung und Validierungsskripte zur Bewertung von Deserialisierungsverhalten in MLflow und MLServer.
 markuta/cve-2024-32002
Ein Proof of Concept für die Git-Schwachstelle CVE-2024-32002
 gonsarrabia/minimus-junior-backend-exercise
Übung für Junior-Backend-Kandidaten: Paketierung der dasel-CLI (v3.3.1) mit Melange, Behebung von CVE-2026-33320 und Erstellung eines minimalen…
 dannyendortest/http-server-node
Synthetischer verwundbarer Node.js HTTP-Server, der als Demoziel für den EXPOSURE-Schwachstellenscanner dient, zur Verfolgung von CVE-2021-23797 mit…
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 Diese Sicherheitslücke betrifft den Golang-Befehl 'go get' und ermöglicht es einem Angreifer, durch die Installation einer bösartigen…








