
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
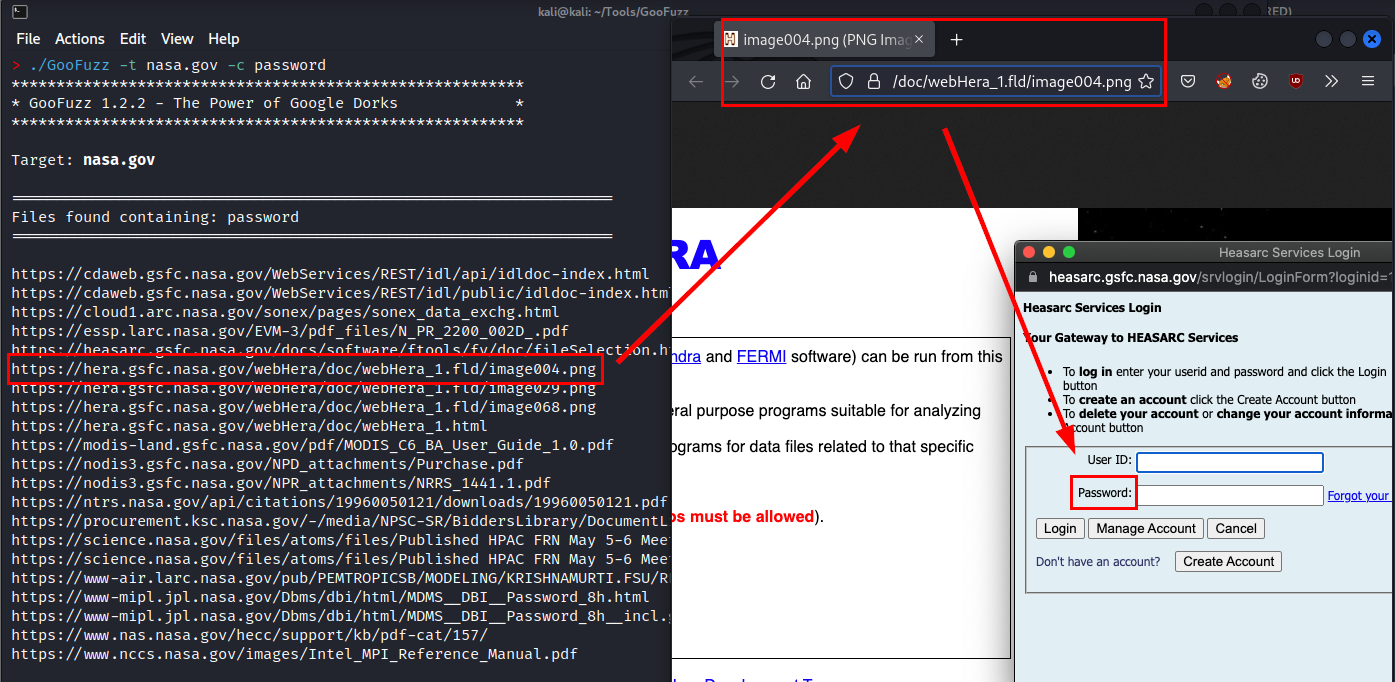 m3n0sd0n4ld/goofuzz
Bash-basiertes Fuzzing-Werkzeug, das Google Dorking für die verdeckte Enumeration von Verzeichnissen, Dateien, Subdomains und Parametern ohne direkte…
 ya551n3/bug-bounty-wordlists
Kuratierte Sammlung von Wordlists für Bug-Bounty-Jagd, die Verzeichnisse, Subdomains, Parameter, Benutzernamen, Passwörter und Web-Fuzzing-Payloads…
 dawgyg/bugbounty_tools
Sammlung von Skripten und Werkzeugen, die bei der Bug-Bounty-Arbeit verwendet werden. Dies wird der Ort für meine Automatisierungsskripte sein, die…
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 jasonxtn/argus
Das ultimative Toolkit zur Informationssammlung
 jan0x190/cve-2025-55182-simple-scanner-main
Mehrsprachiger Scanner für CVE-2025-55182 (RCE) in Next.js React Server Components, mit Einzel-/Massen-Scanmodi und integriertem…
 toritoio/torito-r2s
Torito React2Shell Scanner- & Exploit-Tool (CVE-2025-55182 / 66478)
 datasploit/datasploit
Ein #OSINT-Framework zur Durchführung verschiedener Recon-Techniken für Unternehmen, Personen, Telefonnummern, Bitcoin-Adressen usw., zur Aggregation…
 chvancooten/bugbountyscanner
Ein Bash-Skript und ein Docker-Image für Bug-Bounty-Reconnaissance. Für den headless Einsatz vorgesehen.
 hueristiq/xsubfind3r
Passives Subdomain-Erkennungstool, das Ergebnisse aus mehreren Online-Quellen über die CLI aggregiert und stdin/stdout, JSONL-Ausgabe sowie…
 yogeshojha/rengine
reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf…
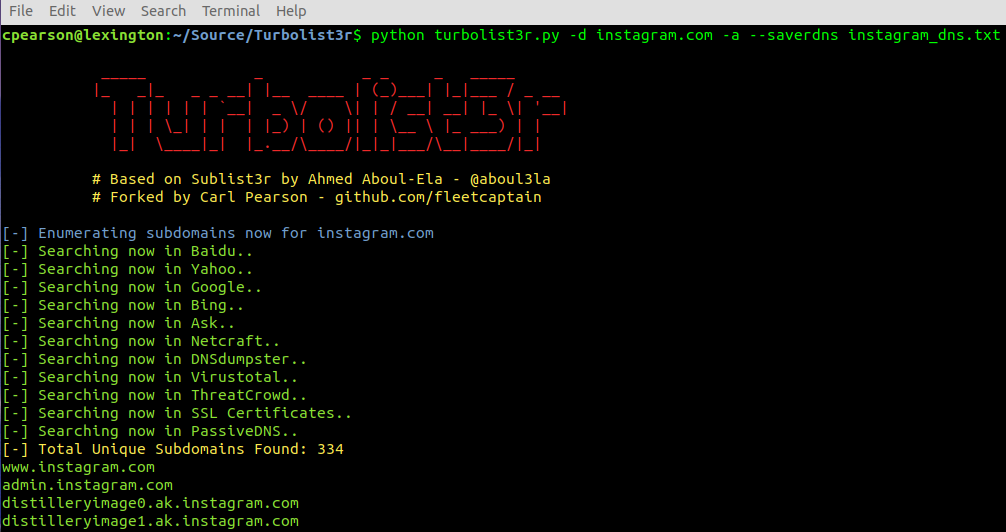 fleetcaptain/turbolist3r
Subdomain-Enumerationstool mit Analysefunktionen für entdeckte Domänen
 desaivinayak449/bug-bounty-reports-desai-vinayak
Bug-Bounty- und Schwachstellenforschungsberichte von Desai Vinayak — einschließlich CVE-2023-50290 (Apache Solr) und Erkenntnisse zur…
 punk-security/dnsreaper
Schneller Subdomain-Übernahme-Scanner mit über 50 Signaturen, der Cloud-Provider-Integrationen (AWS, Azure, Cloudflare) und CI/CD-Pipeline-Modus für…
 netspi/ateam
Python-Reconnaissance-Tool zur Erkennung von Azure-Diensten und zur Zuordnung von Tenant-Besitz via DNS-Validierung, Multi-Service-Sondierung und…
 s0md3v/dump
Dinge, die kein eigenes Repository verdienen.








