
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 sudotom/rcno-reviews
Recencio Book Reviews - WordPress-Plugin zur Verwaltung von Buchrezensionen. Ursprünglich erstellt von Kemory Grubb. Sicherheitsgepatchter Fork, der…
 mohammadnassiri/yaasa
Noch ein statischer APK-Analysator
 gmh5225/evmbench-certora-agent-harness
Iterativer Agent-Harness, der LLMs und den Certora Prover nutzt, um CVL-Spezifikationen für Smart Contracts zu generieren und zu verfeinern, wobei…
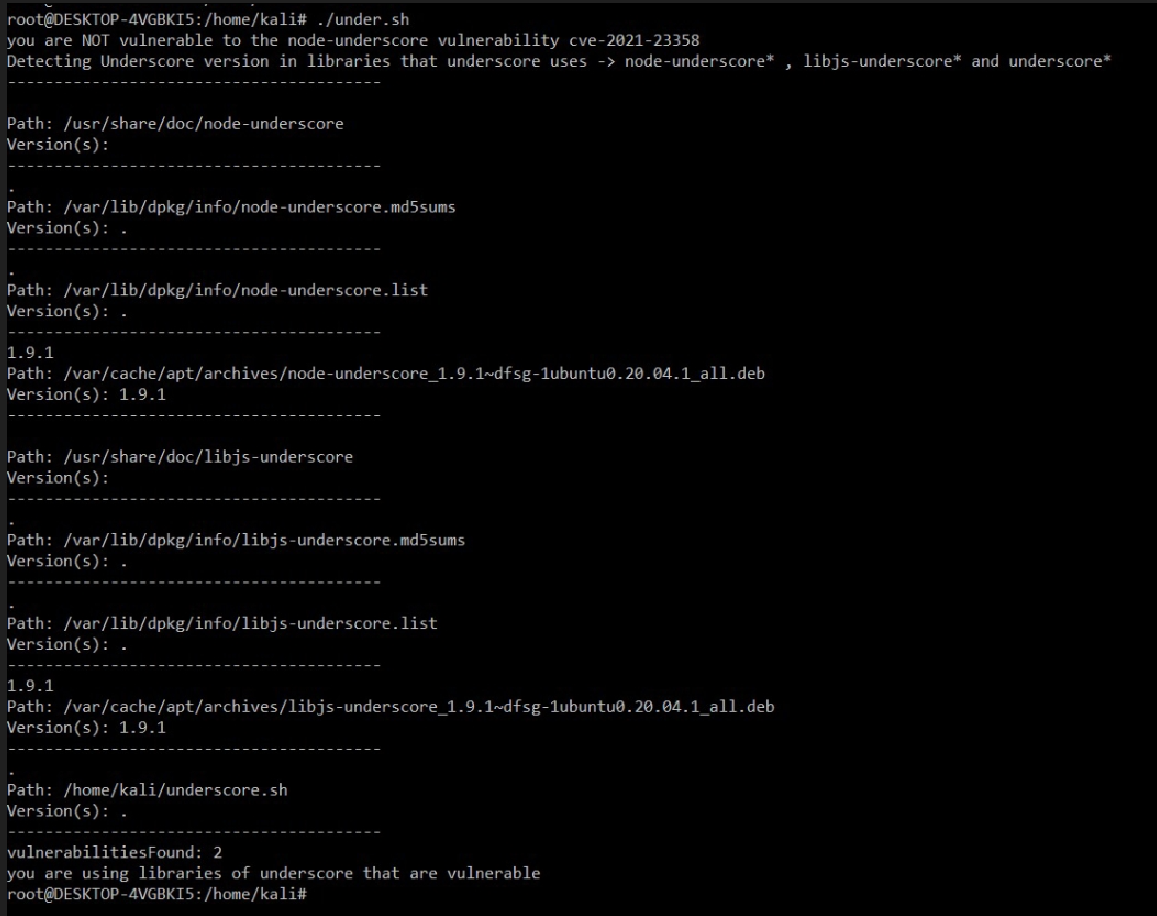 ekamsinghwalia/detection-script-for-cve-2021-23358
Erkennungsskript für cve-2021-23358
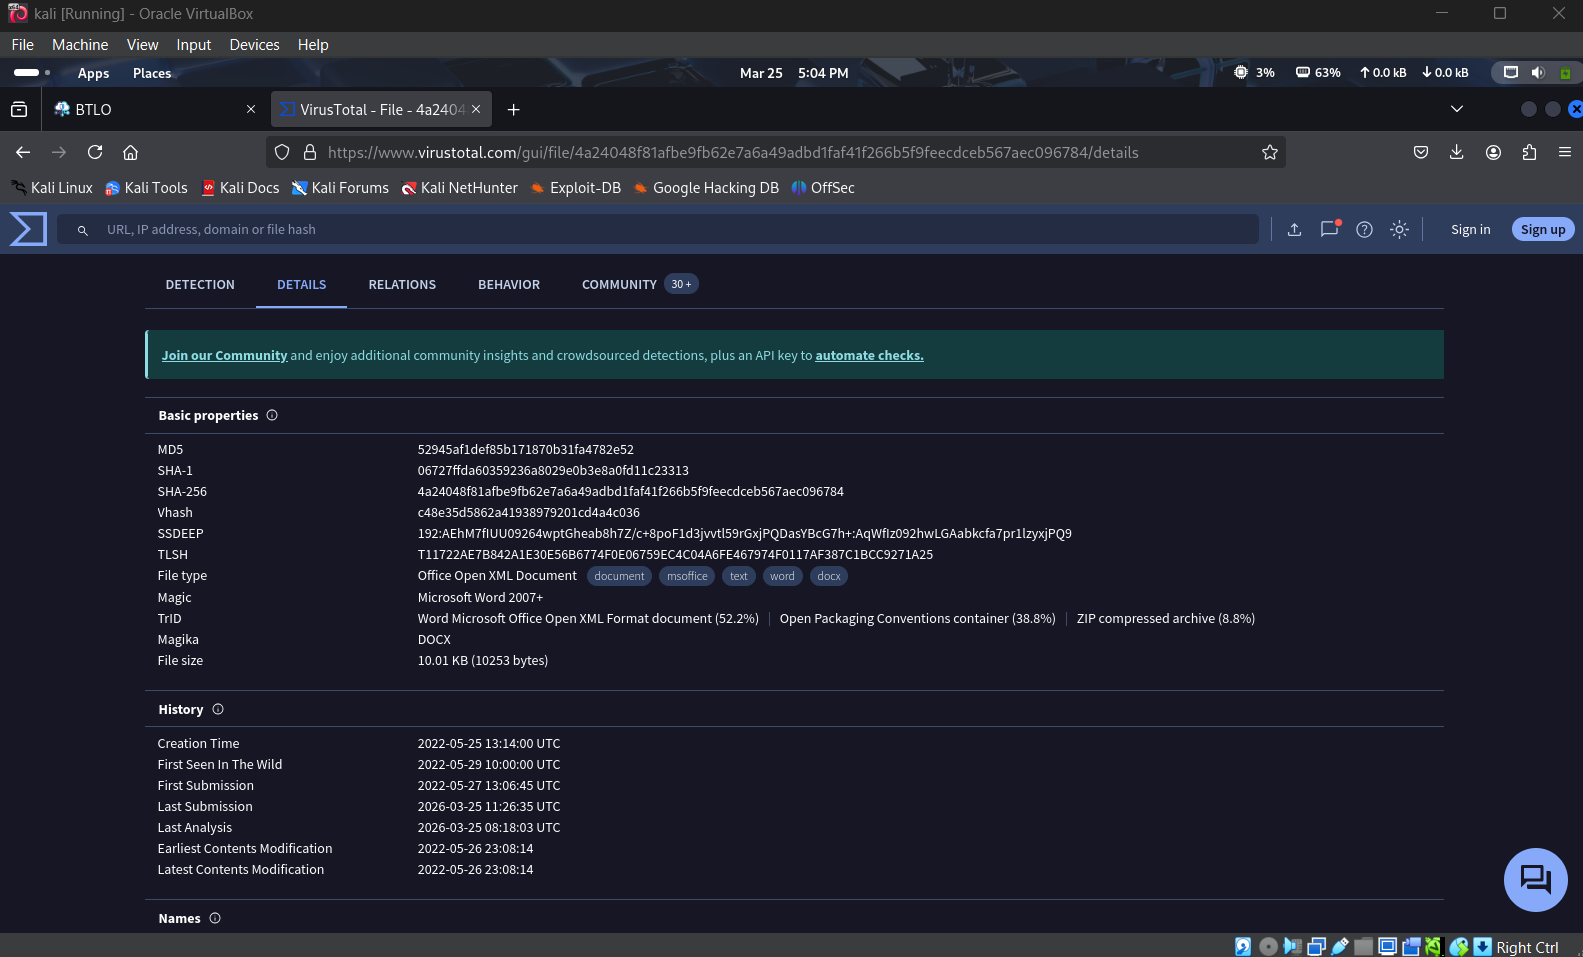 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Statische Malware-Analyse von Follina (CVE-2022-30190) von Blue Team Labs Online
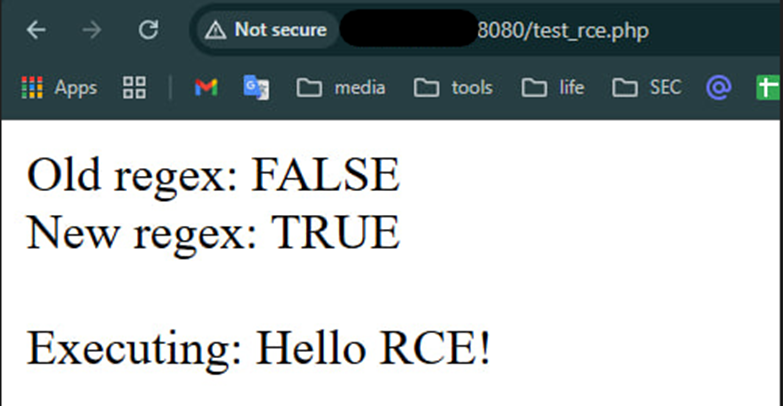 soltanali0/cve-2024-12877-exploit
Lehrreiche CVE-2024-12877 Exploit-Demo für PHP Object Injection im GiveWP WordPress-Plugin. Enthält Ursachenanalyse, Regex-Bypass-Techniken und…
 tiran/cve-2018-8970
Demo für https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
Dies ist ein OpenSSL-Erkennungsskript für Schwachstellen für CVE-2022-2274
 tronciuvlad/cve-2024-26475
Ein Problem in radareorg radare2 v.0.9.7 bis v.5.8.6 und behoben in v.5.8.8 ermöglicht es einem lokalen Angreifer, einen Denial-of-Service über die…
 cucumberanorsncompany/sealsecurityassignment
Forschung zur Schwachstelle CVE-2023-26136
 klassiker/cve-2025-55182
CodeQL-basierte Analyse der Prototype-Pollution-Schwachstelle CVE-2025-55182 in React Server Components, mit Exploit-POC und statischen…
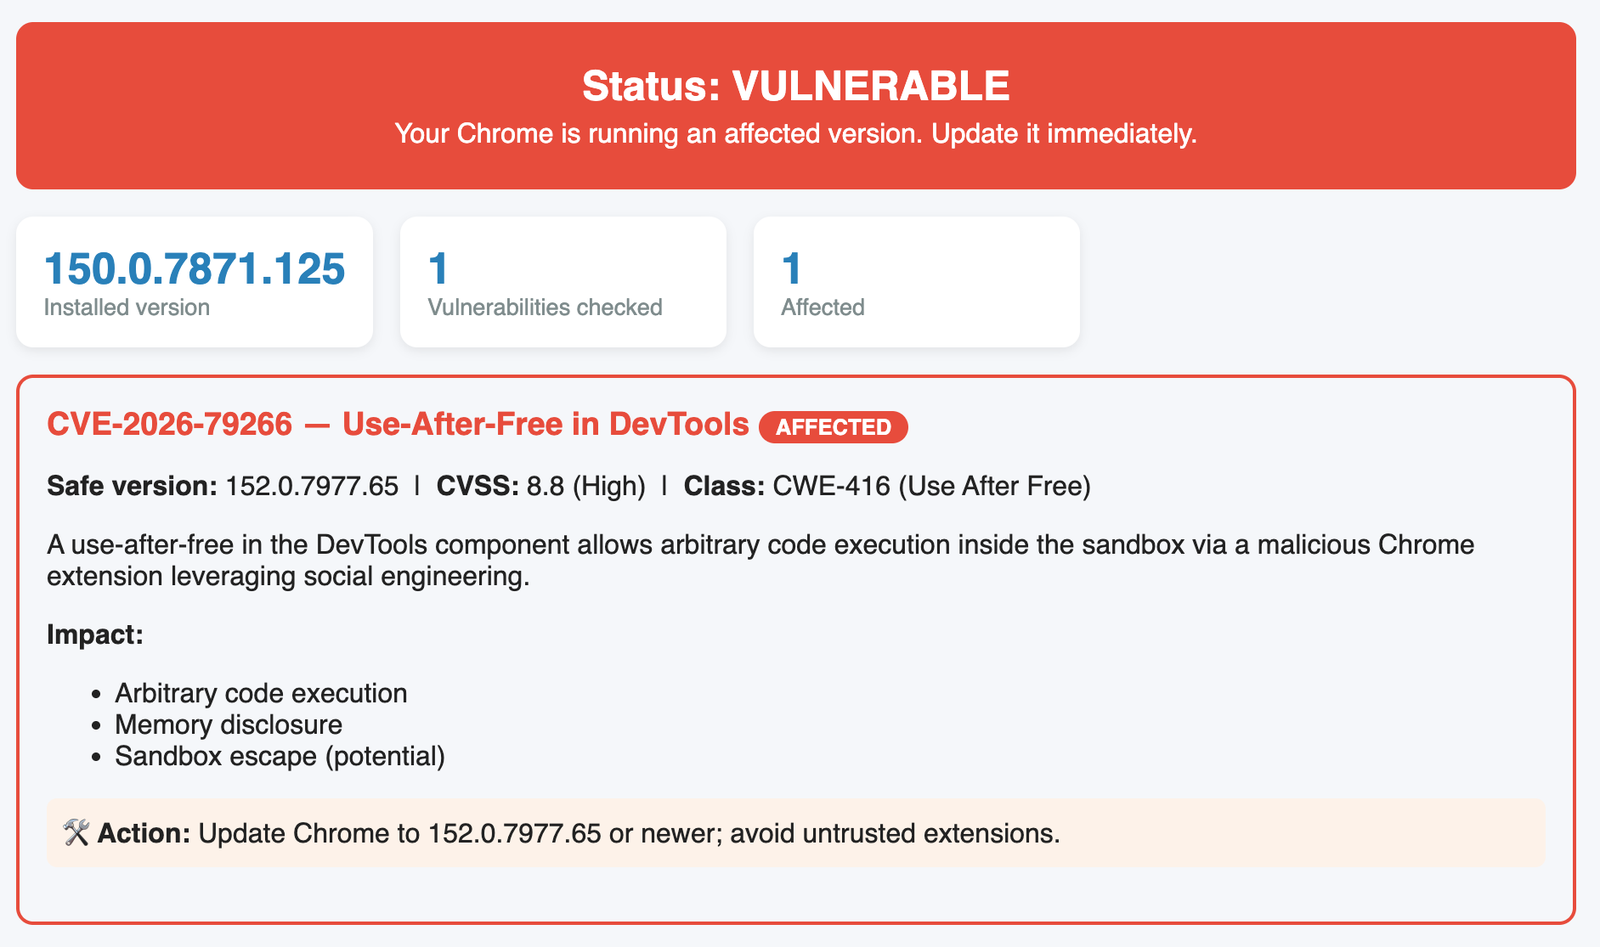 virologi-info/chrome-vuln-scanner
Prüfe auf CVE-2026-79266. Eine Use-after-Free-Schwachstelle in der DevTools-Komponente ermöglicht die Ausführung beliebigen Codes innerhalb der…
 captain4554/captain4554.github.io
🔍 Scannen Sie nach CVE-2025-55182-Sicherheitslücken mit einem Hybrid-Tool, das statische und dynamische Analysen für verbesserte…
 dwictor0/poc-cve-2025-25200
ReDoS erforscht Backtracking in regex, was zu übermäßigem CPU-Verbrauch und Dienstverweigerung (DoS) in Node.js-Anwendungen führt.
 p3dr16k/log4j-1.2.15-mod
log4j Version 1 mit einem Patch für die Sicherheitslücke CVE-2021-44228
 ianoboyle/cve-2025-57833
Beispiel für eine verwundbare Anwendung für CVE-2025–57833
 jithinodattu/cve-2007-4559-lab
Eigenständiges Docker-Labor, das CVE-2007-4559 (TarSlip) Directory-Traversal über das Python-tarfile-Modul demonstriert. Enthält anfällige und…
 thegenetic/cve-2026-2964-lab
# Bildungslabor zur Demonstration von CVE-2026-2964, einer Prototype-Pollution-Schwachstelle in web-audio-recorder-js, die zu RCE führt. Enthält…








