
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PoC-CVE-2025-25200 — ReDoS erforscht Backtracking in regex, was zu übermäßigem CPU-Verbrauch und Dienstverweigerung (DoS) in Node.js-Anwendungen führt. | Kitploit
Tools/GitHubGitHub/dwictor0/poc-cve-2025-25200
Statische AnalyseSchwachstellenanalyseExploitationWebsicherheit
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS erforscht Backtracking in regex, was zu übermäßigem CPU-Verbrauch und Dienstverweigerung (DoS) in Node.js-Anwendungen führt.

Repository anzeigen
28vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2025-25200

Kontext

  • Sicherheitslücke: CVE-2025-25200

  • Typ: Regular Expression Denial of Service (ReDoS)

  • Komponente: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • Beschreibung: Diese Sicherheitslücke weist eine quadratische Zeitkomplexität O(n2) oder in kritischeren Szenarien eine exponentielle O(2n) auf, d.h. die zur Verarbeitung der Eingabe benötigte Zeit wächst überproportional mit ihrer Größe (Backtracking). Die Ursache des Problems liegt im Mechanismus der regulären Ausdrucks-Engine, dem sogenannten Backtracking. Wenn die Eingabe (Token) nicht übereinstimmt, geht die Engine einfach zu früheren Positionen zurück, an denen sie einen alternativen Pfad hätte wählen können.
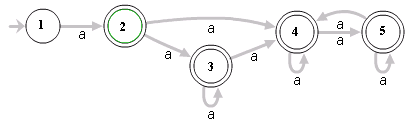
NFA

Auswirkung und Schweregrad

  • Art der Auswirkung: Denial of Service (DoS)
  • Angriffsvektor: Netzwerk
  • Score: 9.2 (High)

Mögliche Gegenmaßnahmen

  • Überprüfung der Nutzdatenlänge.
  • Verwendung einer WAF-Regel zur Bereinigung oder Ablehnung von Headern, die Muster enthalten, die ReDoS auslösen könnten.
  • Implementierung von Zeitlimits für Anfragen, um zu verhindern, dass langlebige Anfragen die Ereignisschleife unbegrenzt blockieren.

Responsible Disclosure

Diese Sicherheitslücke wurde gemäß den Praktiken der verantwortungsvollen Offenlegung behandelt.

PoC Test Node.js Koa CVE-2025-25200

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






