
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen

 soheilkhodayari/jaw
JAW: Ein Graph-basiertes Sicherheitsanalyse-Framework für clientseitiges JavaScript
 elevenpaths/neto
Neto | Ein Tool zur Analyse von Browsererweiterungen
 hiddenillusion/nomorexor
Tool, das hilft, den 256-Byte-XOR-Schlüssel einer Datei mithilfe von Frequenzanalyse zu erraten.
 momenbasel/malware-check
Statisches und dynamisches Analysetool zur Erkennung von schädlichem Code, verdächtigen Binärdateien und Datenschutzverletzungen
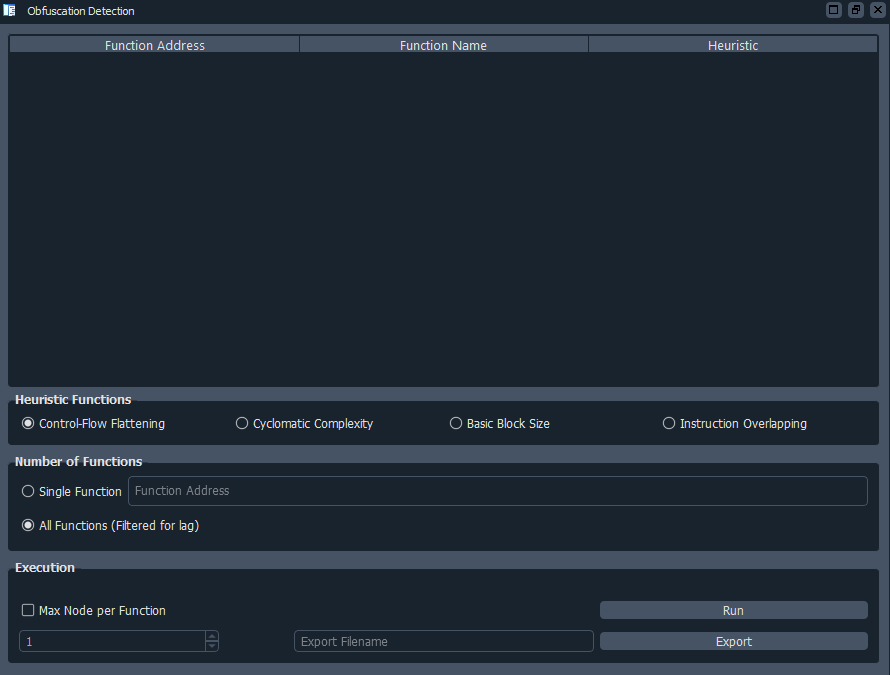 mcdulltii/obfdetect
IDA-Plugin zur automatischen Erkennung von verschleiertem Code und Kontrollflussabflachung in Binärdateien mittels heuristischer Analyse und…
 crytic/caracal
Statischer Analyzer für Starknet-Smart-Contracts
 100daysofyara/2024
Von der Community geteilte Regeln aus 100 Days of YARA 2024
 pan-unit42/dotnetfile
Python-Bibliothek zum Parsen von CLR/PE-Metadaten in .NET-Assemblies, die Streams und Hash-Fingerabdrücke bereitstellt, um Malware-Analyse und Threat…
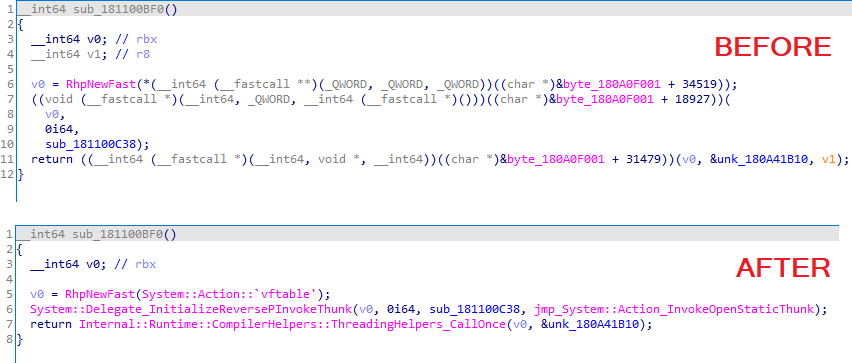 synacktiv/dotniet
IDA-Pro-Plugin, das zur Laufzeit aufgelöste Symbole in .NET-Native-Binärdateien importiert, SharedLibrary.dll und ihre PDB parst, um fehlende Importe…
 gadievron/honeyslop
Code-Canaries zur schnellen Triagierung halluzinierter ('Slop') Schwachstellenberichte
 trou/cpu_rec_rs
Ermitteln, welche CPU-Architektur in einer Binärdatei verwendet wird.
 peterhackz/zyrox
Zyrox: LLVM-basiertes, kompilierzeitiges Obfuscator-Plugin.
 warpedatom/offsetinspect
PowerShell-Toolkit für die Analyse der AMSI/Defender-Erkennungsgrenzen und statische Malware-Triage: ordnet Byte-Offsets Erkennungsauslösern zu, plus…
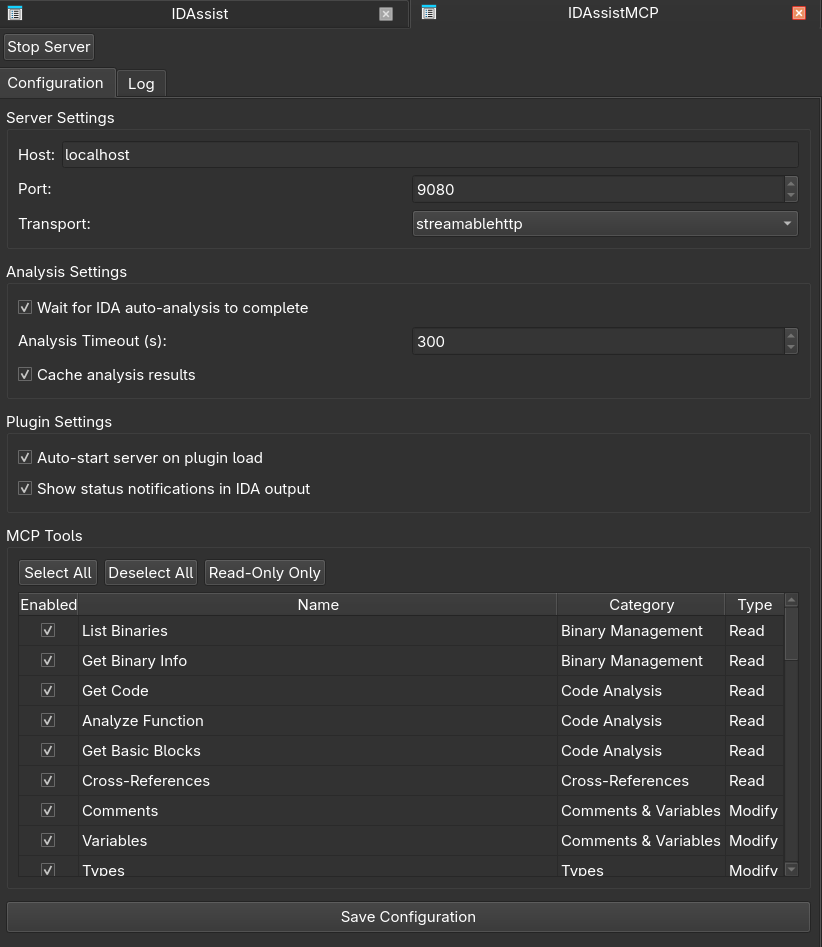 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
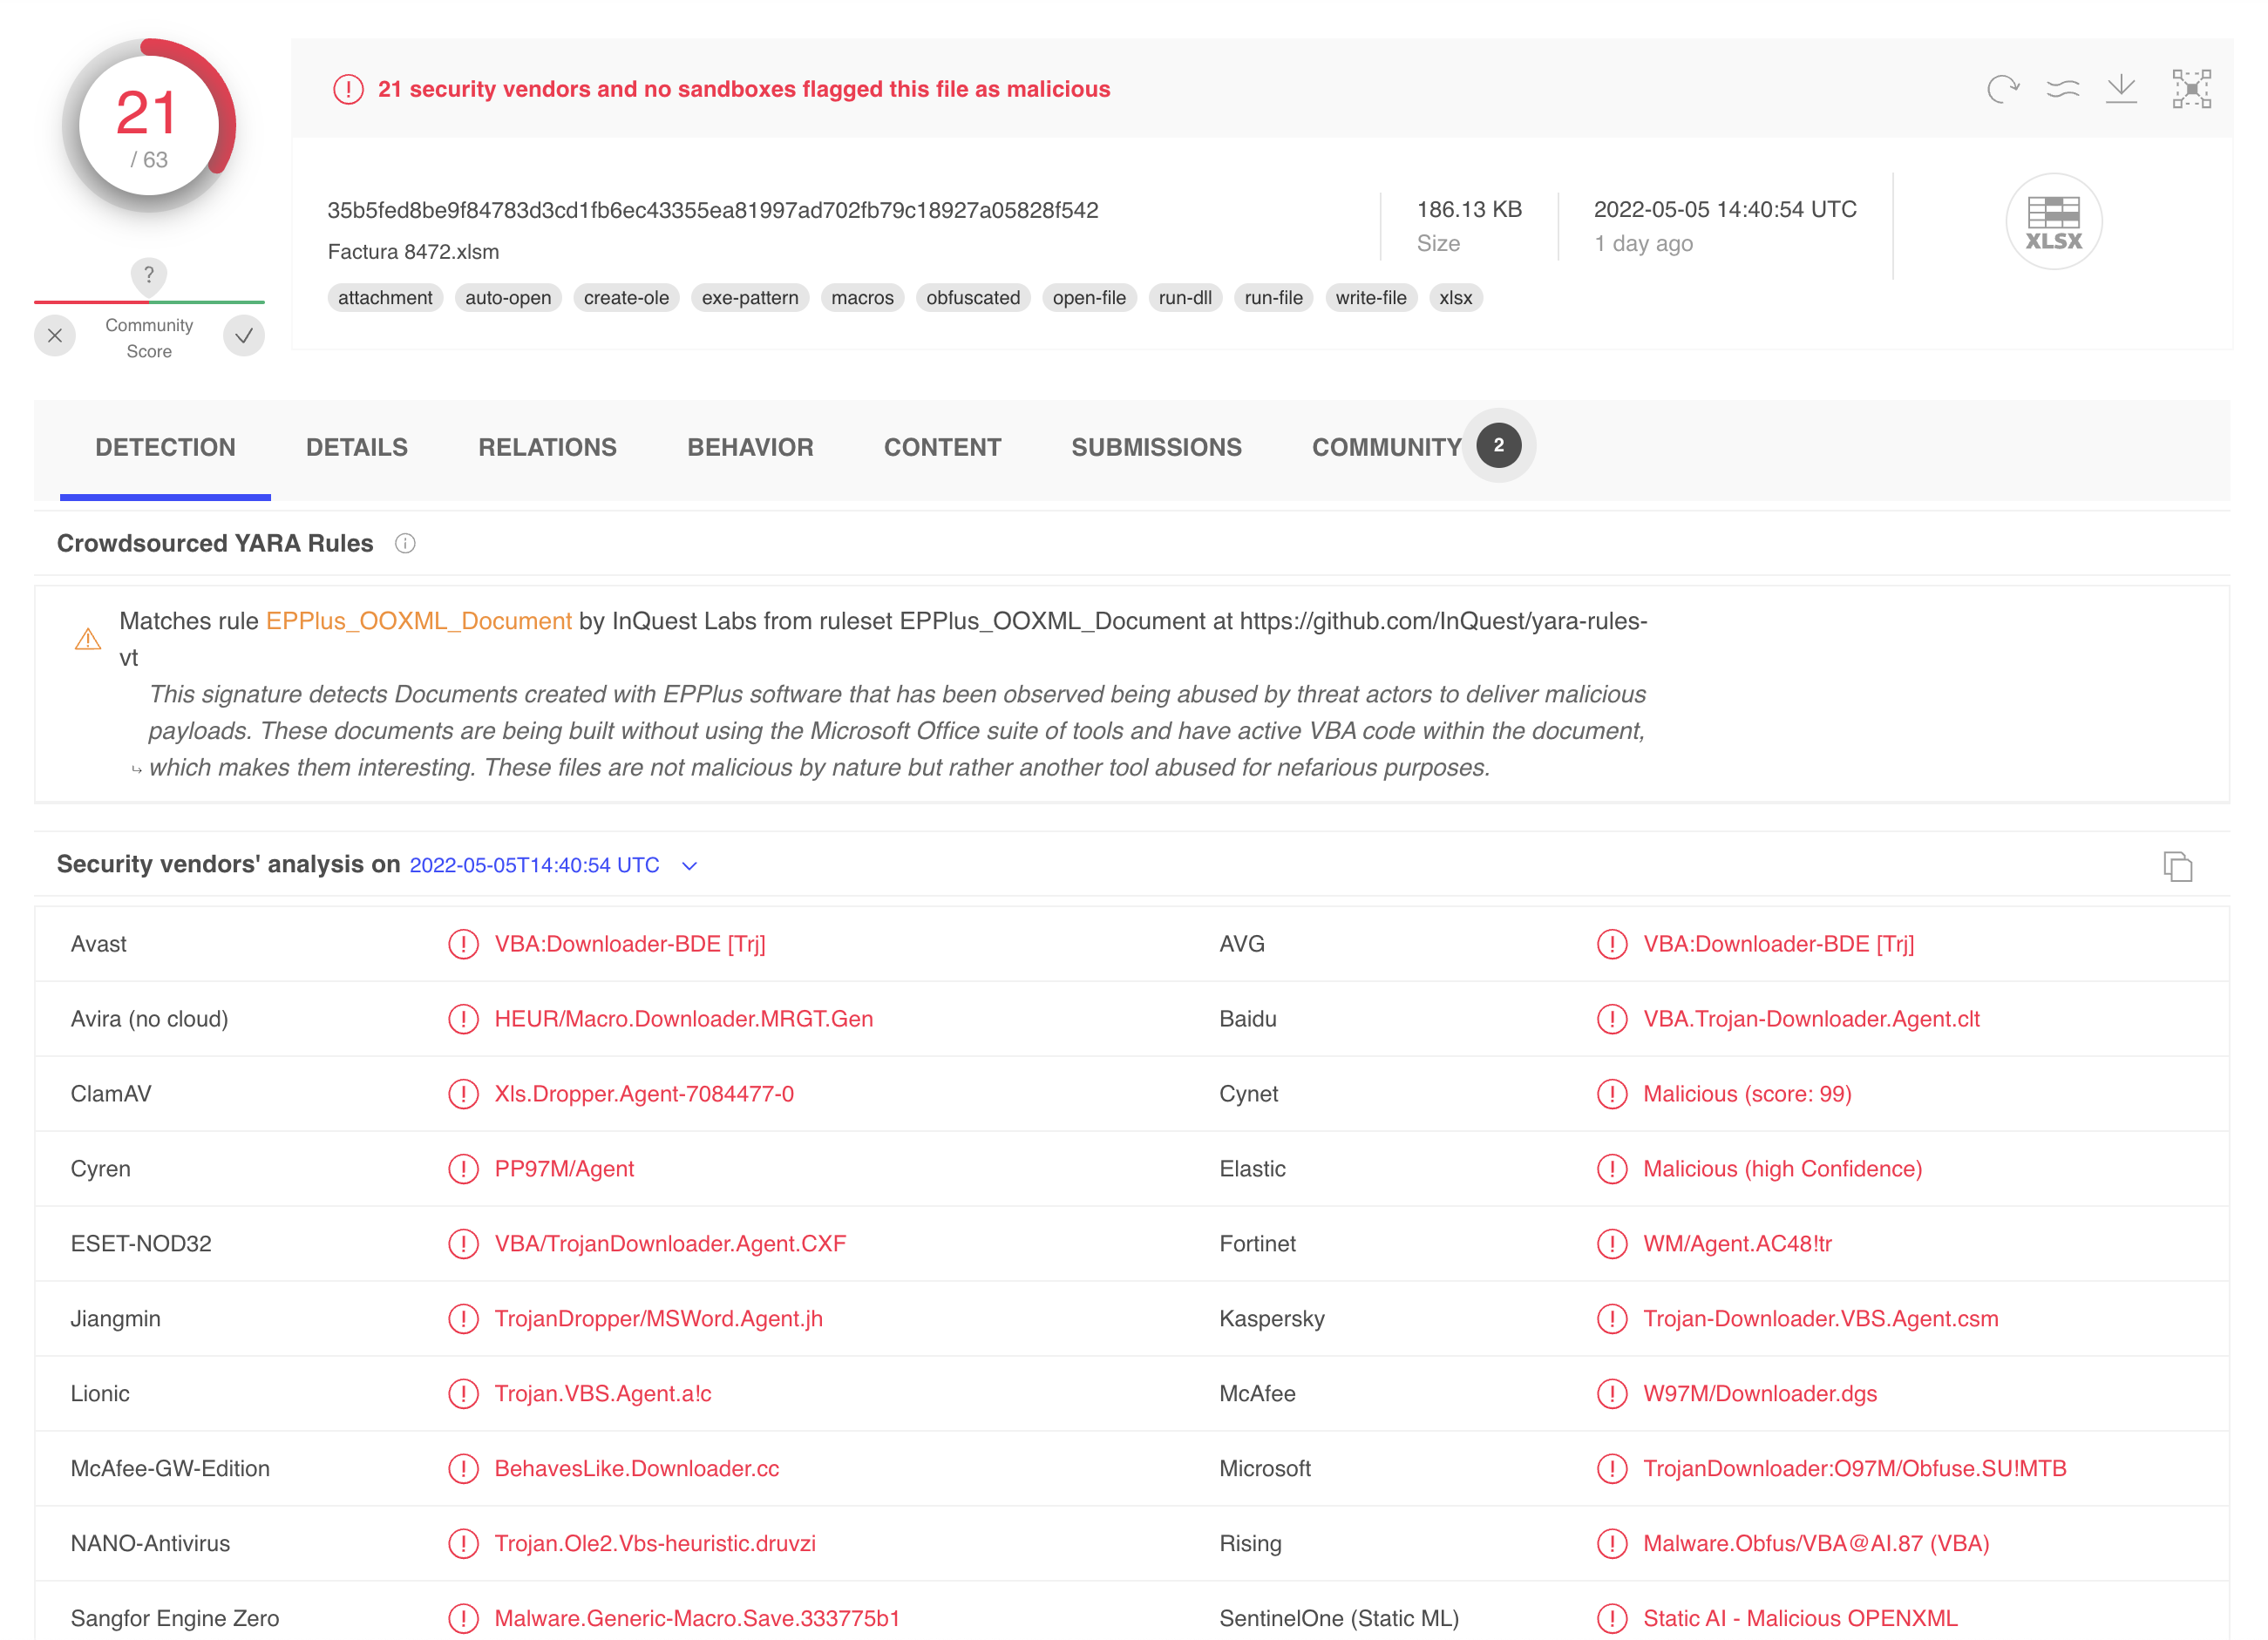 inquest/yara-rules-vt
Sammlung von YARA-Regeln, die für die Verwendung über VirusTotal.com entwickelt wurden.
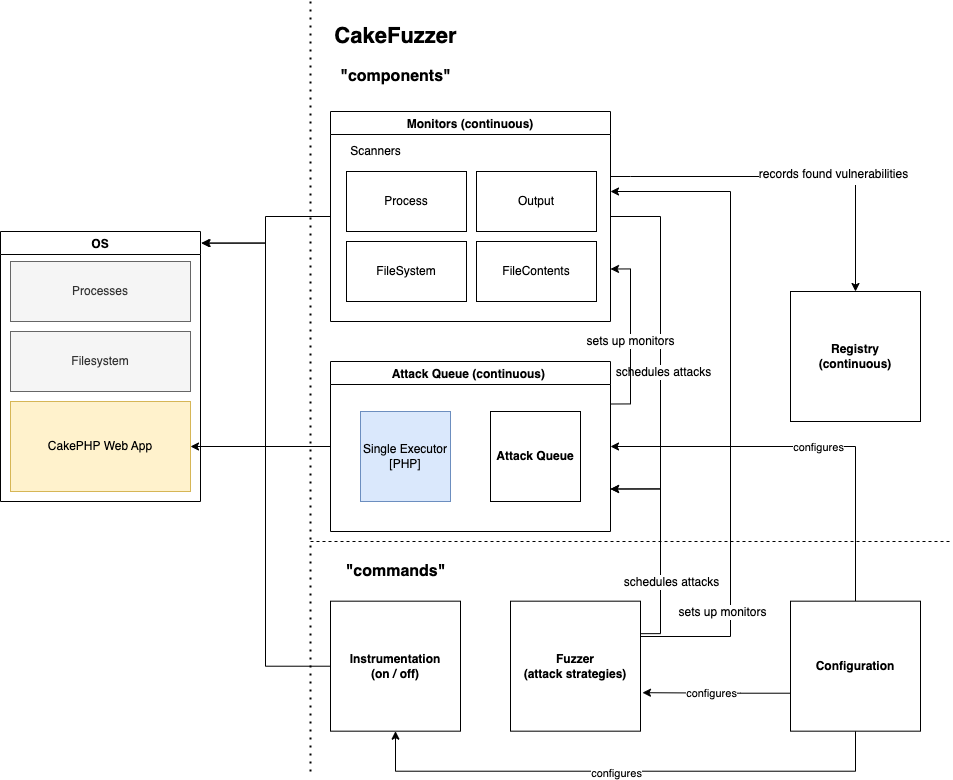 zigrin-security/cakefuzzer
Cake Fuzzer ist ein Projekt, das dabei helfen soll, automatisch und kontinuierlich Schwachstellen in Webanwendungen zu entdecken, die auf Basis…
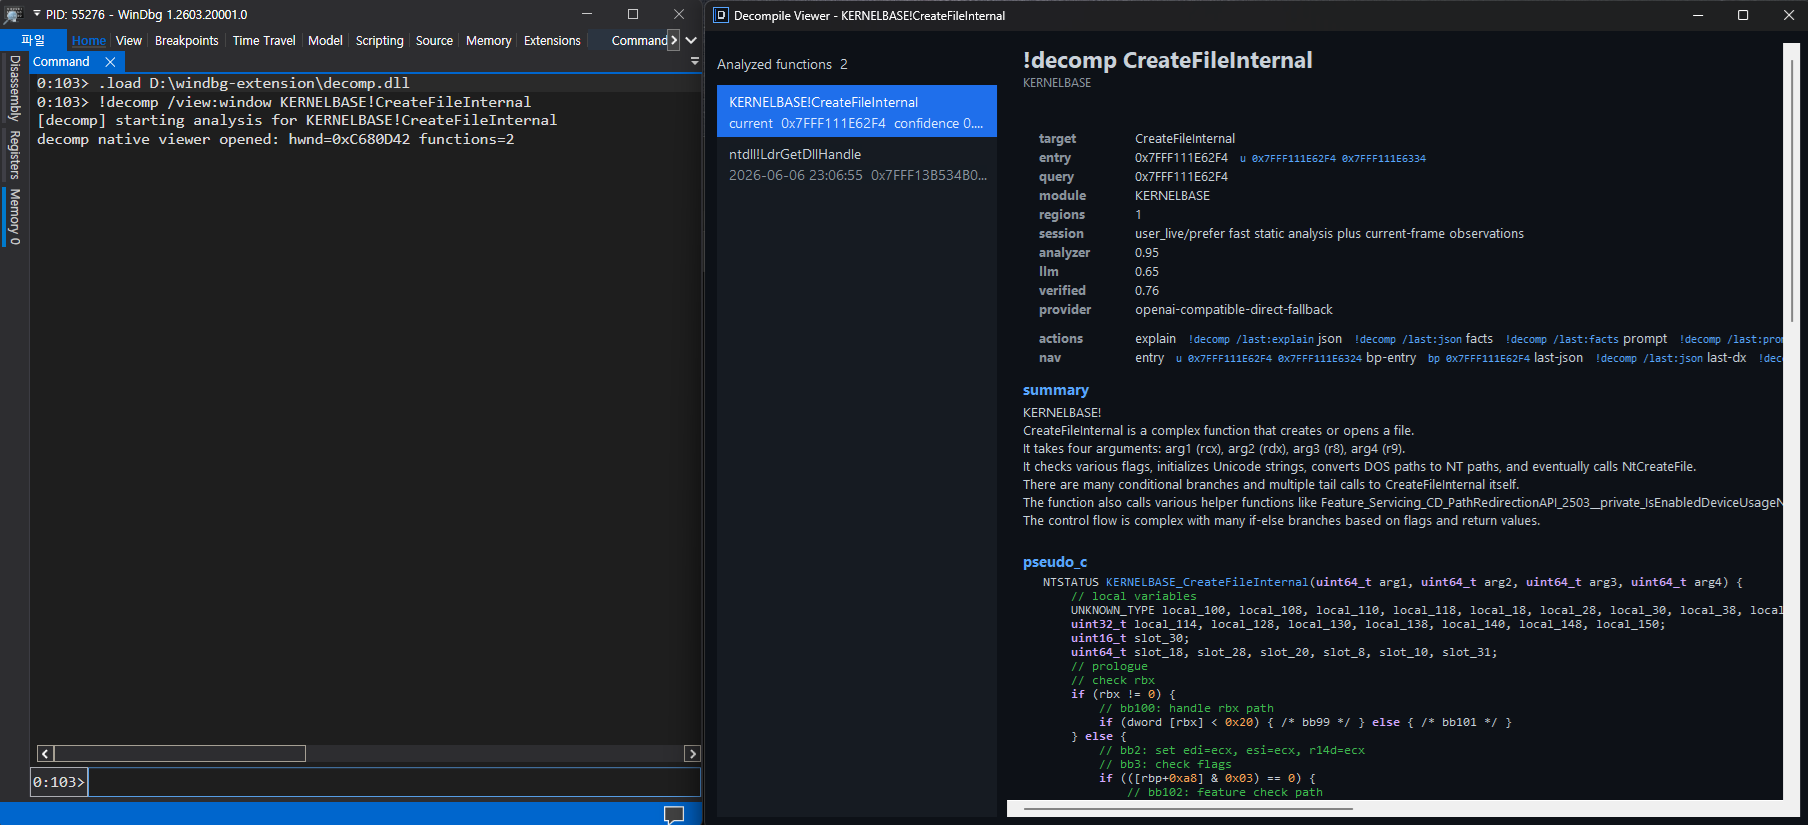 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.








