

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
obfDetect — IDA-Plugin zur automatischen Erkennung von verschleiertem Code und Kontrollflussabflachung in Binärdateien mittels heuristischer Analyse und Dominatorbaum-Visualisierung. | Kitploit
Tools/GitHubGitHub/mcdulltii/obfdetect
Statische AnalyseReverse EngineeringMalware-AnalyseBinäranalyse
GitHubmcdulltii/obfdetect

obfDetect

IDA-Plugin zur automatischen Erkennung von verschleiertem Code und Kontrollflussabflachung in Binärdateien mittels heuristischer Analyse und Dominatorbaum-Visualisierung.

Repository anzeigen
1421442vor 4 JahrenVon Kitploit geprüft
Teilen

Erkennung von Obfuskation

Verfasst von: mcdulltii

Automatische Erkennung von obfuskiertem Code und anderen Zustandsmaschinen

Beschreibung:

Skripte zur automatischen Erkennung von obfuskiertem Code und Zustandsmaschinen in Binärdateien.

Die Implementierung basiert auf IDA 7.4+ (Python3). Siehe die folgenden Blogbeiträge für weitere Informationen zur Binary Ninja-Implementierung:

  • Automatische Erkennung von Control-Flow-Flattening
  • Automatische Erkennung von obfuskiertem Code
  • Referenziertes Repository

Hinweis:

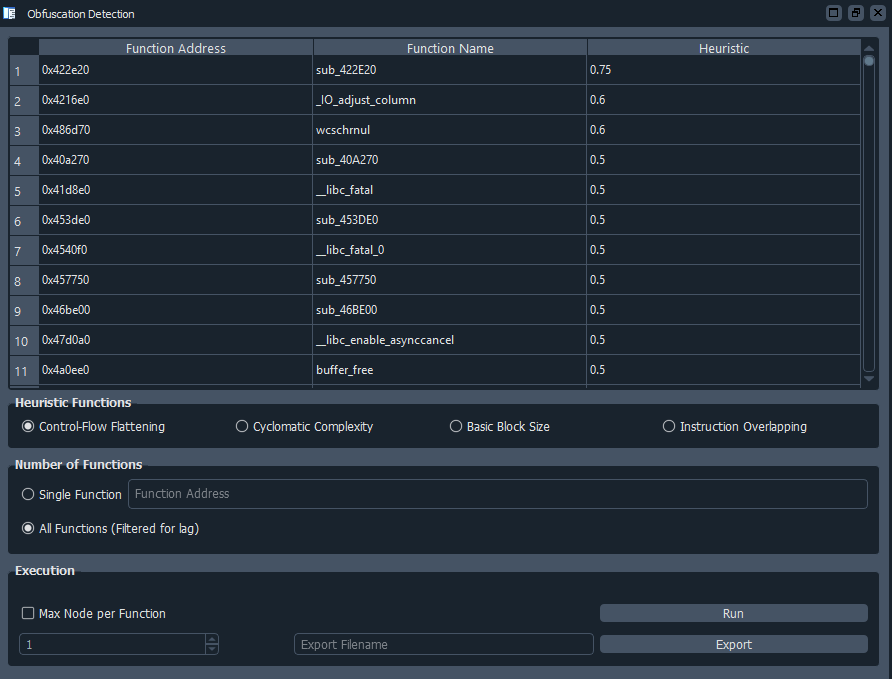
Heuristische Werte werden basierend auf den obigen Blogbeiträgen generiert und (im Modus All Functions) absteigend nach ihrer heuristischen Komplexität sortiert.

Aufgrund der rekursiven Natur der Erstellung eines Dominatorbaums für jede gefundene Funktion innerhalb der Binärdatei ist die Implementierung und der Laufzeitaufwand hoch, obwohl Threading implementiert wurde.

Durch die Verwendung von PyQt zur Visualisierung des Plugins können Benutzer die heuristische Funktionsanalyse der Binärdatei weiter anpassen.

Abhängigkeiten (Python3)

PyQt5

Installation

Kopieren Sie das Verzeichnis obfDetect und die Datei obfDetect.py in das IDA-Plugins-Verzeichnis.

Wenn IDA erfolgreich eine Binärdatei geladen hat, gibt das Skript sein Banner in der IDC/Python-Konsole aus.

Das Skript kann über die File-Symbolleiste wie unten gezeigt ausgeführt werden. Alternativ: Ctrl-Shift-H.
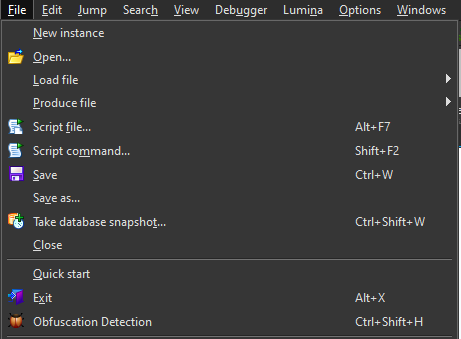
Toolbar

Funktionen

  • Funktionsnamen in der Ausgabetabelle können mit n umbenannt werden, und aktualisieren somit die IDA-Funktionsnamen, die durch die Funktionsadresse angegeben sind.

  • Das Eingabefeld für den Exportdateinamen öffnet beim Klicken einen Dateiauswahl-Dialog, der zu einem benutzerdefinierten Speicherort navigiert werden kann.

Verwendung

  1. Heuristische Funktion auswählen
  2. Nummer/Adresse der Binärfunktion auswählen, auf der die heuristische Funktion ausgeführt werden soll
  3. (Optional) Binärfunktionen mit einer maximalen Knotengröße herausfiltern
  4. Klicken Sie auf die Schaltfläche Run, um die Analyse zu starten
  5. (Optional) Klicken Sie auf das Eingabefeld Export filename, um den Exportspeicherort auszuwählen, und klicken Sie auf die Schaltfläche Export, um die Tabelle im csv-Format zu exportieren
Screenshots

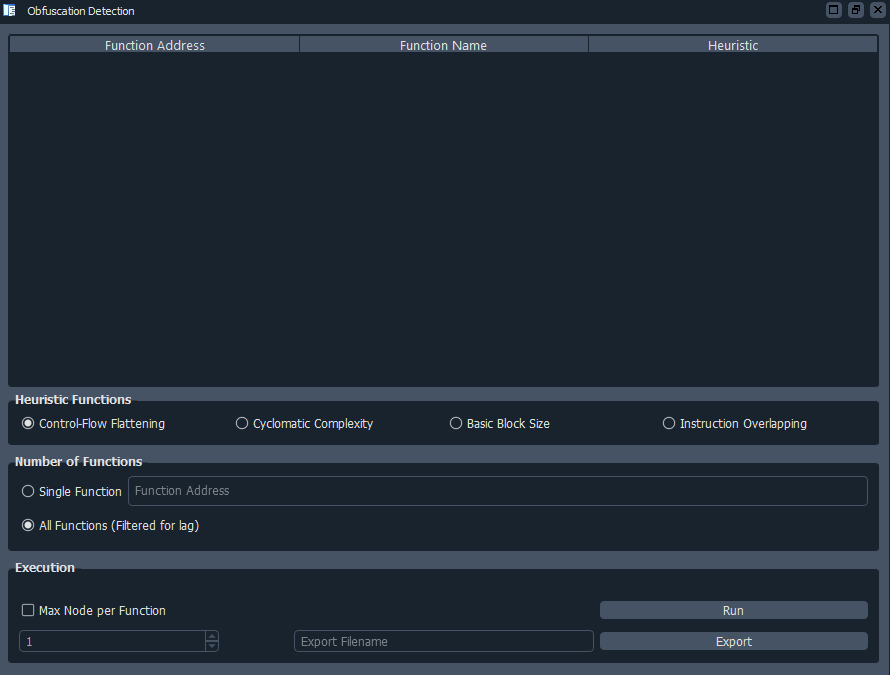
  • Basis-GUI-Auswahl

Base GUI

  • Heuristische GUI-Analyse

Heuristic analysis

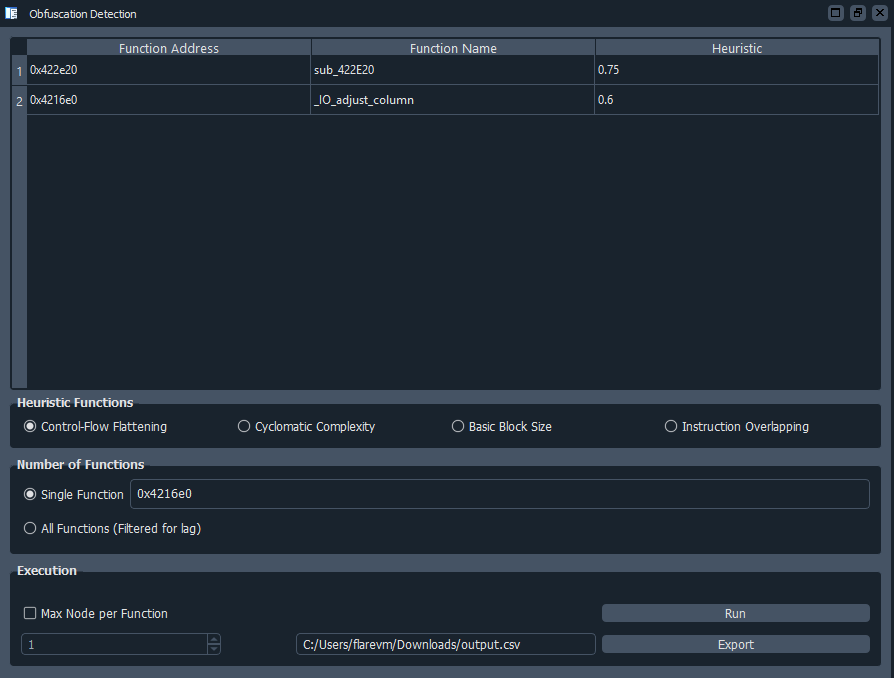
  • Einzelfunktions-heuristische GUI-Analyse

Single heuristic analysis

Todo

  • Export des ausgewählten Elements in QTableWidget
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






