
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 tindersec/gh-workflow-auditor
Script zur Prüfung von GitHub Action Workflow-Dateien auf potenzielle Schwachstellen.
 user1342/droiddetective
Ein auf maschinellem Lernen basierendes Malware-Analyse-Framework für Android-Apps.
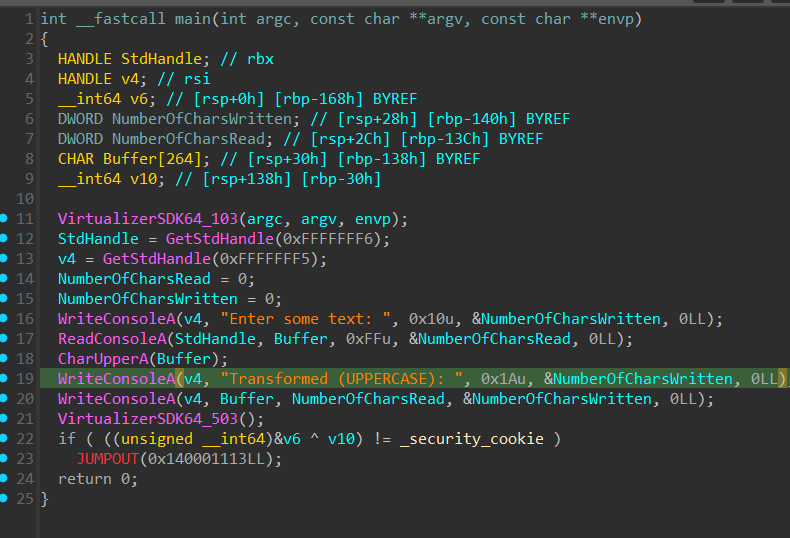 backengineering/themida-devirt
Themida Devirt-Ergebnisse
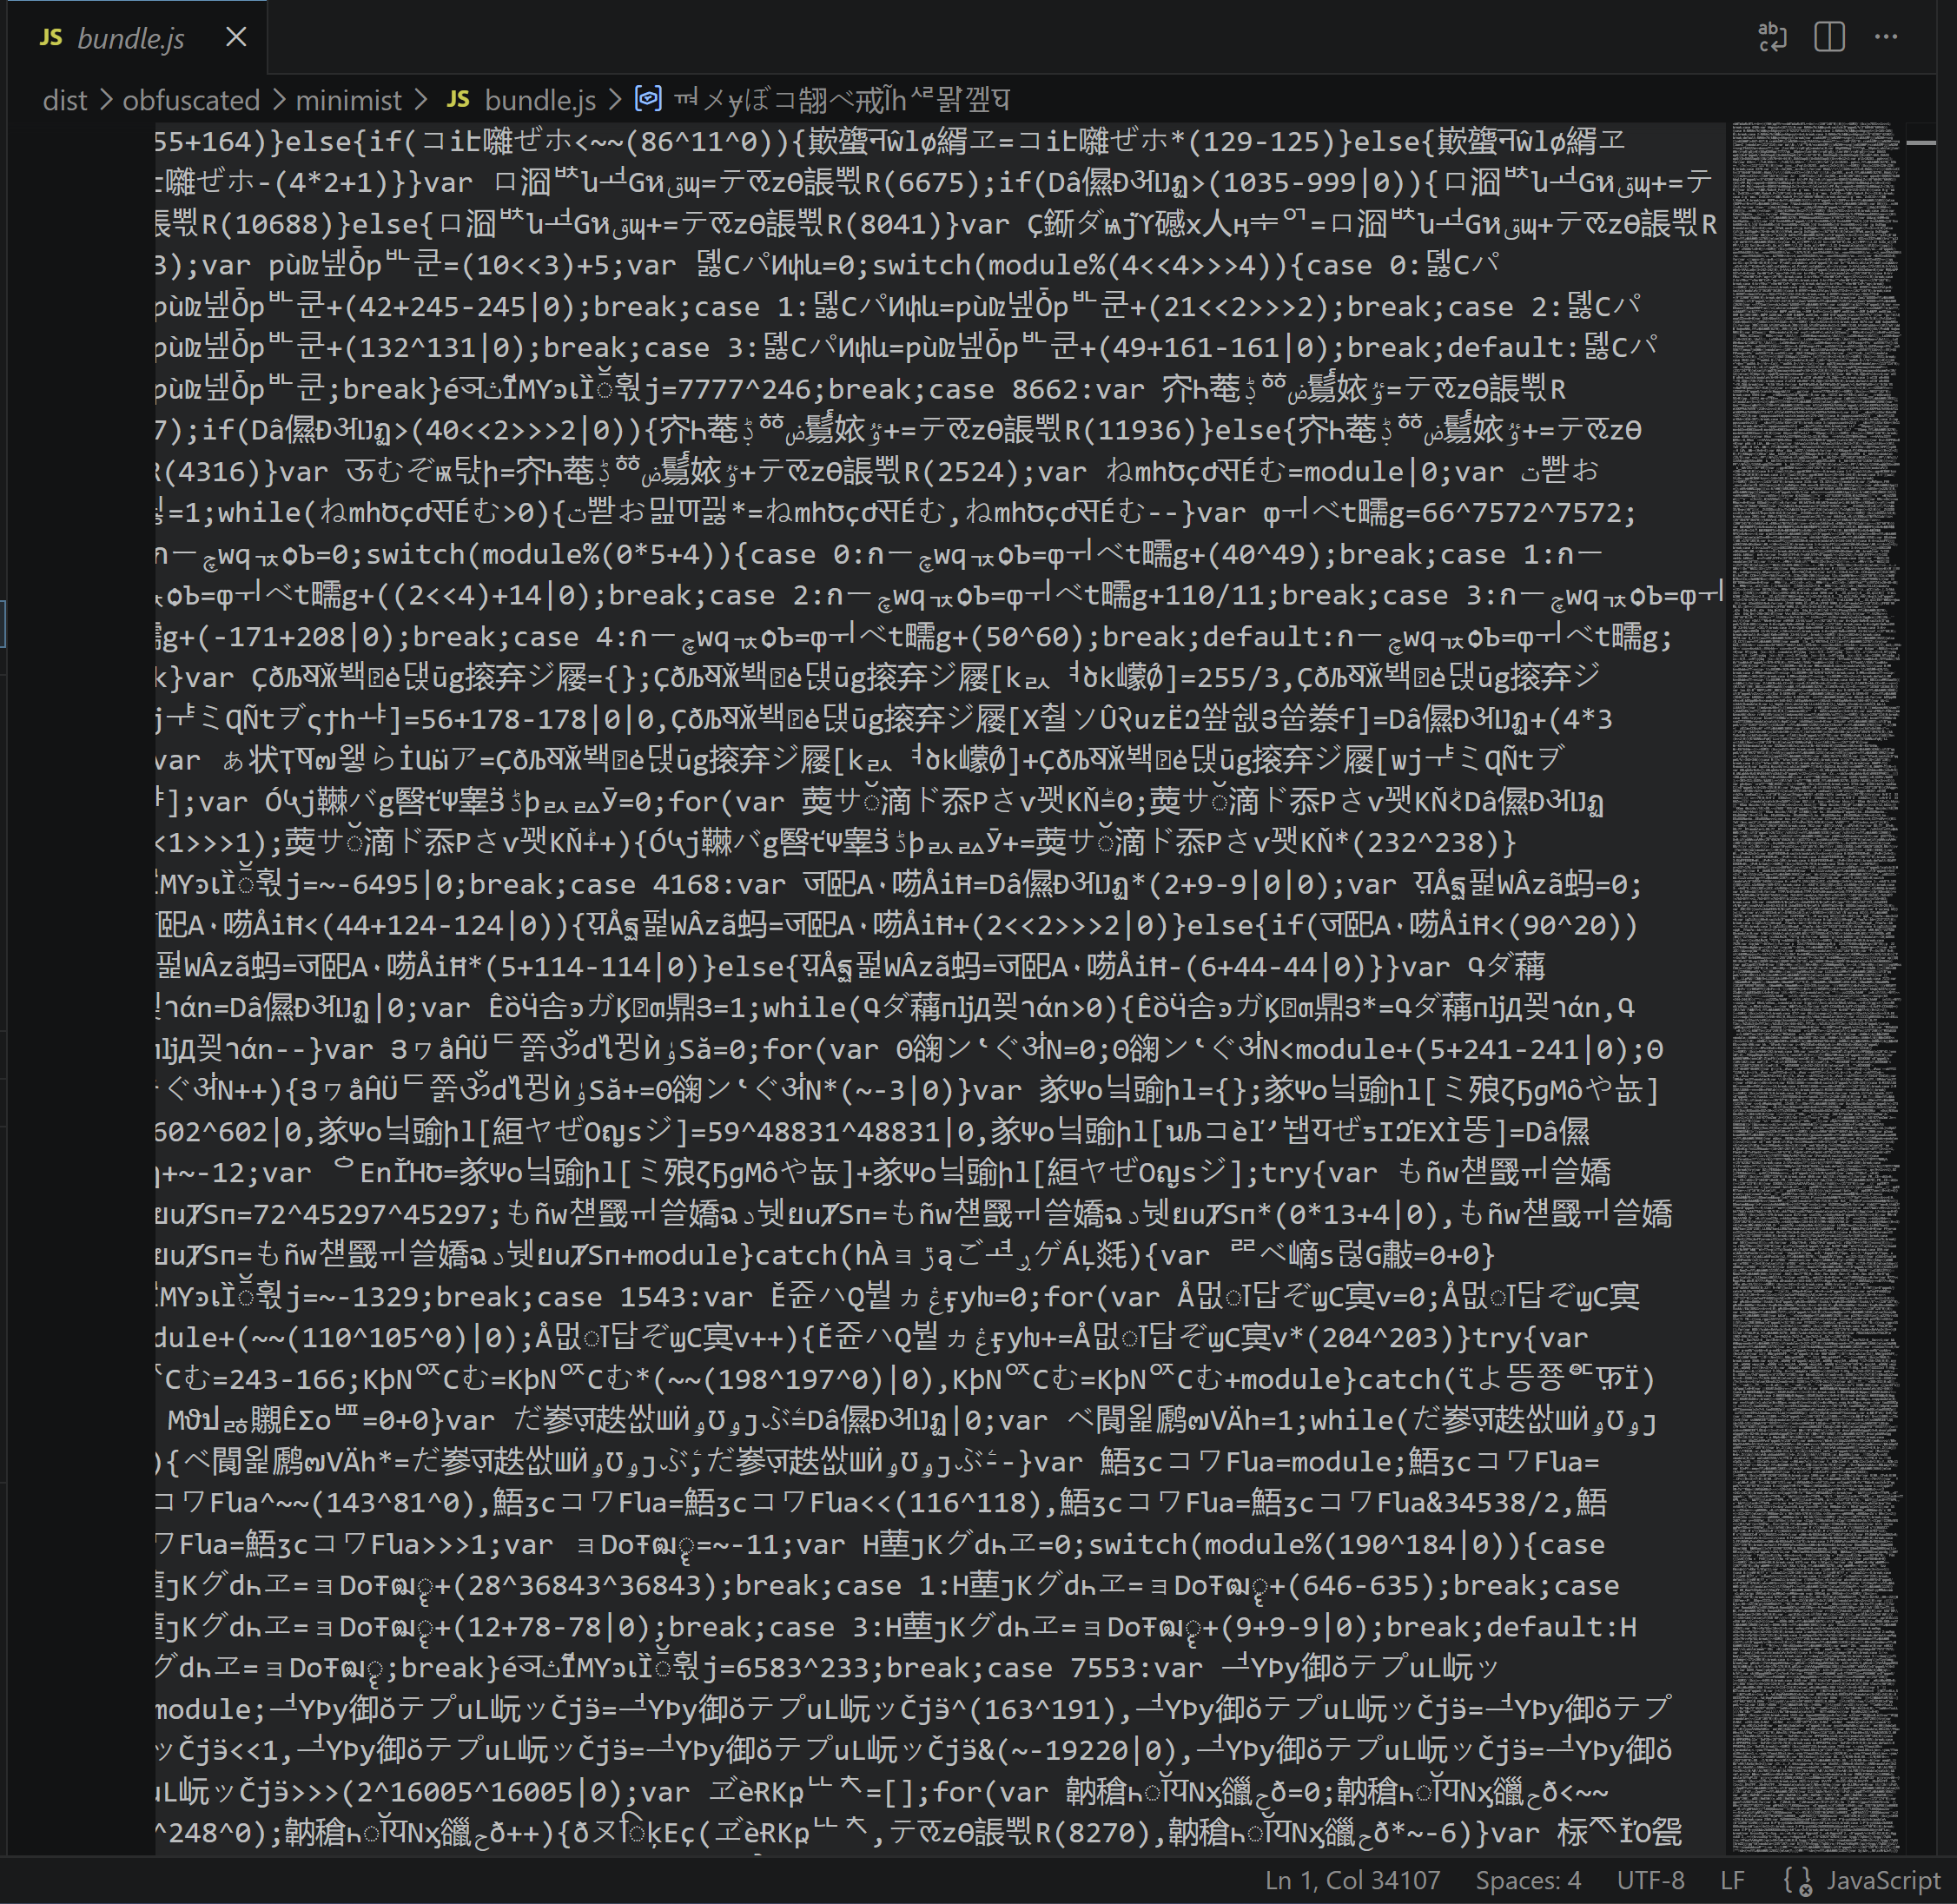 nstarke/egodeath
Ein JavaScript-Obfuskator basierend auf kryptografischen Indistinguishability-Obfuskationstechniken
 tstillz/webshell-analyzer
Webshell-Scanner und -Analysator.
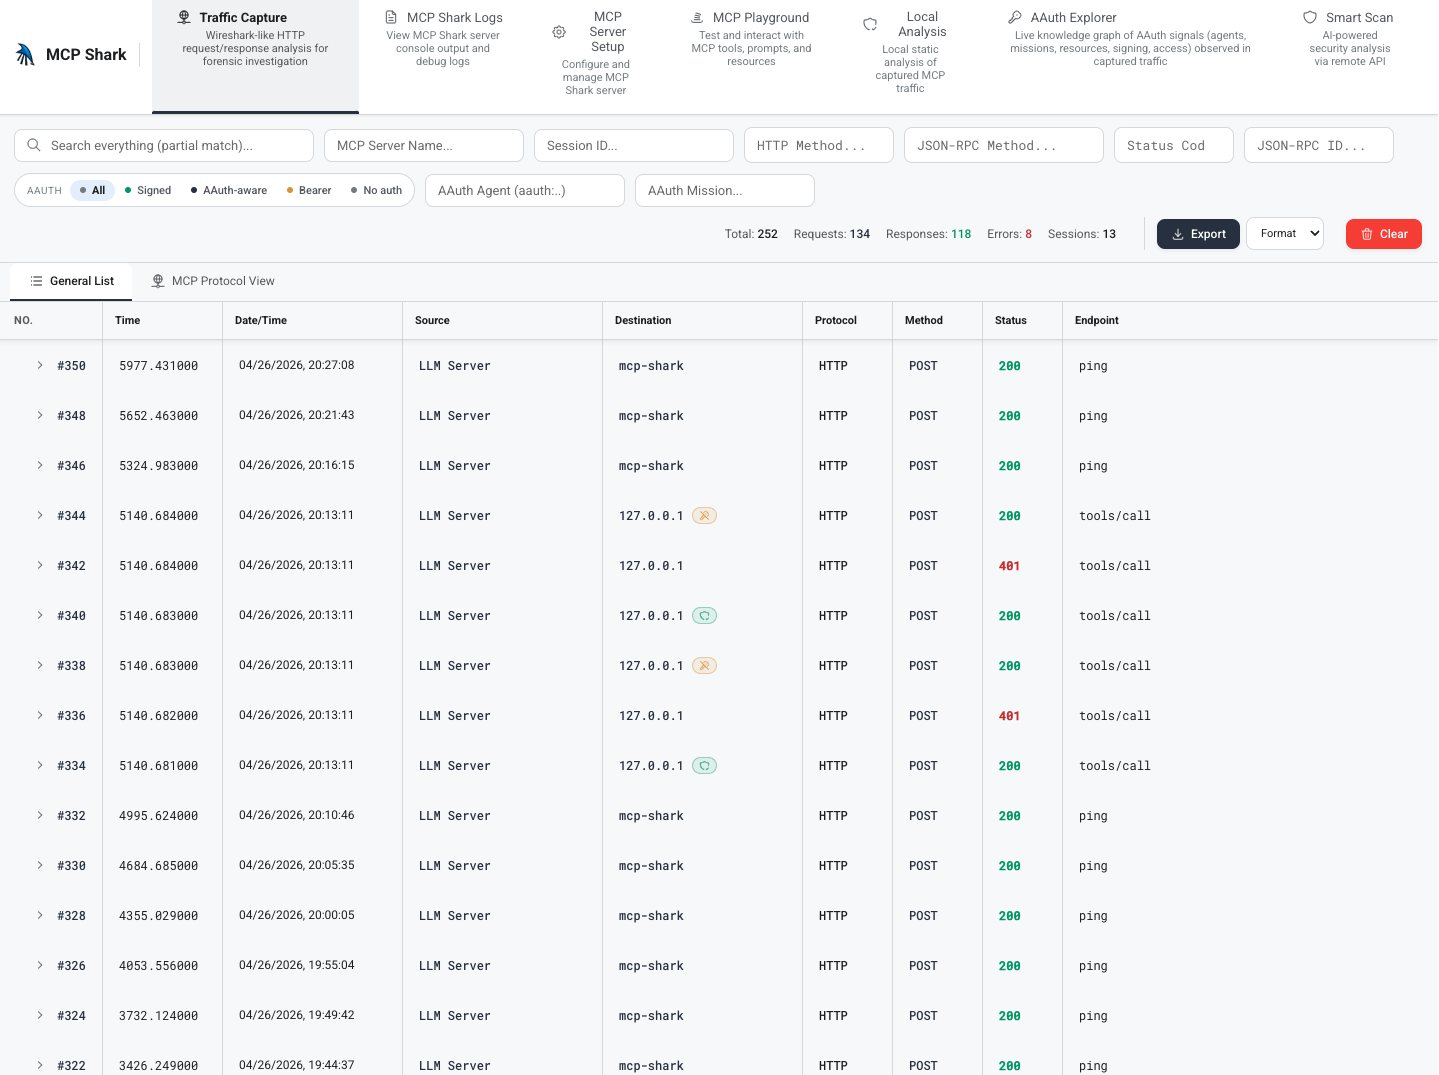 mcp-shark/mcp-shark
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
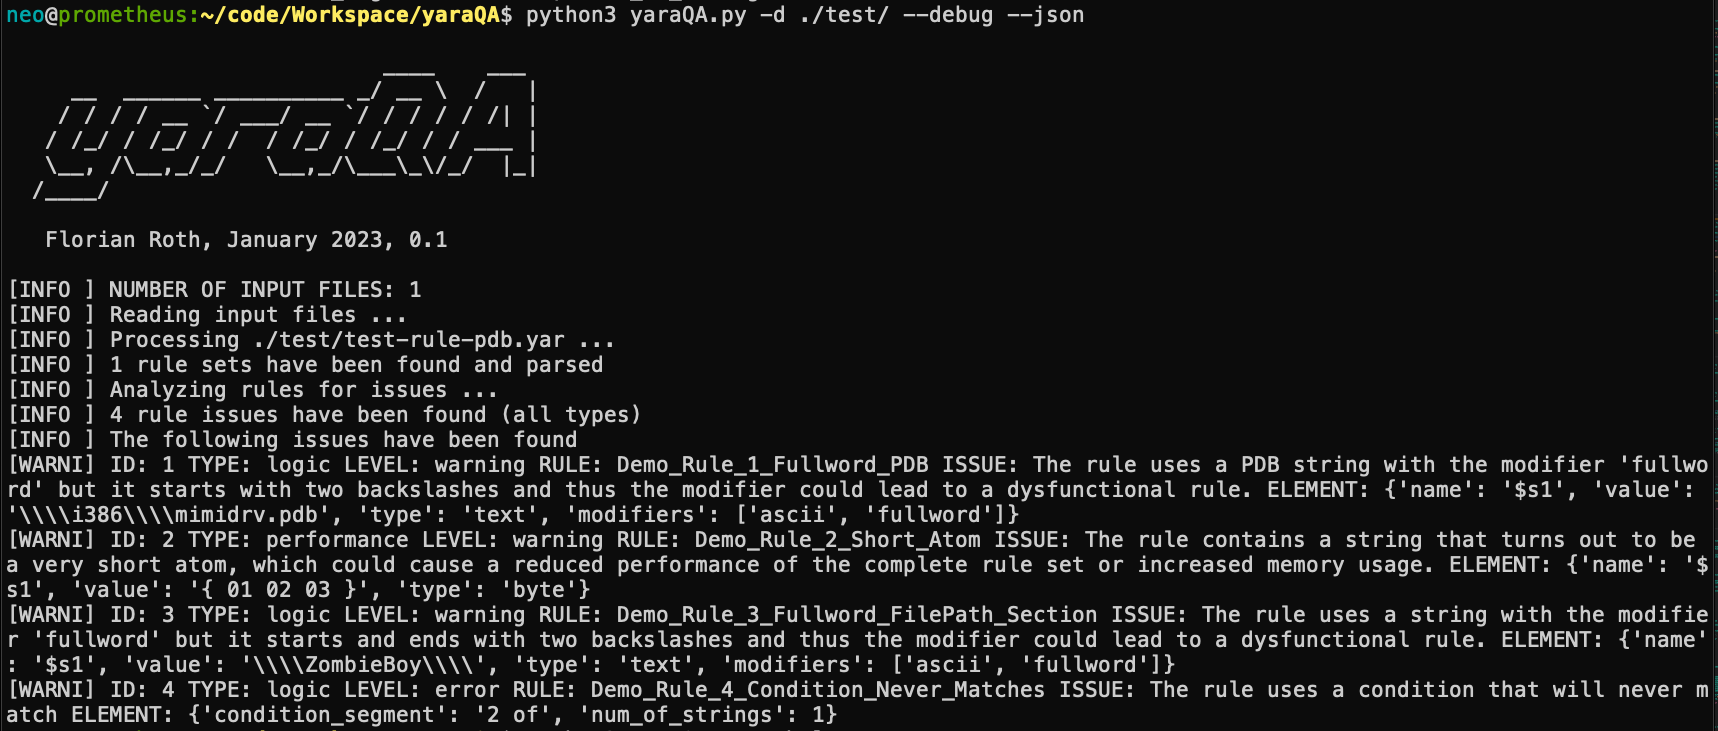 neo23x0/yaraqa
YARA-Regelanalysator zur Verbesserung der Regelqualität und -leistung
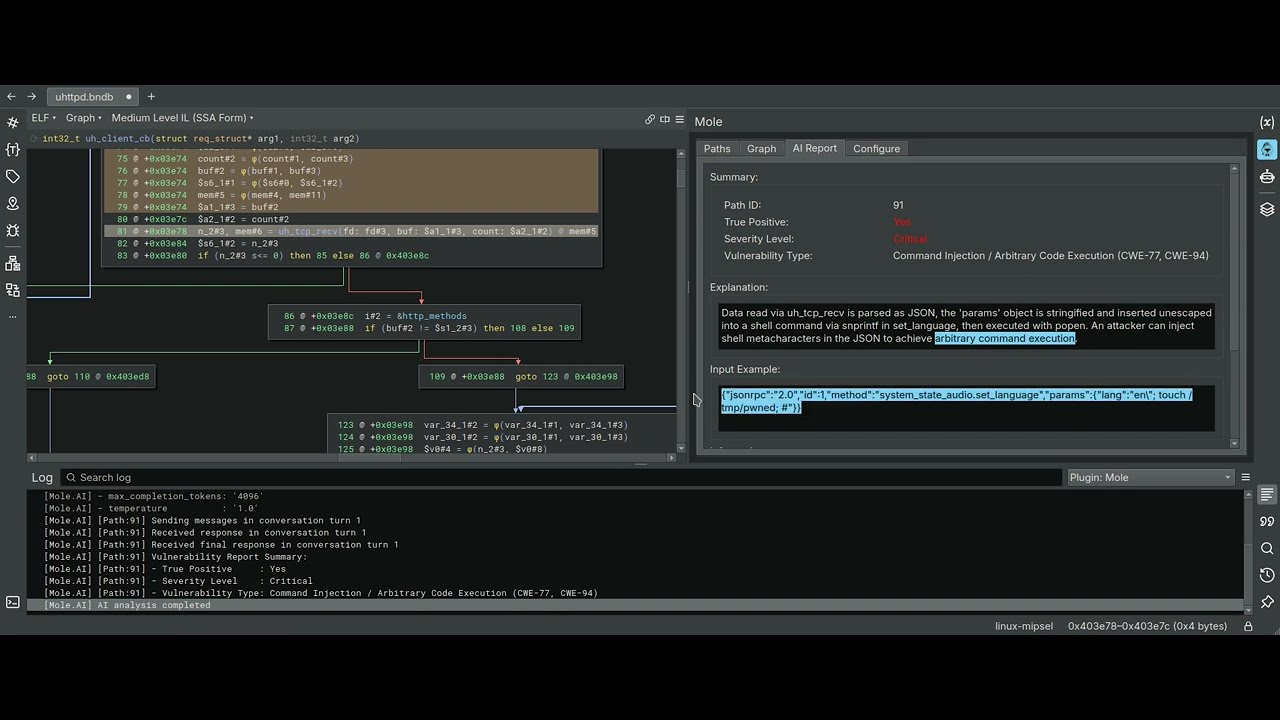 cyber-defence-campus/mole
Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
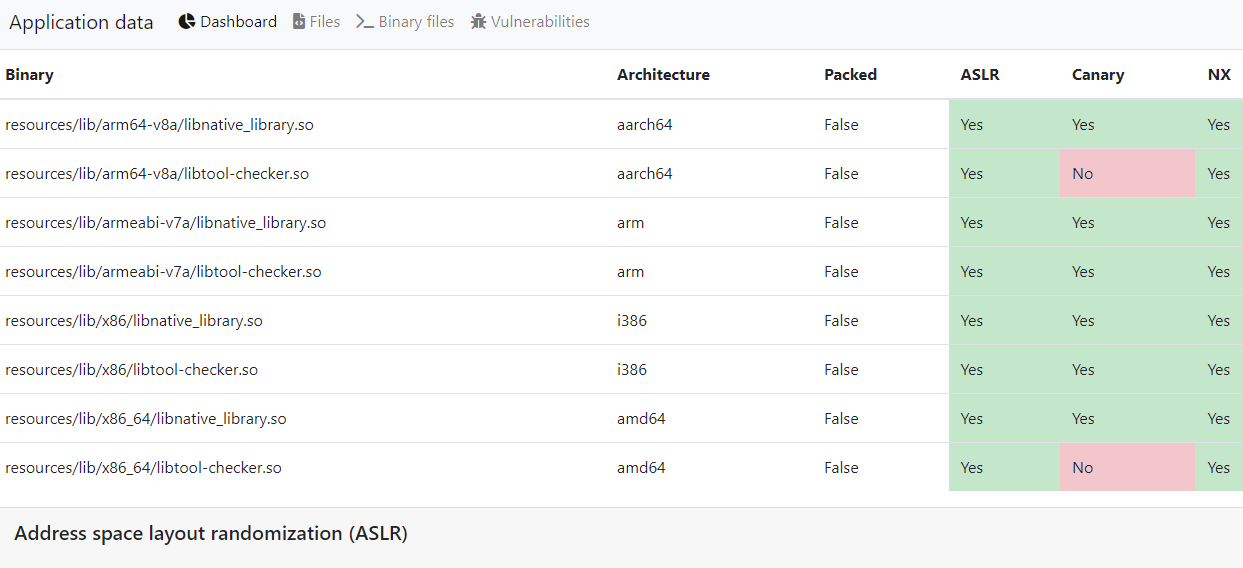 stefan2200/aparoid
Statische und dynamische Sicherheitsanalyse von Android-Anwendungen
 wolfssl/wolfcose
Eine schnelle, portable und leichtgewichtige Implementierung von COSE + CBOR für eingebettete Systeme. Unterstützt PQC, FIPS 140-3, DO-178 und MISRA…
 trailofbits/gosentry
Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
 google/permhash
Framework zum Hashen deklarierter Berechtigungen in Chromium-Erweiterungen und APKs, das Clustering, Jagd und Pivotierung über potenziell bösartige…
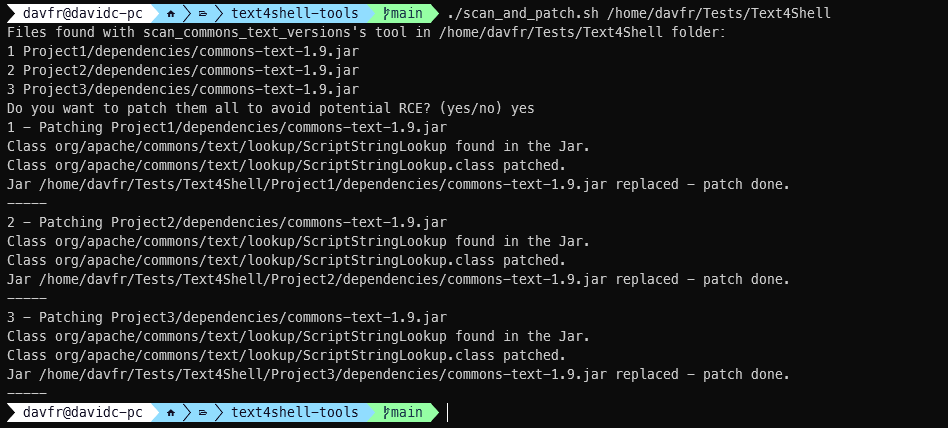 jfrog/text4shell-tools
Verwundbare Apache Commons Text in Java-JAR/WAR-Artefakten erkennen und patchen; Klassen fingerprinten und Bytecode nach CVE-2022-42889…
 struppigel/hedgehog-tools
Sammlung von Skripten für Malware-Analyse, Deobfuskation und Konfigurationsextraktion. Unterstützt statische Analyse, Entpacken,…
 quarkslab/qsynthesis
Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.








