
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Social Engineering — Seite 37 | Kitploit
Kategorien

Social Engineering

Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.

Kitploit empfohlen
Top-Tools

10 ausgewählt
social-engineer-toolkit preview#1

social-engineer-toolkit

GitHubtrustedsec/social-engineer-toolkit
15.2kvor 4 Monaten
gophish preview#2

gophish

GitHubgophish/gophish
14.1kvor 2 Jahren
evilginx2 preview#3

evilginx2

GitHubkgretzky/evilginx2
15.5kvor 4 Monaten
Modlishka preview#4

Modlishka

GitHubdrk1wi/modlishka
5.4kvor 2 Monaten
muraena preview#5

muraena

GitHubmuraenateam/muraena
1.1kvor 1 Jahr
wifiphisher preview#6

wifiphisher

GitHubwifiphisher/wifiphisher
14.8kvor 5 Monaten
zphisher preview#7

zphisher

GitHubhtr-tech/zphisher
16.6kvor 2 Jahren
sherlock preview#9

sherlock

GitHubsherlock-project/sherlock
89.1kvor 25 Tagen
maigret preview#10

maigret

GitHubsoxoj/maigret
36.5kvor 10 Tagen
social-analyzer preview#11

social-analyzer

GitHubqeeqbox/social-analyzer
23.7kvor 9 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
729 Ergebnisse
Ios-Safari-Mallicous-Extension-Example preview

Ios-Safari-Mallicous-Extension-Example

GitHubspiralbl0ck/ios-safari-mallicous-extension-example

Beispiel zur Injektion von Keylogger JS über Safari Extension (derzeit in Arbeit) (dieser Teil ist fertig)
phishing-toolsios-securitypayload-generation+3
vor 2 Jahren
cve-2022-27438 preview

cve-2022-27438

GitHubgar-re/cve-2022-27438

Proof-of-Concept-Exploit für CVE-2022-27438, das Remotecodeausführung über einen gefälschten Updateserver in Advanced Installer 19.3 demonstriert.…
vulnerability-analysisexploitationids-ips-evasion+3
vor 3 Jahren
W0nTsEEMe preview

W0nTsEEMe

GitHubspiralbl0ck/w0ntseeme

Einfacher Keylogger mit Python
password-attacksscripting-automationsocial-engineering+2
vor 9 Jahren
CVE-2023-4549 preview

CVE-2023-4549

GitHubb0marek/cve-2023-4549

Repository für die Sicherheitslücke CVE-2023-4549.
phishing-toolsvulnerability-analysisexploitation+3
vor 3 Jahren
CVE-2023-38873-G1 preview

CVE-2023-38873-G1

GitHubk9-modz/cve-2023-38873-g1

Proof-of-concept, das eine Clickjacking-Schwachstelle auf der G1-Website demonstriert, mit einer bösartigen iframe-Überlagerung und einem…
exploitationphishingweb-security+3
vor 1 Jahr
CVE-2025-23040 preview

CVE-2025-23040

GitHubgabrieledattile/cve-2025-23040

Proof-of-concept-Exploit für CVE-2025-23040, der die Exfiltration von Anmeldedaten aus GitHub Desktop (< 3.4.12) über bösartige Repository-Klon-URLs…
vulnerability-analysisexploitationinformation-gathering+2
vor 1 Jahr
CVE-2025-3568 preview

CVE-2025-3568

GitHubshellkraft/cve-2025-3568

Eine Sicherheitslücke wurde in Krayin CRM <=2.1.0 identifiziert, die es einem niedrigprivilegierten Benutzer ermöglicht, seine Berechtigungen zu…
privilege-escalationvulnerability-analysisexploitation+3
vor 1 Jahr
iTop-CVEs-exploit preview

iTop-CVEs-exploit

GitHubharshit-mashru/itop-cves-exploit

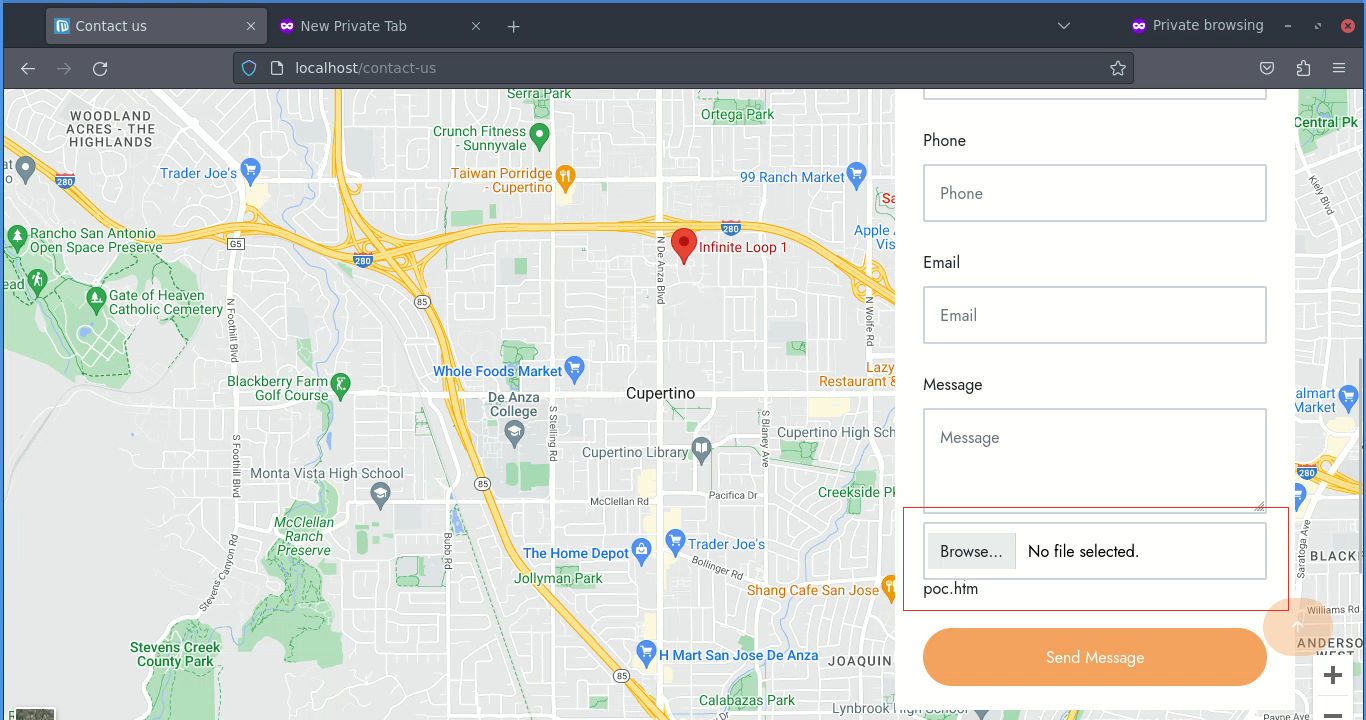
Dieses Repository enthält Exploits für iTOP CVE-2024-52002, 52000, 31998, 31448, bei denen CSRF+XSS-Verkettung zu RCE führt.
phishing-toolsvulnerability-analysisexploitation+3
vor 1 Jahr
CVE-2023-49052 preview

CVE-2023-49052

GitHubcyber-wo0dy/cve-2023-49052

Microweber Version 2.0.4 ist anfällig für "Hochladen bösartiger Dateien"
phishing-toolsvulnerability-analysisexploitation+2
vor 2 Jahren
CVE-2020-13965 preview

CVE-2020-13965

GitHubmbadanoiu/cve-2020-13965

CVE-2020-13965: Cross-Site Scripting über bösartigen XML-Anhang in Roundcube Webmail
phishing-toolsvulnerability-analysisexploitation+2
vor 2 Jahren
CVE-2022-48429_poc preview

CVE-2022-48429_poc

GitHubecho-devim/cve-2022-48429_poc

Proof-of-Concept-Exploit für CVE-2022-48429, eine gespeicherte Cross-Site-Scripting-Schwachstelle in JetBrains YouTrack-Dashboards, die es einem…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 3 Jahren
CVE-2024-25293 preview

CVE-2024-25293

GitHubeqstlab/cve-2024-25293

mjml-app v3.0.4 & 3.1.0-beta RCE-Exploit
phishing-toolspayload-generationvulnerability-analysis+3
vor 2 Jahren
CVE-2023-33977 preview

CVE-2023-33977

GitHubmnqazi/cve-2023-33977

Weiterlesen auf Medium
phishing-toolsvulnerability-analysisexploitation+2
vor 2 Jahren
CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager preview

CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager

GitHubsromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager

RiteCMS 3.0 ist von einer File Upload - XSS-Schwachstelle betroffen, die es Angreifern ermöglicht, eine PDF-Datei mit einem versteckten XSS…
phishing-toolsvulnerability-analysisexploitation+3
vor 3 Jahren
CVE-2023-44763_ConcreteCMS-Arbitrary-file-upload-Thumbnail preview

CVE-2023-44763_ConcreteCMS-Arbitrary-file-upload-Thumbnail

GitHubsromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail

ConcreteCMS v.9.2.1 ist von einer Schwachstelle für beliebigen Dateiupload betroffen, die gespeichertes Cross-Site Scriting (XSS) Stored ermöglicht.
phishing-toolspayload-generationvulnerability-analysis+3
vor 3 Jahren
CVE-2023-4279 preview

CVE-2023-4279

GitHubb0marek/cve-2023-4279

Repository für die CVE-2023-4279-Schwachstelle.
vulnerability-analysisexploitationids-ips-evasion+3
vor 3 Jahren
CVE-2024-6529 preview

CVE-2024-6529

GitHubabdurahmon3236/cve-2024-6529

Proof-of-Concept-Skripte, die reflektiertes XSS im Ultimate Classified Listings WordPress-Plugin und Admin-Cookie-Diebstahl über manipulierte…
vulnerability-analysisexploitationweb-application-exploitation+3
vor 2 Jahren
CVE-2024-30956 preview

CVE-2024-30956

GitHubleocottret/cve-2024-30956

(DOM-based XSS) HTML-Injection-Schwachstelle in TOWeb v.12.05 und früher ermöglicht es einem Angreifer, HTML/JS-Code über die…


phishing-toolsvulnerability-analysisexploitation+2
vor 2 Jahren
Zurück1…363738…41Weiter







