
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen

 gmh5225/fullscreenbrowserphishing
PoC für Phishing durch Versetzen des Browsers in den Vollbildmodus
 bardlaudian/cve-2025-24071
Abhängigkeitsfreier Python-PoC-Generator für CVE-2025-24071, der eine bösartige .library-ms-Datei in einem ZIP erstellt, um die Offenlegung von…
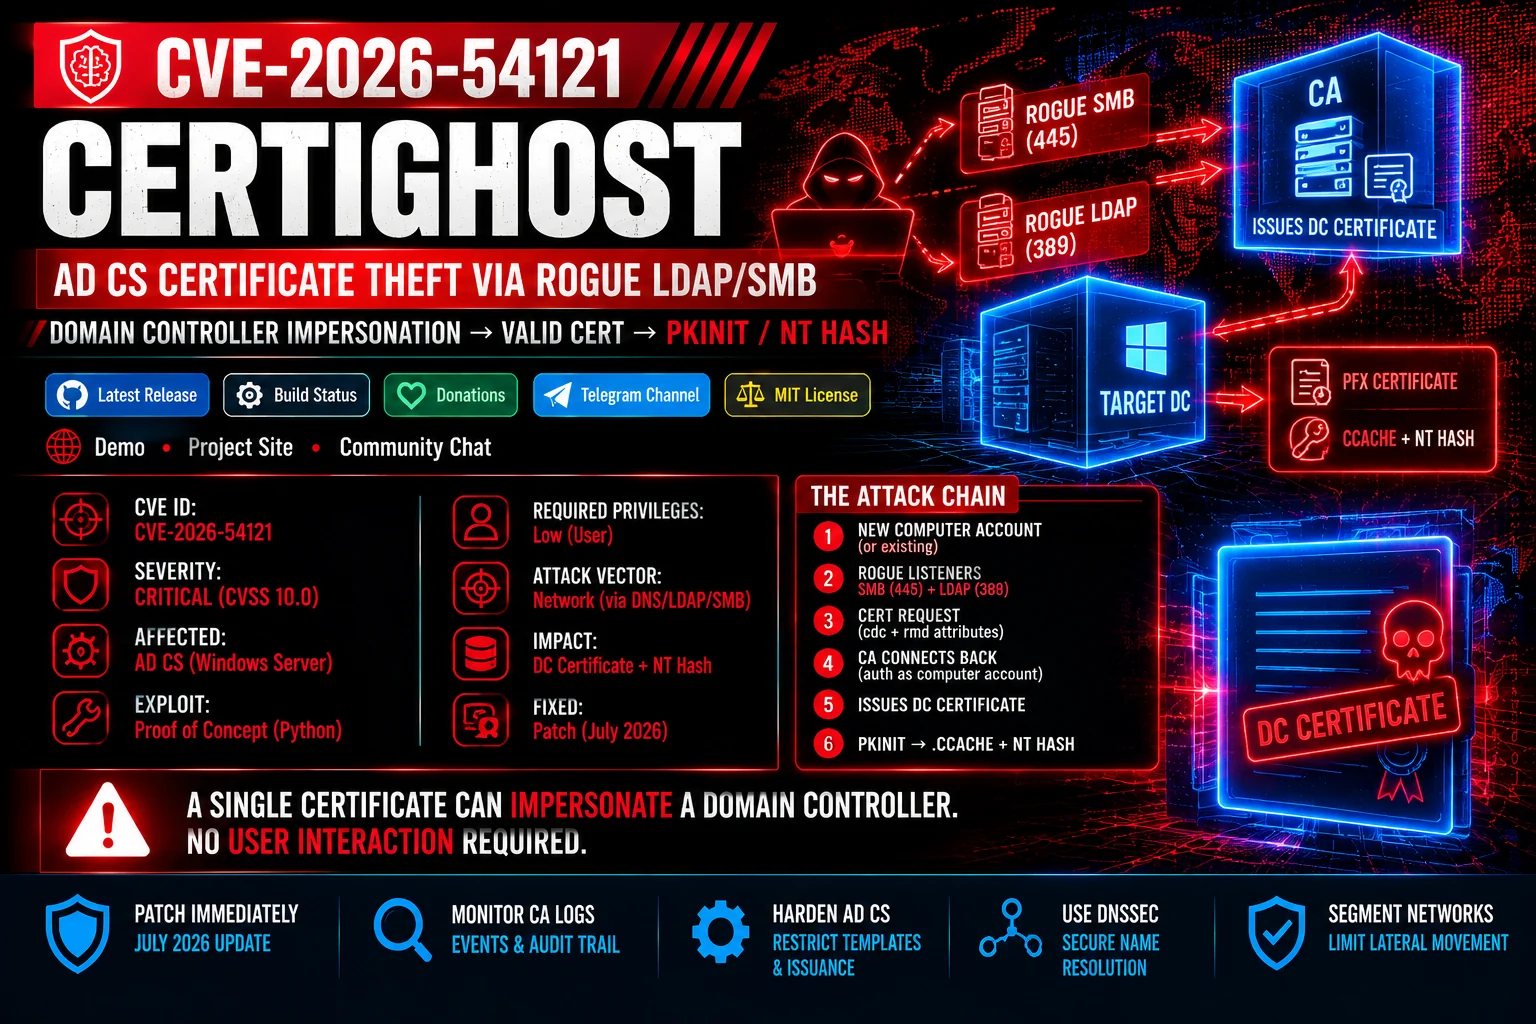 zerodayevil/cve-2026-54121-certighost
Proof-of-Concept-Modul für CVE-2026-54121 (Certighost), das die Validierung der AD CS-Registrierung über rogue LDAP/SMB-Listener ausnutzt, um einen…
 gmh5225/definitelynotphishing
Enthält evilginx-Phislets, gophish-Vorlagen, Burp-Suite-Erweiterungen usw.
 arcanum-sec/wraith
Browser-Hooking-Framework für autorisierte Red Teams und Lehrende. Hookt Browser über XSS, bietet interaktive Post-Exploitation-Kontrolle,…
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 jeet-ganguly/birdy-edwards
Automatisiertes, KI-gestütztes Facebook-Intelligence-Tool zur Zielprofilierung, Netzwerkanalyse und Bedrohungsberichterstattung. Läuft vollständig…
 specterops/skills
Wiederverwendbare offensive Security-Fähigkeiten und Plugins für KI-Agenten, die Reconnaissance, Exploitation, C2, Payload-Entwicklung und Reporting…
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…
 samsayen/jqueryingu
Gültiges JQuery, das das System profiliert und Informationen in einer gefälschten Analytics-GET-Anfrage an den Server zurückgibt.
 virtualsamuraii/flyphish
Setze eine Phishing-Infrastruktur im Handumdrehen ein.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 ist eine kritische Schwachstelle (CVSS 9.8) in PDF.js, die die Ausführung beliebigen JavaScript-Codes ermöglicht, da die Typprüfungen…
 elenichristopoulou/poc-cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Schwachstelle zur Remote-Codeausführung im Windows-Editor, die eine präparierte .md-Datei und…
 b1tbit/cve-2026-32201-exploit
Python-Exploit für CVE-2026-32201, eine reflektierte XSS-Schwachstelle in Microsoft SharePoint Server, die nicht authentifiziertes Spoofing und…
 azhariramadhan/cve-2026-39047
Printer-Exploitation-Framework für Sicherheitstests über den Rohport 9100, mit PCL-Payload-Zustellung, DoS-Bombing, C2-QR-Codes, Phishing-QR-Codes…
 keepwannabe/whatsrce
Dies ist ein automatisch generiertes Payload für CVE-2019-11932 (WhatsApp Remote Code Execution)
 toxy4ny/bl00dym4ry
Pädagogischer Trojaner-Simulator für Cybersicherheitstrainings, der Phishing-Angriffe mit Social Engineering, System-Reconnaissance,…








