
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 6mile/gimmepatz
Personal Access Token (PAT) Recon-Tool für Bug-Bounty-Jäger, Pentester und Red Teams
 backbay-labs/hush
Tragbare Sicherheitsregeln für die Aktionsgrenze von KI-Agenten
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 reverserid/jurig
ein vollständig autonomer KI-Agent für Reverse Engineering
 iamlucif3r/aws-key-hunter
[Nur zum Spaß] Finde exponierte AWS-Schlüssel (NUR GÜLTIGE SCHLÜSSEL) auf github
 akanthed/secureai-scan
SecureAI-Scan ist ein CLI-Tool, das TypeScript- und JavaScript-Codebasen auf Sicherheitsprobleme durchsucht, die für KI-gestützte Apps spezifisch…
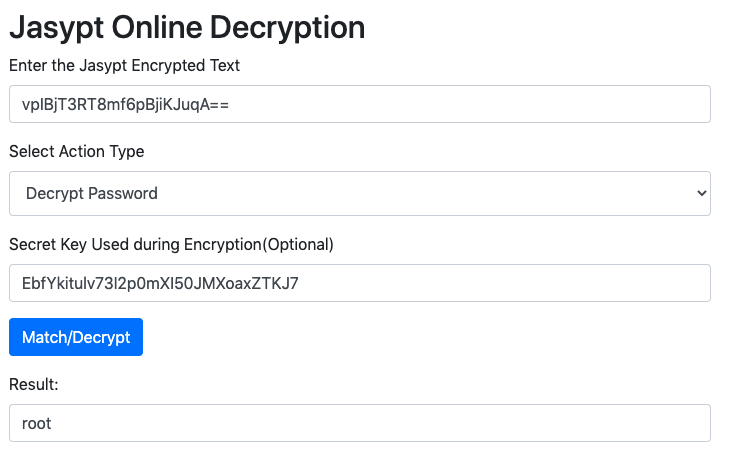 jas502n/database-spring-enc
sprint encode (Klartext) Passwort verschlüsselt erhalten
 rclone/passwordcheck
Rclone-Konfigurationsdateien auf unsichere Passwörter prüfen
 robert-auger/safer-dependencies
Automatisierte Sicherheitsschicht für Abhängigkeiten für KI-Programmierassistenten, die Pakete auf CVEs, Typosquatting, Aufgabe,…
 bugbounty-site/gitsecure
Exponierte API-Schlüssel in GitHub-Commits erkennen.
 owasp/wrongsecrets-binaries
Quellcode für die Binaries von OWASP WrongSecrets
 agentsid-dev/agentsid-scanner
Sicherheitsscanner für MCP-Server. Bewertet Authentifizierung, Berechtigungen, Injection-Risiken und Toolsicherheit. Der Leuchtturm der…
 ntanwir10/guardscan
100% Kostenlos und Open Source • Datenschutzorientierte Sicherheitsscans und KI Code Review CLI
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet
 adamsjack711-ux/pkgxray
Sicherheit vor der Installation für KI-Agenten, npm-Pakete und MCP-Server. Lokale statische Analyse ohne Abhängigkeiten; normale Scans führen niemals…
 ransomleak/training-application-security
Interaktives Secure-Coding-Training mit praxisnahen SCORM-Übungen zu OWASP-Top-10-Web- und API-Schwachstellen, Git-/Secrets-Offenlegung und…
 cybertechajju/cve-2025-14847_expolit
eine kritische Sicherheitslücke zur Offenlegung von Speicherinhalten in der zlib-Komprimierungsverarbeitung von MongoDB. Dieses Tool ermöglicht es…








