
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 secware-ru/cve-2022-43959
Bitrix-Schwachstelle CVE-2022-43959
arpsyndicate/kenzerautomatisierte Aufzählung und Scannen von Web-Assets [VERALTET]
 gwen001/github-search
Eine Sammlung von Werkzeugen, um auf GitHub zu suchen.
 ustayready/golddigger
Durchsucht rekursiv Dateien nach sensiblen Informationen mithilfe anpassbarer Regex-Muster, entwickelt für Penetrationstester, um schnell Geheimnisse…
 abhi-r3v0/adhrit
Android Security Suite für eingehende Aufklärung und statische Bytecode-Analyse basierend auf Ghera-Benchmarks.
 eilonh/s3crets_scanner
Automatisierter Scanner, der nach versehentlich in öffentliche S3-Buckets hochgeladenen Geheimnissen (API-Schlüsseln, Anmeldeinformationen) sucht,…
 c0axx/canaryhunter
Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
 nheiniger/snaffpoint
Ein Tool für Pointester, um in SharePoint Süßigkeiten zu finden.
 josehelps/git-wild-hunt
Ein Tool zur Jagd nach Anmeldeinformationen im GitHub-Wild, AKA git*hunt
 gradiant/faro
FARO - Dokument-Sensitivitätsdetektor
 michenriksen/gitrob
Aufklärungstool für GitHub-Organisationen

 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
Dies ist ein Mirror eines geforkten Repositorys. Es erweitert gitrob um mehrere Funktionen, darunter GitLab-Unterstützung, Suche in Commit-Inhalten,…
 h33tlit/secret-regex-list
Liste von Regex zum Extrahieren geheimer API-Schlüssel und wertvoller Informationen.
 liamg/dismember
:knife: Durchsuche den Speicher nach Geheimnissen und mehr. Vielleicht irgendwann ein vollständiges /proc-Toolkit.
 bugbounty-site/gitsecure
Exponierte API-Schlüssel in GitHub-Commits erkennen.
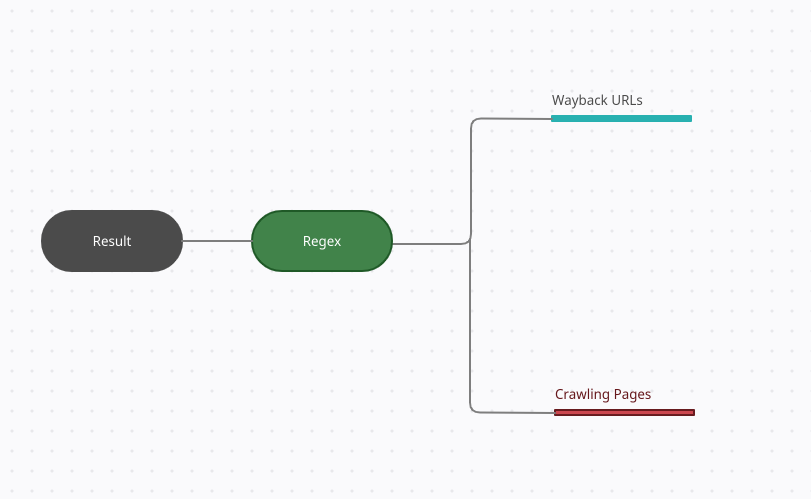 h33tlit/jbin-website-secret-scraper
Jbin sammelt alle URLs von der Website und versucht dann, die darin enthaltenen geheimen Daten wie API-Schlüssel, API-Geheimnisse, API-Token und…
 sdushantha/dora
Finde exponierte API-Schlüssel basierend auf RegEx und erhalte Exploitation-Methoden für einige der gefundenen Schlüssel.
 stelligent/cfn_nag
Linting-Tool für CloudFormation-Vorlagen









