Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dora — Finde exponierte API-Schlüssel basierend auf RegEx und erhalte Exploitation-Methoden für einige der gefundenen Schlüssel. | Kitploit
Tools/GitHubGitHub/sdushantha/dora
SchwachstellenanalyseInformationsbeschaffungPenetrationstestsSecret-Erkennung
GitHubsdushantha/dora

dora

Finde exponierte API-Schlüssel basierend auf RegEx und erhalte Exploitation-Methoden für einige der gefundenen Schlüssel.

Repository anzeigen
3435042vor 4 JahrenVon Kitploit geprüft
Teilen

dora

Funktionen

  • Extrem schnell, da wir ripgrep im Backend verwenden
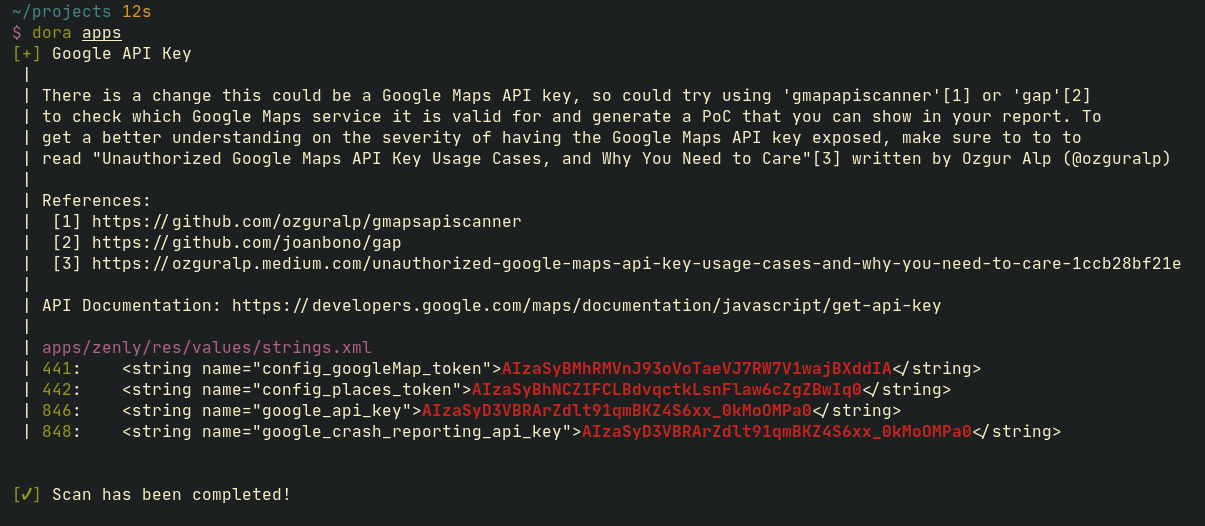
  • Exploit-/PoC-Schritte für viele API-Schlüssel, die das Verfassen eines guten Berichts für Bug-Bounty-Jagd ermöglichen
  • Im Gegensatz zu vielen anderen API-Key-Findern zeigt dora auch den Pfad zur Datei und die Zeile mit Kontext für eine einfachere Analyse
  • Kann leicht in Skripte integriert werden. Siehe Beispiel Anwendungsfälle

Installation

Stellen Sie sicher, dass Sie ripgrep installieren.

# clone the repo
$ git clone https://github.com/sdushantha/dora.git

# change the working directory to dora
$ cd dora 

# install dora
$ python3 setup.py install --user

Verwendung

$ dora --help
usage: dora [options]

positional arguments:
  PATH                  Path to directory or file to scan

optional arguments:
  -h, --help            show this help message and exit
  --rg-path RG_PATH     Specify path to ripgrep
  --rg-arguments RG_ARGUMENTS
                        Arguments you want to provide to ripgrep
  --json JSON           Load regex data from a valid JSON file (default: db/data.json)
  --verbose, -v, --debug, -d
                        Display extra debugging information
  --no-color            Don't show color in terminal output

Beispiel Anwendungsfälle

  1. Dekomprimieren Sie eine APK mit apktool und führen Sie dora aus, um exponierte API-Schlüssel zu finden
  2. Scannen Sie GitHub-Repos, indem Sie diese klonen und dora darauf scannen lassen
  3. Während des Scrapings von Websites führen Sie dora aus, um nach API-Schlüsseln zu scannen

Mitwirken

Sie sind herzlich eingeladen, auf eine der folgenden Arten beizutragen:

  • Fügen Sie vorhandene reguläre Ausdrücke zum Erkennen von API-Schlüsseln hinzu oder verbessern Sie sie
  • Fügen Sie die info in den JSON-Daten für einen API-Schlüssel hinzu oder verbessern Sie sie, um dem Benutzer besser zu helfen, einen gültigen Bug-Bounty-Bericht zu erhalten, wenn er einen gefundenen API-Schlüssel meldet
  • Beheben Sie Fehler (bitte vermeiden Sie es, Fehler zu erzeugen)

Danksagungen

Ursprünglicher Ersteller - Siddharth Dushantha

Viele der regulären Ausdrücke stammen aus den folgenden GitHub-Repositories:

  • truffleHogRegexes von dxa4481
  • secretx von harry1080
  • gitGraber von hisxo
  • shhgit von eth0izzle
  • w13scan von w-digital-scanner
  • SecretFinder von m4ll0k
  • nuclei-templates von projectdiscovery
  • AdvancedKeyHacks von udit-thakkur
  • pentest-tools von gwen001
  • gitleaks von zricethezav
  • dalfox von hahwul

Die Mehrheit der Exploitation-/POC-Methoden stammt aus dem Repository keyhacks von streaak

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →