

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
s3crets_scanner — Automatisierter Scanner, der nach versehentlich in öffentliche S3-Buckets hochgeladenen Geheimnissen (API-Schlüsseln, Anmeldeinformationen) sucht, truffleHog3 zur Erkennung verwendet und geplante oder bedarfsgesteuerte Scans unterstützt. | Kitploit
Tools/GitHubGitHub/eilonh/s3crets_scanner
Cloud-Infrastruktur-SicherheitSchwachstellenscannerCloud-SicherheitSecret-Erkennung
GitHubeilonh/s3crets_scanner

s3crets_scanner

Automatisierter Scanner, der nach versehentlich in öffentliche S3-Buckets hochgeladenen Geheimnissen (API-Schlüsseln, Anmeldeinformationen) sucht, truffleHog3 zur Erkennung verwendet und geplante oder bedarfsgesteuerte Scans unterstützt.

Repository anzeigen
5716266vor 3 JahrenVon Kitploit geprüft
Teilen

S3cret Scanner: Jagd nach Geheimnissen, die in öffentliche S3-Buckets hochgeladen wurden

  • Das S3cret Scanner-Tool bietet eine ergänzende Ebene zu den Amazon S3 Security Best Practices, indem es proaktiv nach Geheimnissen in öffentlichen S3-Buckets sucht.
  • Kann als geplanter Task oder On-Demand ausgeführt werden

Automatisierungs-Workflow

Die Automatisierung führt folgende Aktionen aus:

  1. Liste der öffentlichen Buckets im Konto (festgelegt mit ACL Public oder Objekte können öffentlich sein)
  2. Liste der Text- oder sensiblen Dateien (z. B. .p12, .pgp und weitere)
  3. Herunterladen, scannen (mit truffleHog3) und Löschen der Dateien von der Festplatte, nach der Auswertung, eine nach der anderen.
  4. Die Logs werden in der Datei logger.log erstellt.

Voraussetzungen

  1. Python 3.6 oder höher
  2. TruffleHog3 installiert im $PATH
  3. Eine AWS-Rolle mit folgenden Berechtigungen:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                "s3:GetLifecycleConfiguration",
                "s3:GetBucketTagging",
                "s3:ListBucket",
                "s3:GetAccelerateConfiguration",
                "s3:GetBucketPolicy",
                "s3:GetBucketPublicAccessBlock",
                "s3:GetBucketPolicyStatus",
                "s3:GetBucketAcl",
                "s3:GetBucketLocation"
            ],
            "Resource": "arn:aws:s3:::*"
        },
        {
            "Sid": "VisualEditor1",
            "Effect": "Allow",
            "Action": "s3:ListAllMyBuckets",
            "Resource": "*"
        }
    ]
}
  1. Wenn Sie eine CSV-Datei verwenden – stellen Sie sicher, dass die Datei accounts.csv im Verzeichnis csv im folgenden Format abgelegt ist:
Account name,Account id
prod,123456789
ci,321654987
dev,148739578

Erste Schritte

Verwenden Sie pip, um die benötigten Abhängigkeiten zu installieren.

# Clone the repo
git clone <repo>

# Install requirements
pip3 install -r requirements.txt

# Install trufflehog3
pip3 install trufflehog3

Verwendung

ArgumentWerteBeschreibungErforderlich
-p, --aws_profileDer AWS-Profilname für die Zugriffsschlüssel✓
-r, --scanner_roleDer Name der AWS-Scanner-Rolle✓
-m, --methodinternalder Scan-Typ✓
-l, --last_modified1-365Anzahl der Tage, die seit der letzten Änderung der Datei gescannt werden sollen; Standard - 1✗

Verwendungsbeispiele

python3 main.py -p secTeam -r secteam-inspect-s3-buckets -l 1
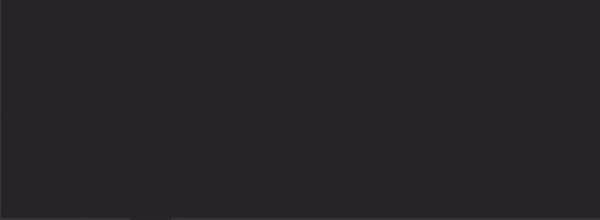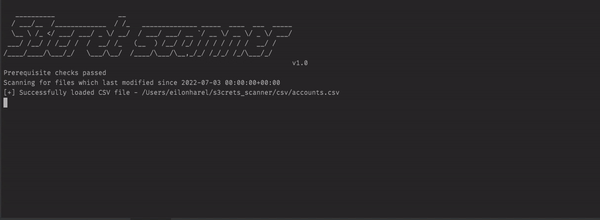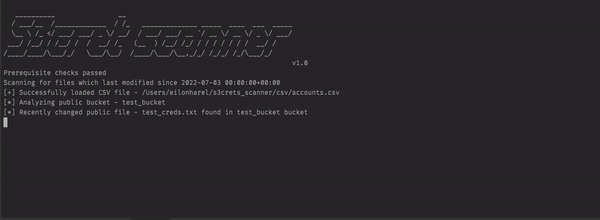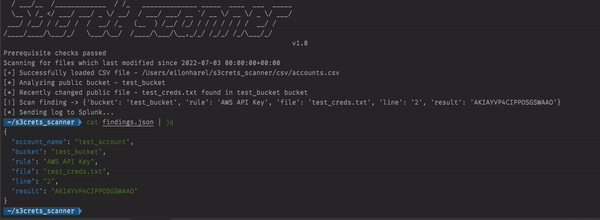
Demo


Referenzen

Medium


Mitwirken

Pull-Requests und Forks sind willkommen. Bei größeren Änderungen eröffnen Sie bitte zunächst ein Issue, um zu besprechen, was Sie ändern möchten.


Lizenz

License

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    319
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    266

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





