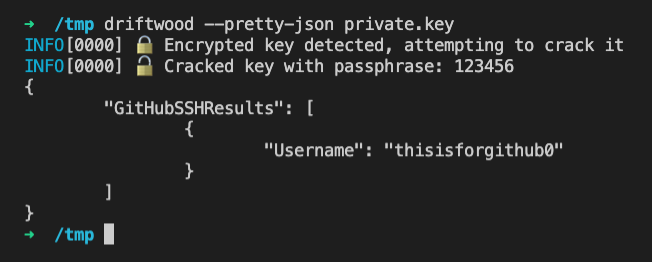
#1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
 dracondev/dracon-utilities
Unsichtbare Infrastruktur für Dracon-Entwicklerarbeitsbereiche: Git-Sync, System-Guard und Warden-Verschlüsselungs-Dienstprogramme.

 appomni-labs/heisenberg-ssc-gha
GitHub Action für Heisenberg SSC
 edoardottt/cariddi
Nimm eine Liste von Domains, crawle URLs und scanne nach Endpunkten, Geheimnissen, API-Schlüsseln, Dateierweiterungen, Tokens und mehr
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
 protectai/llm-guard
Das Sicherheits-Toolkit für LLM-Interaktionen
 maweil/bidi_char_detector
Überprüft Ihre Dateien auf das Vorhandensein von Unicode-BIDI-Zeichen, die für Supply-Chain-Angriffe missbraucht werden können. Siehe CVE-2021-42574.
 nomograph/kit
Verifizierter Tool-Registrierungs-Manager. Verwaltet Entwickler-Toolchains aus git-basierten Registrierungen.
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
 praetorian-inc/gato
GitHub Actions Pipeline-Enumeration und Angriffstool
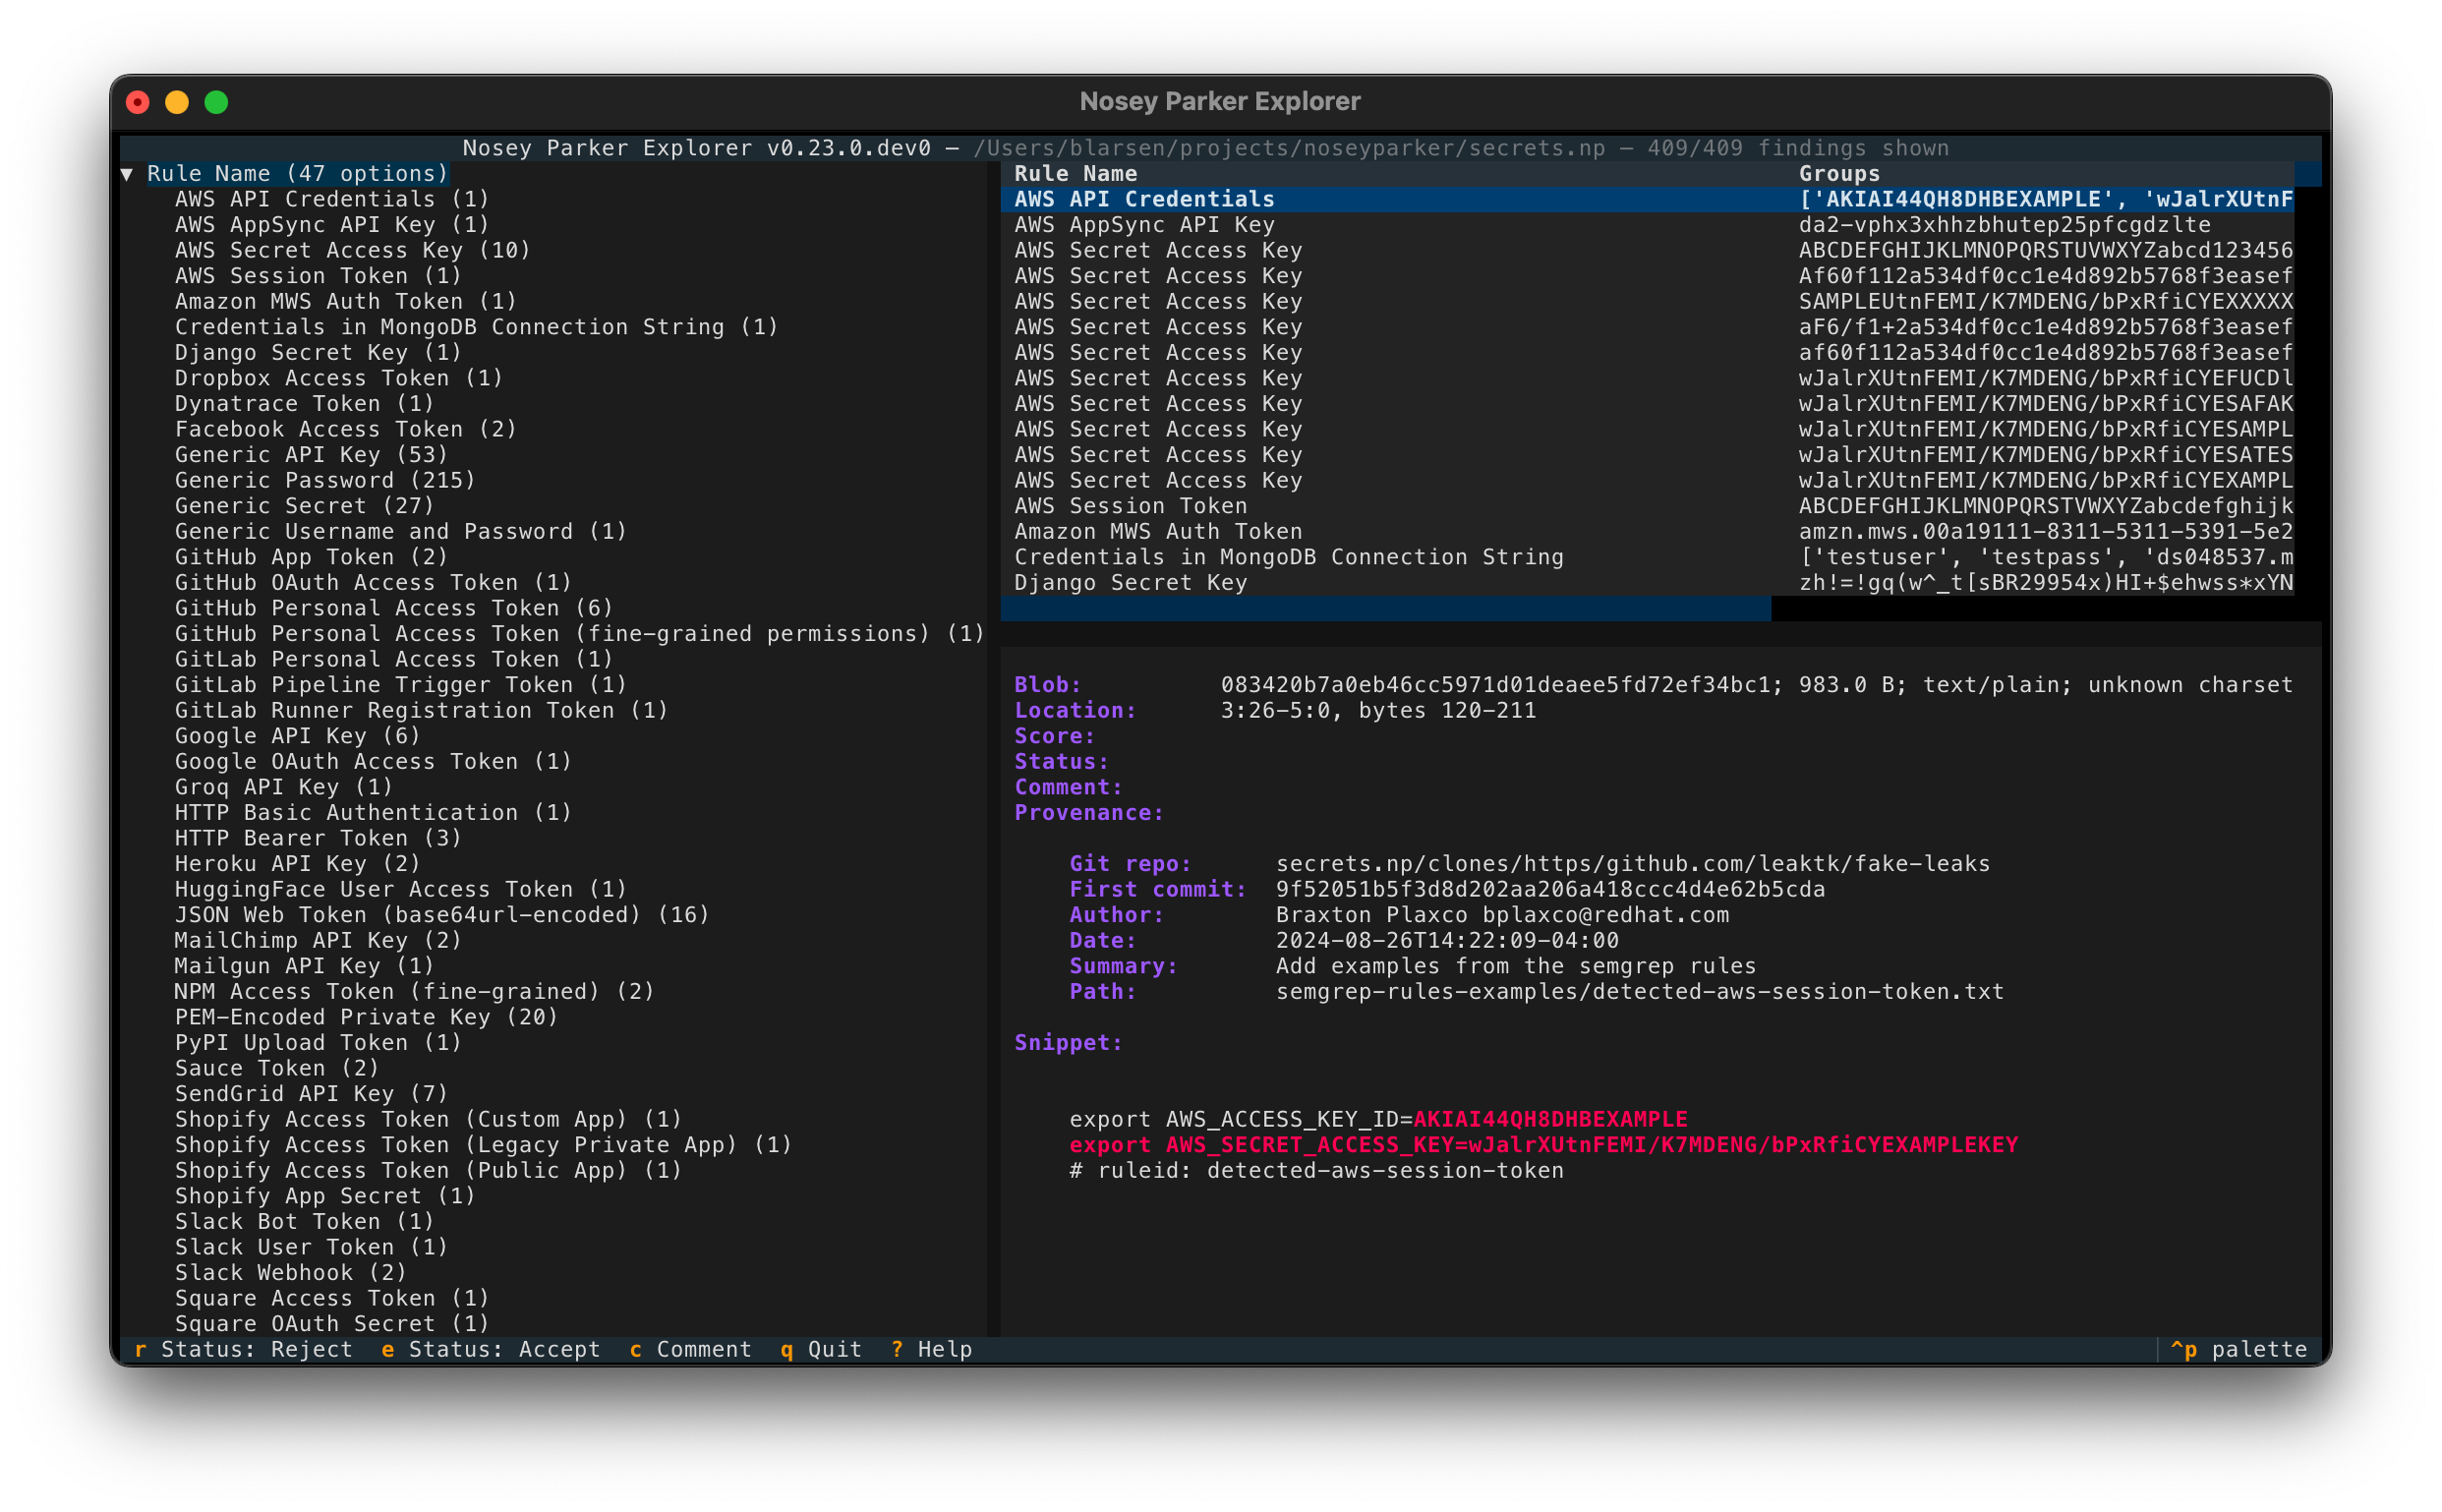 praetorian-inc/noseyparker
Nosey Parker ist ein Kommandozeilen-Tool, das Geheimnisse und vertrauliche Informationen in Textdaten und Git-Verläufen findet.
 playtikaoss/leaktopus
Automatisierter Scanner zur Erkennung von Geheimnissen und Lecks für GitHub und Paste-Sites, mit heuristischem Filtern, IOL-Anreicherung über…
 rootlug/aura
Projekt Aura: Sicherheitsauditierung und Code-Introspection
 daddycocoaman/dumpscan
Geheimnisse im Kernel- und Benutzerspeicher finden
 reposaur/reposaur
Open-Source-Compliance-Tool für Entwicklungsplattformen.