
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 sourcecode-ai/aura
Python-Quellcode-Audit und statische Analyse in großem Maßstab
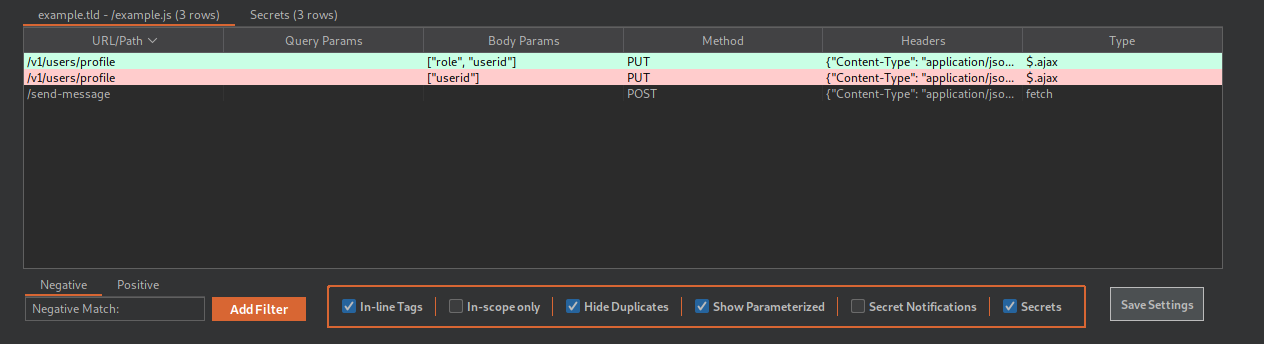 0x999-x/jsluicepp
jsluice++ ist eine Burp-Suite-Erweiterung, die für das passive und aktive Scannen von JavaScript-Datenverkehr mithilfe des CLI-Tools jsluice…
 ustayready/golddigger
Durchsucht rekursiv Dateien nach sensiblen Informationen mithilfe anpassbarer Regex-Muster, entwickelt für Penetrationstester, um schnell Geheimnisse…
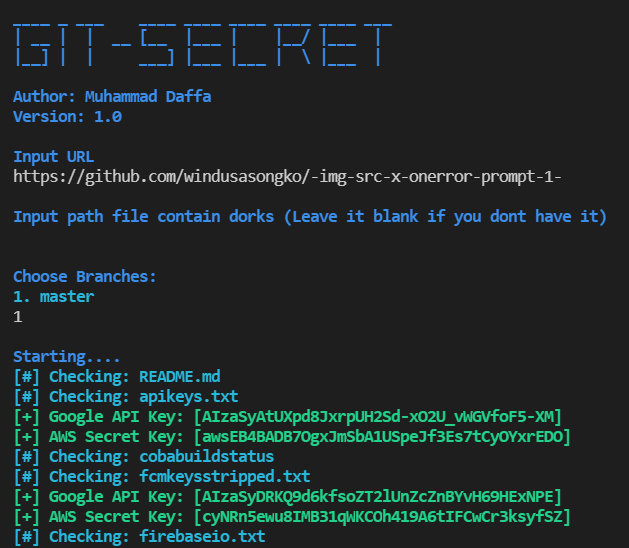 daffainfo/git-secret
Go-Skripte zum Auffinden sensibler Daten wie API-Schlüssel / einiger Schlüsselwörter im GitHub-Repository
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
 coffinxp/gemini-api-key-hunter
Scannt Websites und JS-Dateien nach offengelegten Gemini-API-Schlüsseln, verifiziert diese live, zählt zugängliche Dienste auf und stellt einen…
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
 6mile/gimmepatz
Personal Access Token (PAT) Recon-Tool für Bug-Bounty-Jäger, Pentester und Red Teams
 farenhytee/database-sentinel
Open-Source-Sicherheitsaudits für Supabase: ein schreibgeschützter MCP-Server, ein CLI-Agent und ein Claude Skill. Findet RLS-Fehlkonfigurationen,…

 thalesgroup/oss-analyzer
Open-Source-Sicherheits- und Compliance-Gate für GitLab CI und GitHub Actions: SBOM, Schwachstellen in Abhängigkeiten, SAST, Secrets, IaC und…
 cybertix-pvt-ltd/one-liner-collections
Diese Repositories enthält eine Liste von One-Linern mit Beschreibungen und Installationsanforderungen.
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 skyscanner/whispers
Hartcodierte Geheimnisse in statischem strukturiertem Text identifizieren
 t3l3machus/eviltree
Eine Python3-Neufassung des klassischen 'tree'-Befehls mit der zusätzlichen Funktion, nach benutzerdefinierten Schlüsselwörtern/Regex in Dateien zu…
 corgea/sighthound
Tree-sitter basierter statischer Schwachstellenscanner mit Mustererkennung und Taint-Flow-Analyse für mehrsprachigen Quellcode. Gibt Ergebnisse als…
 blackfan/bfscan
Tool zum Auffinden von URLs, Pfaden und Geheimnissen sowie zum Generieren von rohen HTTP-Anfragen und OpenApi-Spezifikationen aus…
 praetorian-inc/trajan
Ein plattformübergreifendes CI/CD-Schwachstellenerkennungs- und Angriffsautomatisierungswerkzeug zur Identifizierung von Sicherheitsschwächen in…








