
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
eviltree — Eine Python3-Neufassung des klassischen 'tree'-Befehls mit der zusätzlichen Funktion, nach benutzerdefinierten Schlüsselwörtern/Regex in Dateien zu suchen und diejenigen hervorzuheben, die Treffer enthalten. | Kitploit
Tools/GitHubGitHub/t3l3machus/eviltree
Privilege EscalationAufklärungInformationsbeschaffungPost-ExploitationDienstprogramme & FrameworksSecret-Erkennung
GitHubt3l3machus/eviltree

eviltree

Eine Python3-Neufassung des klassischen 'tree'-Befehls mit der zusätzlichen Funktion, nach benutzerdefinierten Schlüsselwörtern/Regex in Dateien zu suchen und diejenigen hervorzuheben, die Treffer enthalten.

Repository anzeigen
4114549vor 1 JahrVon Kitploit geprüft
Teilen

EvilTree

Python 3.x License Linux Windows

Ein eigenständiger Python3-Nachbau des klassischen „tree“-Befehls mit der zusätzlichen Funktion, nach benutzerdefinierten Schlüsselwörtern/Regex in Dateien zu suchen und diejenigen hervorzuheben, die Übereinstimmungen enthalten. Entwickelt aus zwei Hauptgründen:

  • Bei der Suche nach Geheimnissen in Dateien mit verschachtelten Verzeichnisstrukturen bietet es einen erheblichen Vorteil, visualisieren zu können, welche Dateien benutzerdefinierte Schlüsselwörter/Regex-Muster enthalten und wo diese Dateien in der Hierarchie der Ordner liegen.
  • „tree“ ist ein großartiges Werkzeug zur Analyse von Verzeichnisstrukturen. Es ist sehr praktisch, eine eigenständige Alternative des Befehls für die Post-Exploitation-Erkundung zu haben, da er nicht auf jeder Linux-Distribution vorinstalliert ist und unter Windows (im Vergleich zur UNIX-Version) eher eingeschränkt ist.

Anwendungsbeispiele

Beispiel #1: Ausführen einer Regex, die im Wesentlichen Strings wie password = something sucht, gegen /var/www
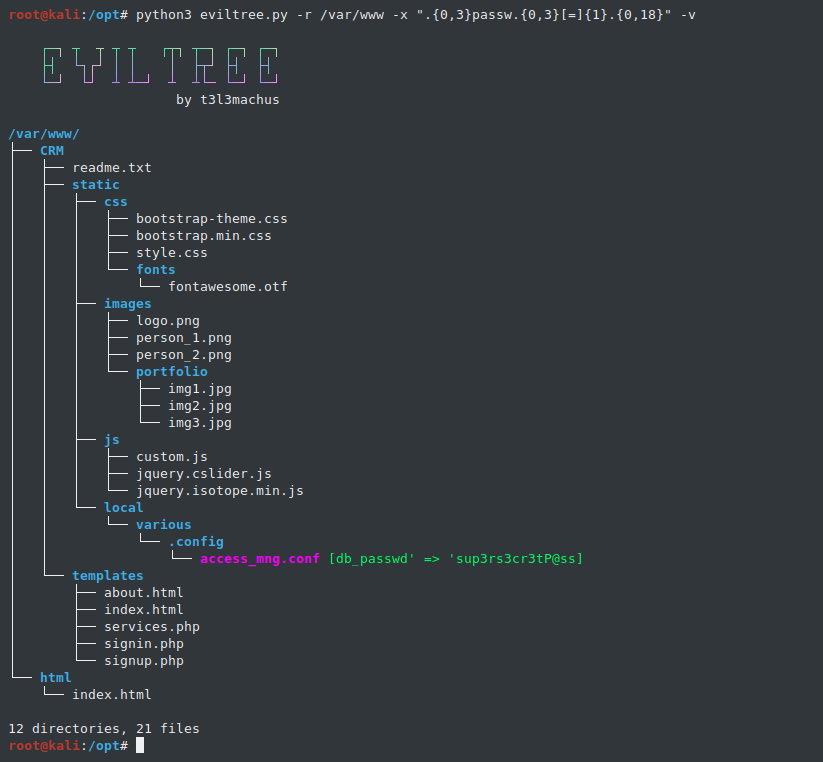
Bild

Beispiel #2: Verwenden von kommagetrennten Schlüsselwörtern anstelle von Regex:
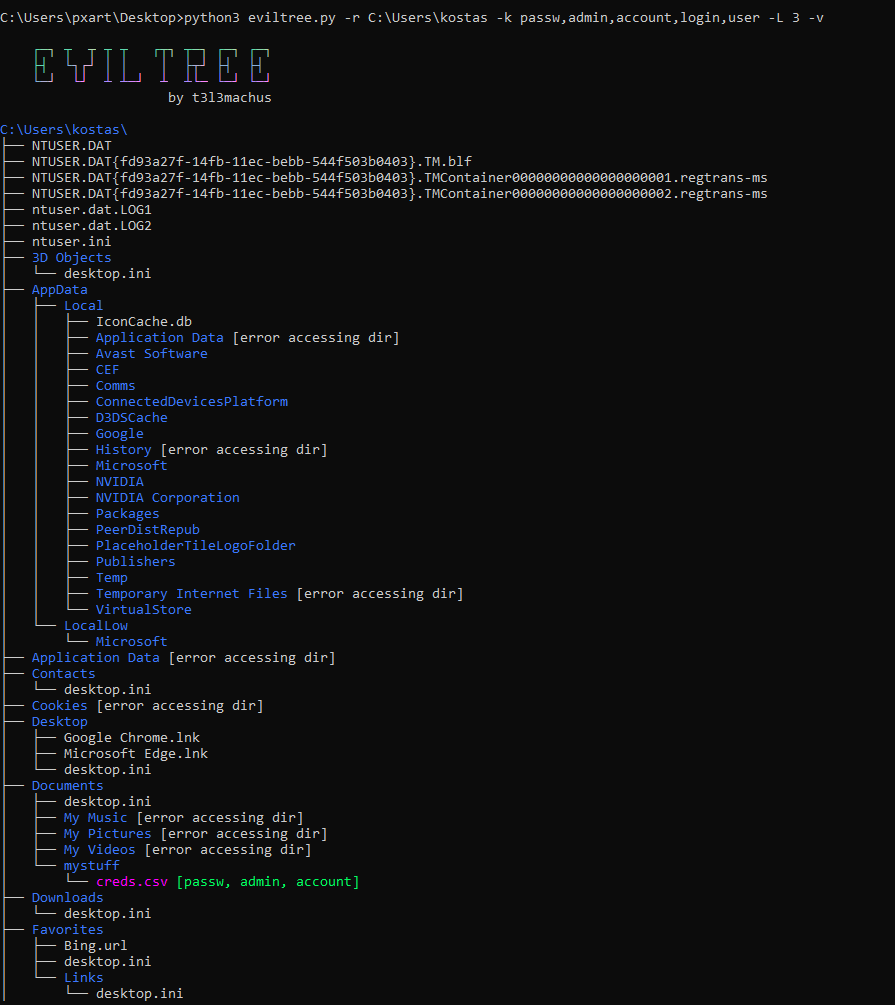
Bild
Hinweis: Nur unter Windows 10 Pro getestet.

Schnellbefehle

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

Weitere Optionen & Nutzungstipps

Bemerkenswerte Funktionen:

  • Die Regex-Suche -x gibt tatsächlich eine eindeutige Liste aller gefundenen Muster in einer Datei zurück. Sei vorsichtig bei der Kombination mit -v (--verbose); versuche genau zu sein und die Länge der zu suchenden Zeichen zu begrenzen.
  • Du kannst auch in Binärdateien nach Schlüsselwörtern/Regex suchen, indem du die Option -b angibst.
  • Du kannst dieses Tool wie den klassischen „tree“-Befehl verwenden, wenn du keine Schlüsselwörter -k und Regex -x angibst. Dies ist nützlich, wenn du eine eingeschränkte Shell auf einem Rechner hast und „tree“ mit farbiger Ausgabe nutzen möchtest, um dich umzusehen.
  • Es gibt eine Listen-Variable filetype_blacklist in eviltree.py, mit der bestimmte Dateiendungen von der Inhaltssuche ausgeschlossen werden können. Standardmäßig sind folgende ausgeschlossen: gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova.
  • Eine sehr nützliche Funktion ist die Option -i (--interesting-only). Sie weist eviltree an, nur Dateien mit passenden Schlüsselwörtern/Regex-Inhalten aufzulisten, was die Ausgabe erheblich verkürzt:
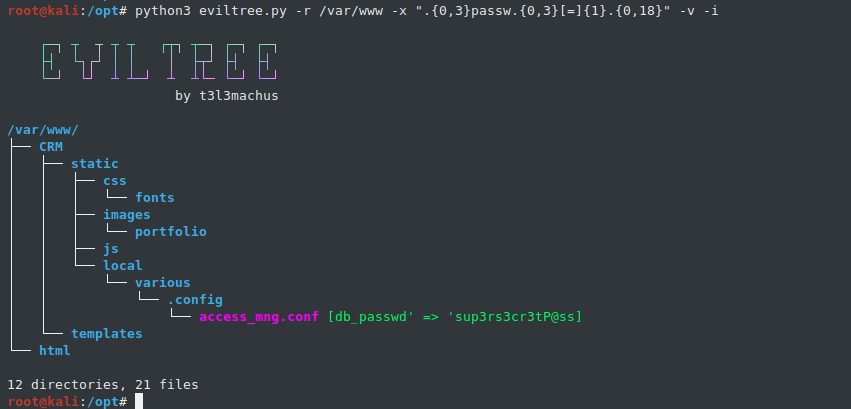
Bild

Nützliche Schlüsselwörter/Regex-Muster

  • Regex zum Suchen nach Passwörtern: -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • Schlüsselwörter zum Suchen nach sensiblen Informationen: -k passw,db_,admin,account,user,token

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






