
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
 ewenquim/entropy
CLI-Tool, das Codebasen nach Zeilen mit hoher Entropie durchsucht, um potenzielle Geheimnisse zu erkennen, mit anpassbarer Dateierweiterung und…
 abhi-r3v0/adhrit
Android Security Suite für eingehende Aufklärung und statische Bytecode-Analyse basierend auf Ghera-Benchmarks.
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet
 aliksir/nextjs-security-scanner
Bash-Skript zur Erkennung von CVE-2025-55182 (React2Shell) und Offenlegung von Zugangsdaten in Next.js-Projekten. Keine Abhängigkeiten.
 adarsh14734/aegis-releases
Sandbox- und MCP-Proxy, der KI-Coding-Agenten daran hindert, SSH-Schlüssel, AWS-Anmeldedaten und .env-Dateien zu lesen, mit…
 praetorian-inc/gokart
Ein statisches Analysetool zur Sicherung von Go-Code
 0xdsm/pinkerton
🕵️ Python-Projekt zum Durchsuchen von JavaScript-Dateien und Suchen nach Geheimnissen wie API-Schlüsseln, Autorisierungstoken, hartcodierten…
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 gautamvarmadatla/mcpsafetywarden
Proxy-Server, der MCP-Server mit Verhaltensprofilerstellung, Sicherheitsscans, Risikobewertung und sicherer Ausführung umschließt. Erkennt…
 brosck/mantra
「🔑」Ein Werkzeug, das verwendet wird, um API-Key-Lecks in JS-Dateien und -Seiten aufzuspüren.
 threatunknown/jsubfinder
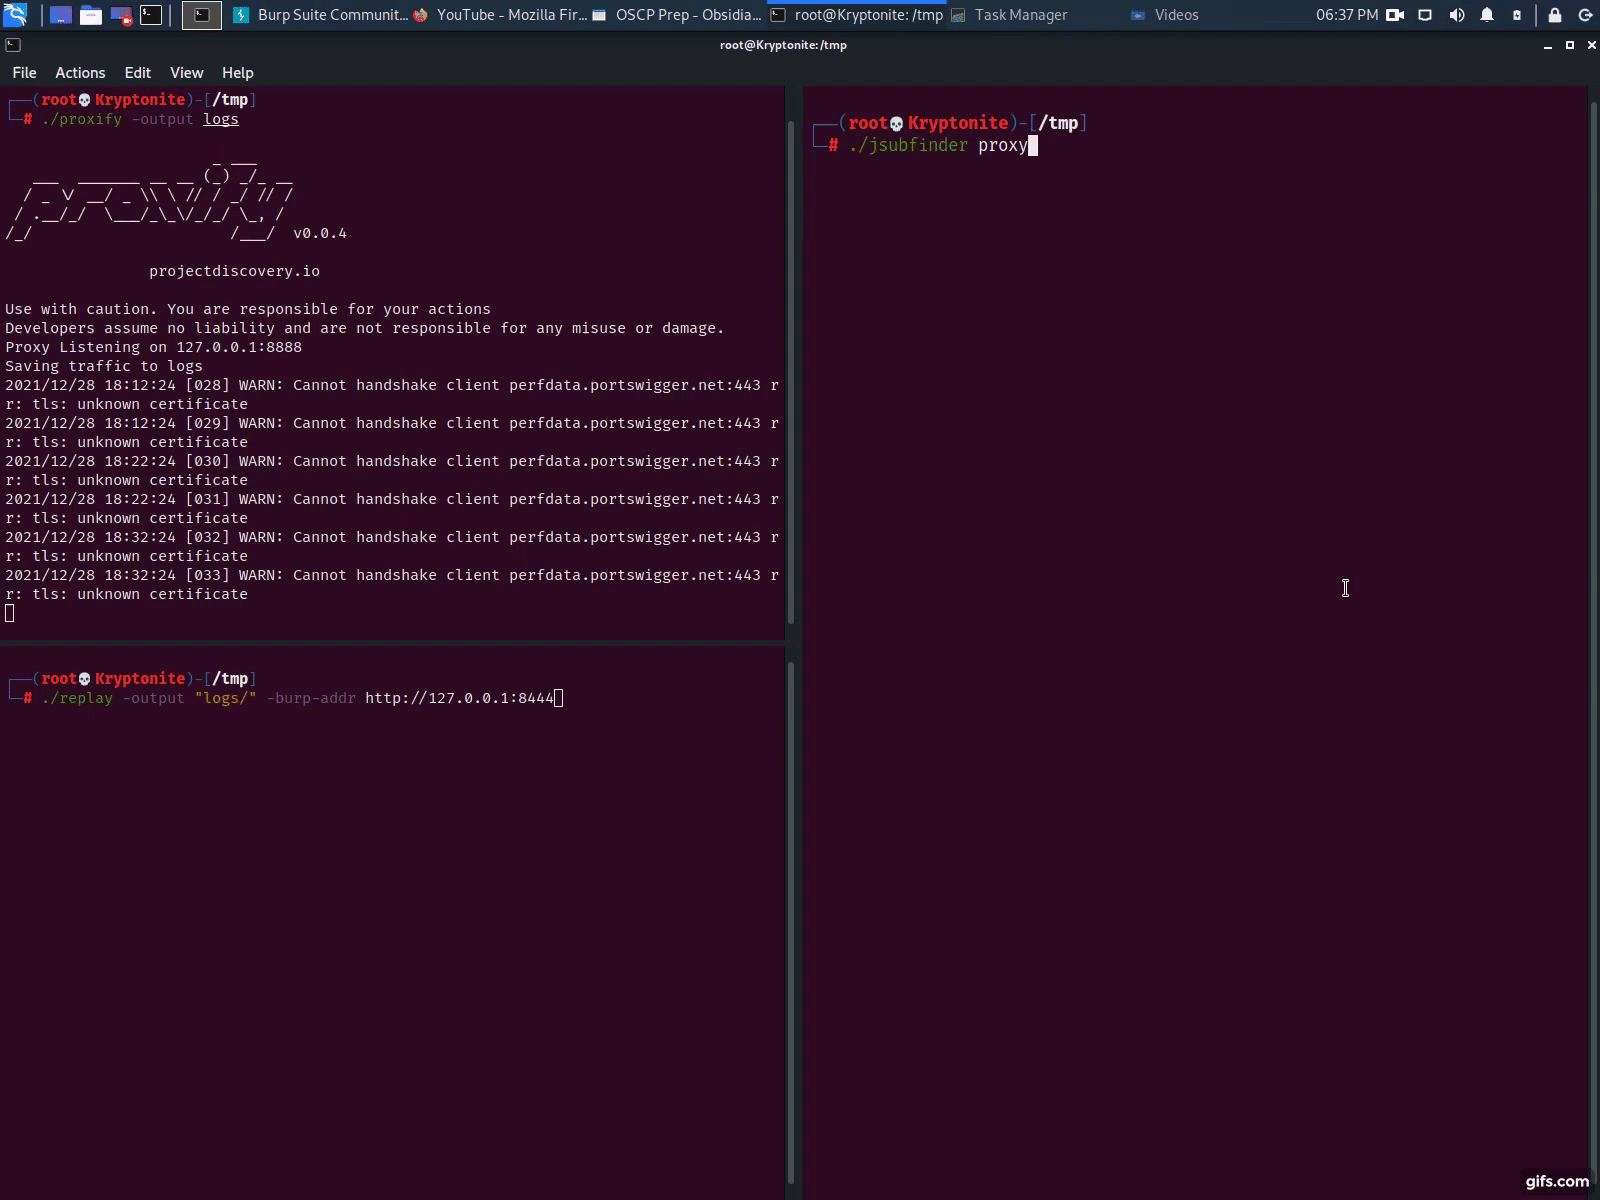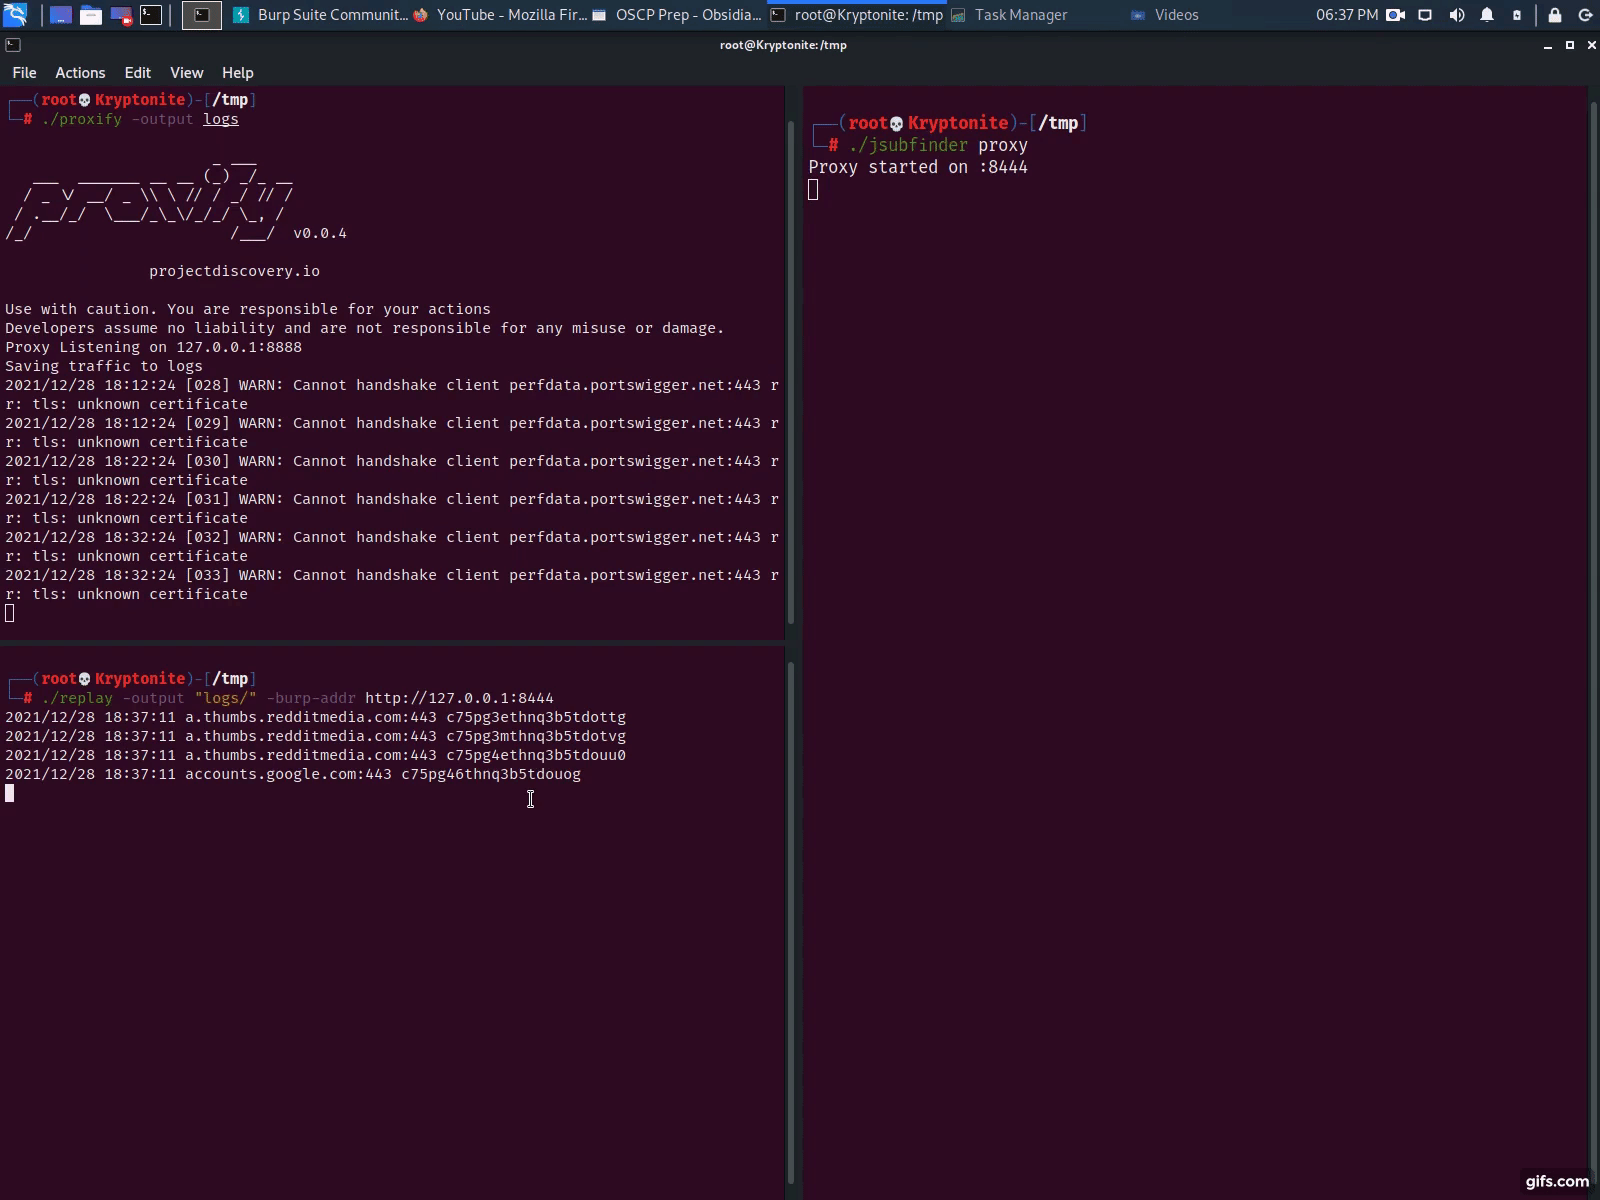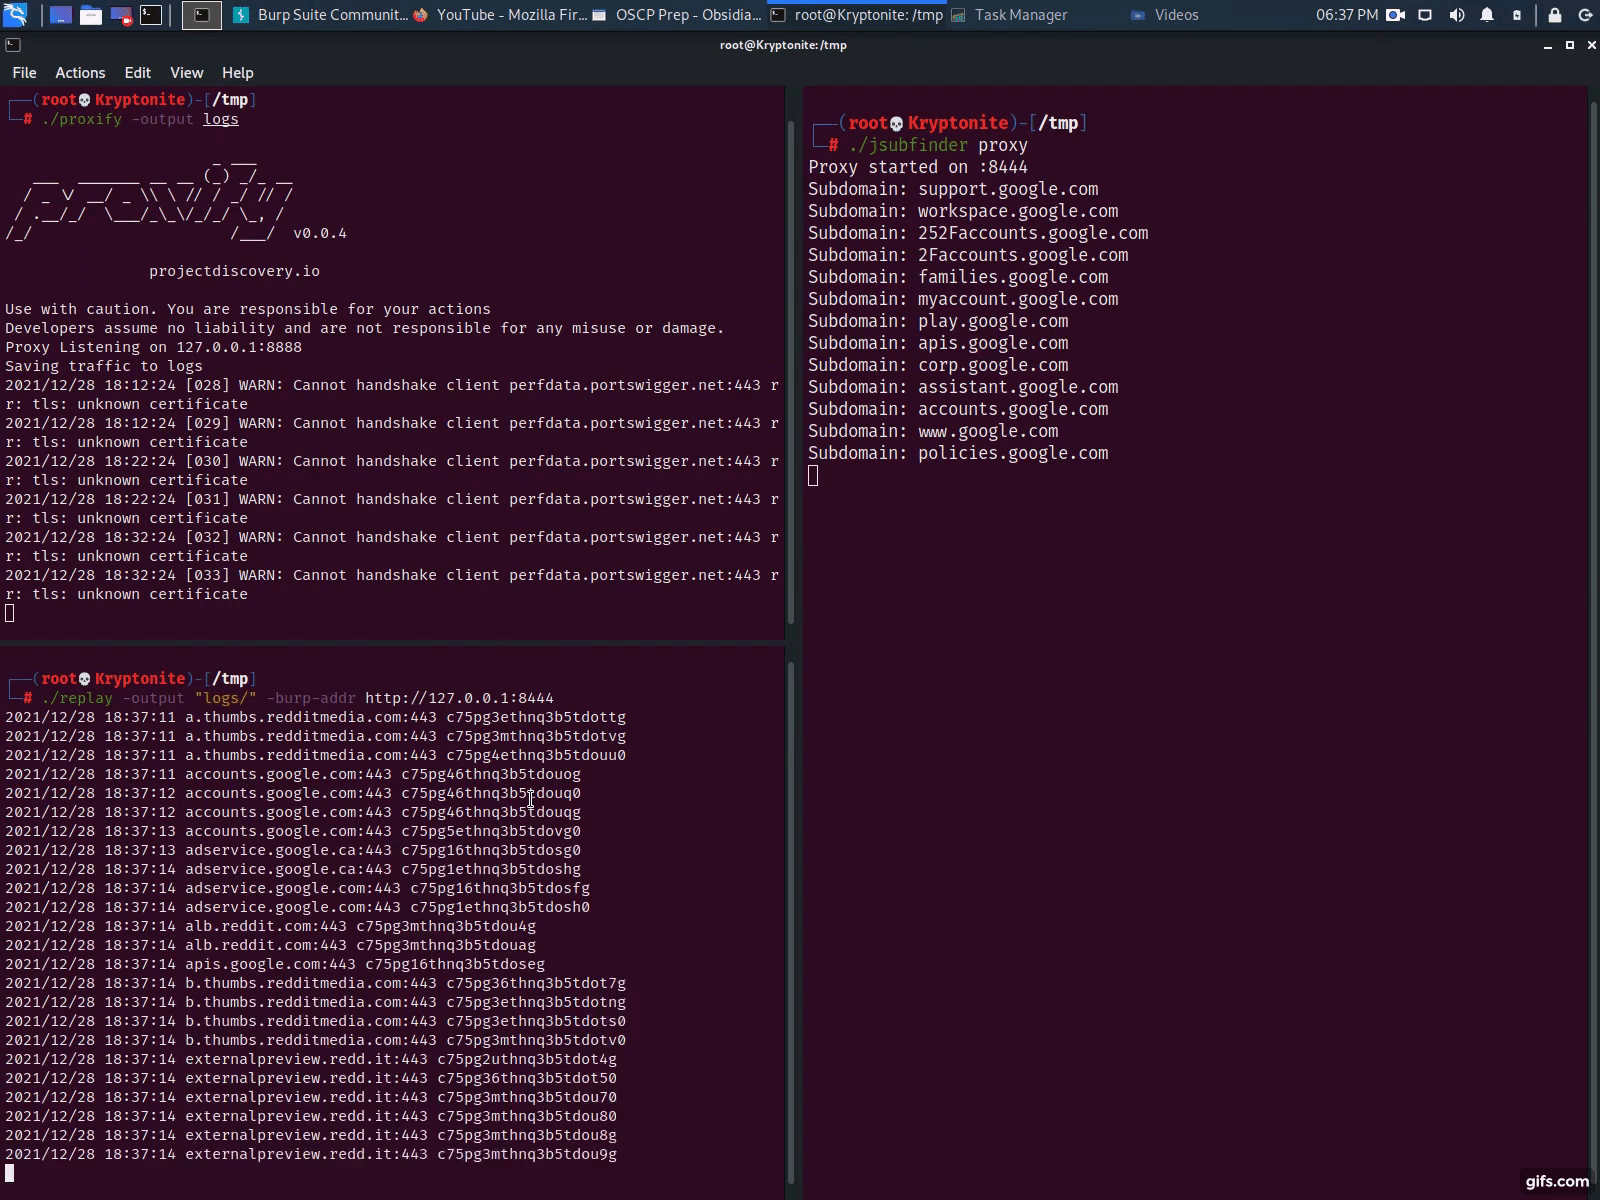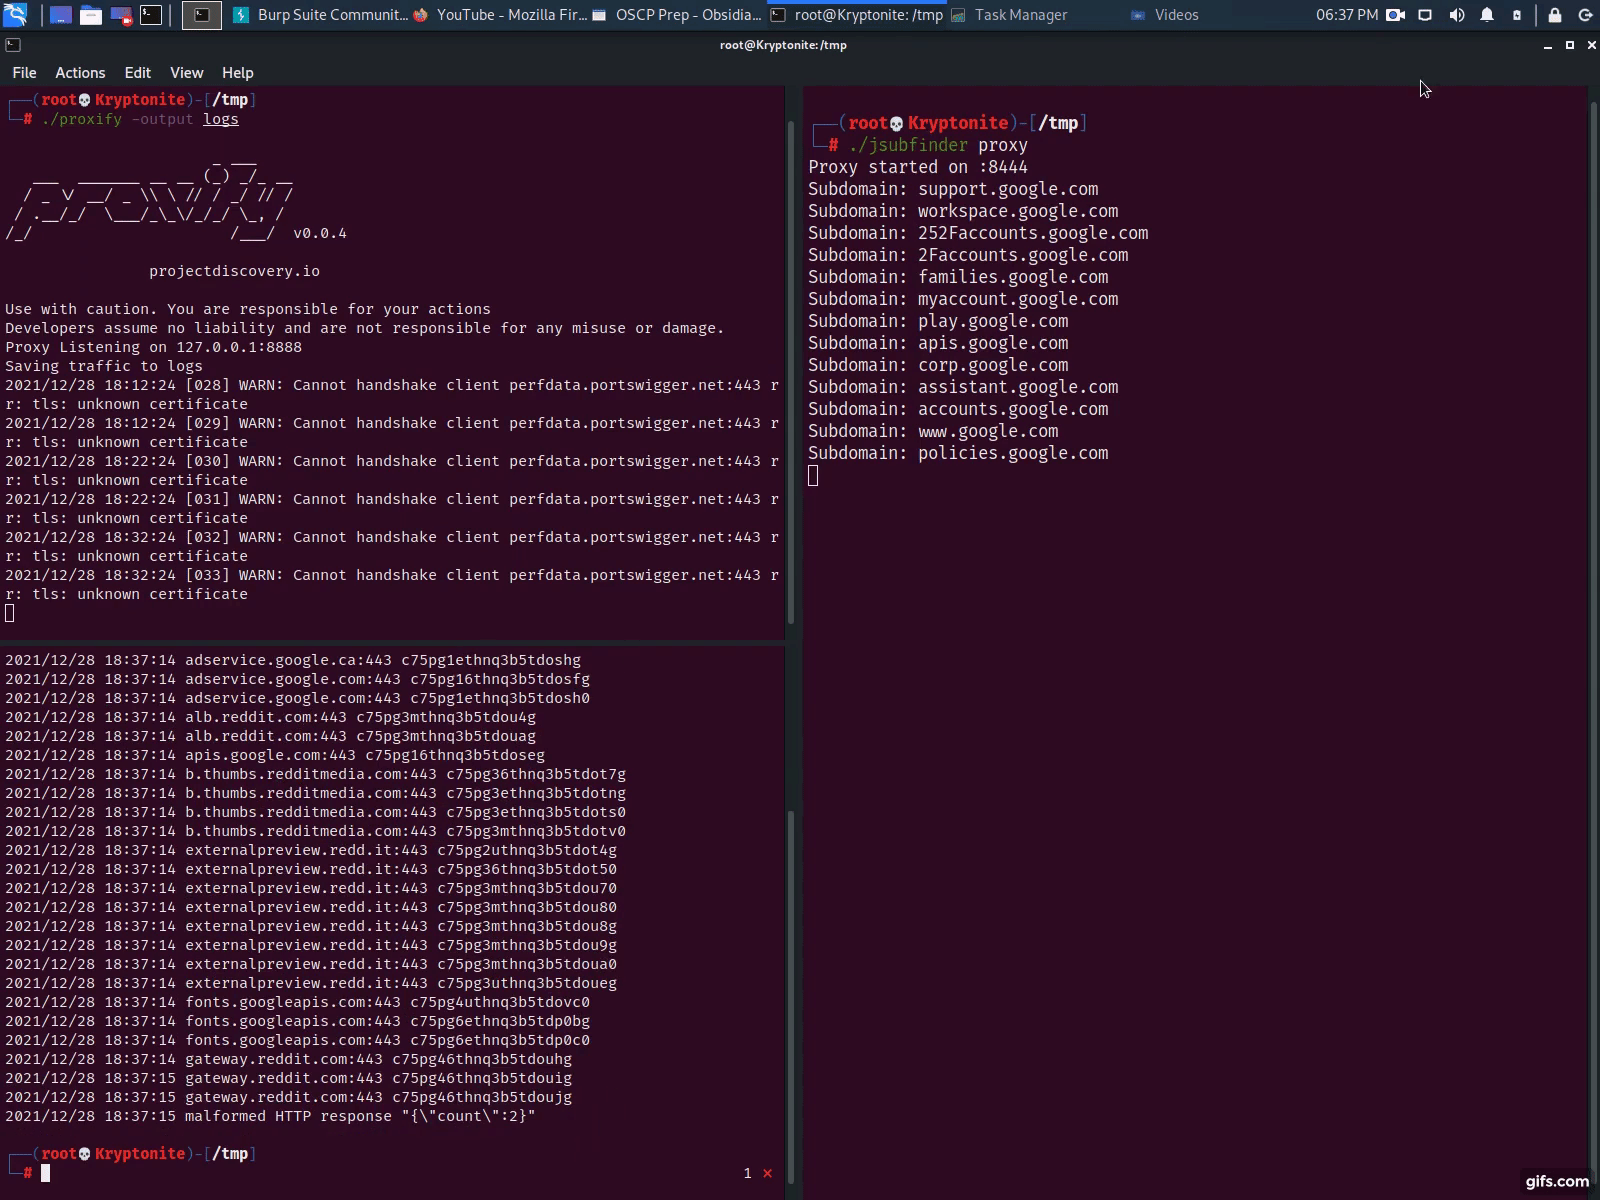
Go-basiertes Tool, das Webseiten und JavaScript-Dateien scannt, um versteckte Subdomains und Secrets zu entdecken, mit optionalem Crawling und…
 rohansx/wardn
Credential-Isolation für KI-Agenten. Agenten sehen niemals echte API-Schlüssel - strukturelle Garantie, keine Richtlinie.
 intrudify/mini-shai-hulud-scanner
Scanner für den Mini-Shai-Hulud-npm/PyPI-Lieferkettenwurm (NHS CC-4781 · CVE-2026-45321). Erkennt gh-token-monitor-Persistenz, Payload-Artefakte und…
 shivang0/guardmodel
GitHub Action, die ML-Modelldateien auf schädlichen Code und Sicherheitsschwachstellen scannt
 nedlir/dasel-hardened-container
Gehärtetes dasel v3.3.1 Paket und Image erstellt mit Melange und apko. Patchen von CVE-2026-33320.
 obheda12/gitdorker
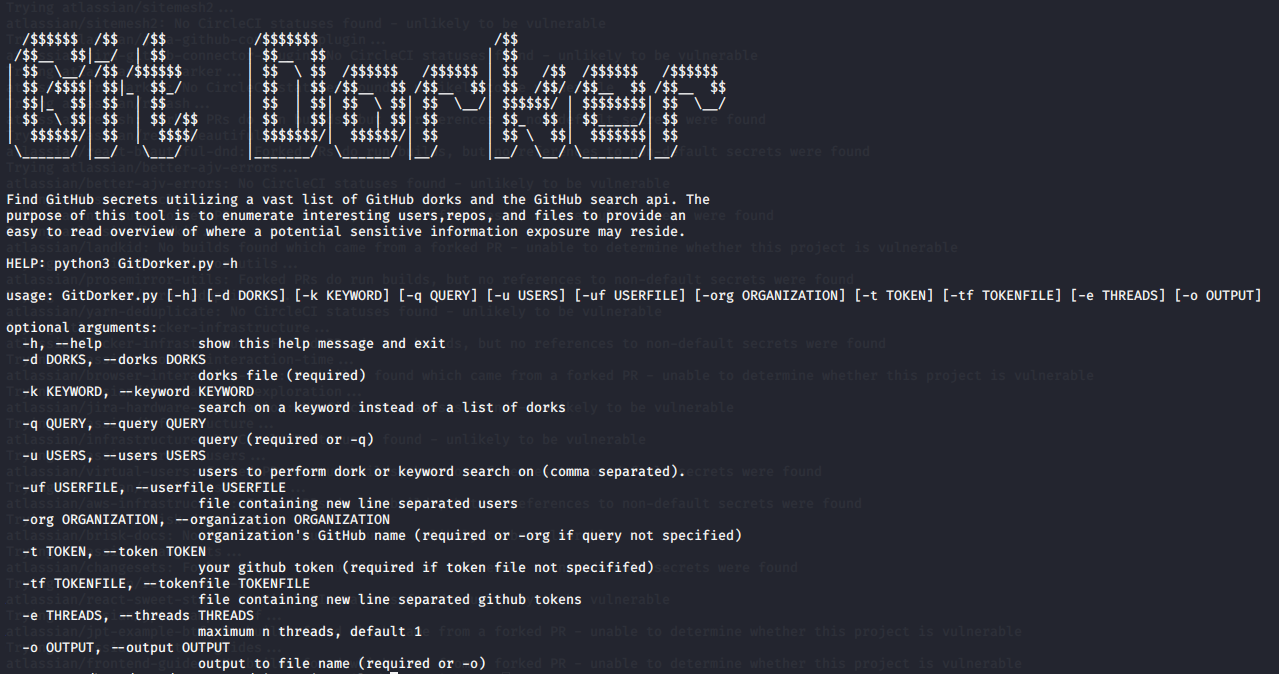
Ein Python-Programm zum Extrahieren von Geheimnissen aus GitHub mithilfe einer großen Sammlung von Dorks.
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen
 shiftleftsecurity/sast-scan
Scan ist ein kostenloses & Open Source DevSecOps-Tool zur Durchführung von statischer Analyse basierter Sicherheitstests Ihrer Anwendungen und deren…








