
 #1
Tools und Bibliotheken zur Automatisierung von Sicherheitsaufgaben, Workflows und zur Entwicklung benutzerdefinierter Tools.
Kitploit empfohlen
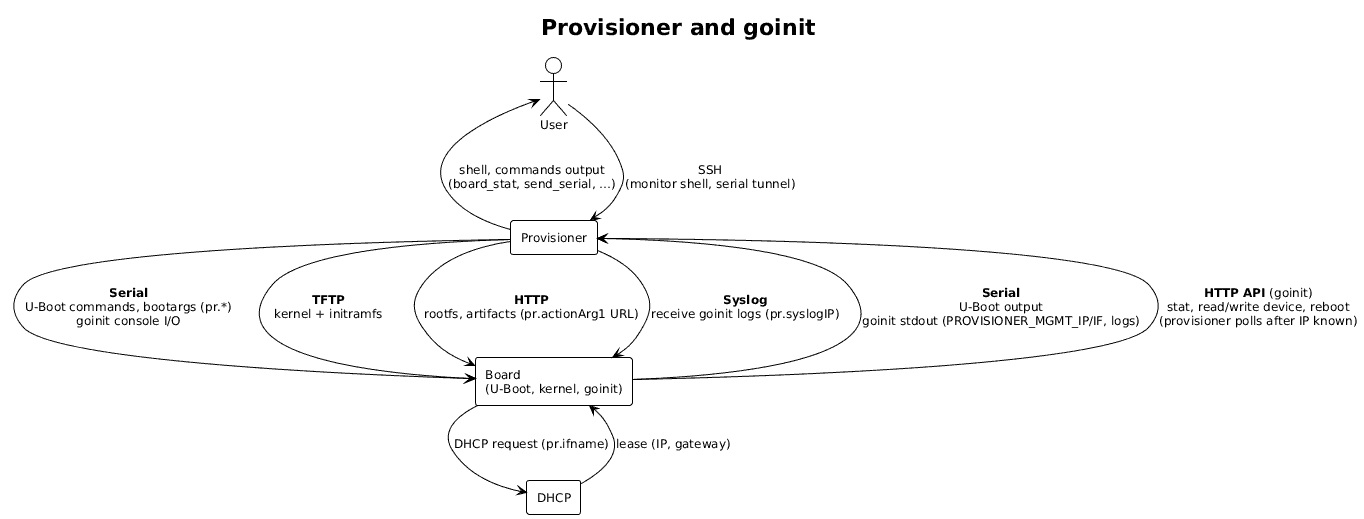
 alessandrocarminati/provisioner
Bereitstellungs- und Freigabesystem für SBCs
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Einfaches Ansible Playbook zur Abschwächung von CopyFail (CVE-2026-31431) und DirtyFrag (CVE-2026-43284) Schwachstellen.
 nazeeh111/capsulith
Führe erhaltenen ARM64-Code in Node oder einem Browser aus; inspiziere dekodierte Bildpixel und initialisierten Speicher.
 keysau/get-log4j-windows.ps1
Identifizierung aller log4j-Komponenten auf allen Windows-Servern, gesamte Domäne, kann mehrere Domänen umfassen. CVE-2021-44228
 0xbartita/cookie-swapper
Burp Suite Erweiterung, die Cookies und Header in Anfragen mithilfe konfigurierbarer Regeln automatisch ersetzt. Macht das manuelle Kopieren und…
 jbnetwork-git/cve-2024-3094-xz-utils-check
Shell-Skript zur Überprüfung, ob Ihr System eine verwundbare Version von XZ Utils hat, die von CVE-2024-3094 betroffen ist, und ermöglicht die…
 elevenpaths/diario-commandline-tools
CLI-Client für die Massenverarbeitung der DIARIO-API: PDF-/Office-Dokumente hochladen, Datei-Hashes abfragen und Malware-Analyse-Workflows über…
 vvpoglazov/cve-2024-41110-checker
# Paralleler SSH-basierter Scanner, der CVE-2024-41110 in Docker-Installationen erkennt, verwundbare Versionen und AuthZ-Plugins identifiziert und…
 sunhuihi666/cve-2025-31125
POC für die Vite-Schwachstelle zum Lesen beliebiger Dateien
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 Sicherheitsaudit- und Bereinigungsskript
 gtgalaxi/electronvulnerableversion
Finde Electron-Apps, die anfällig für CVE-2023-4863 / CVE-2023-5129 sind
 tacone/prosey
YouTube-Transkripte herunterladen
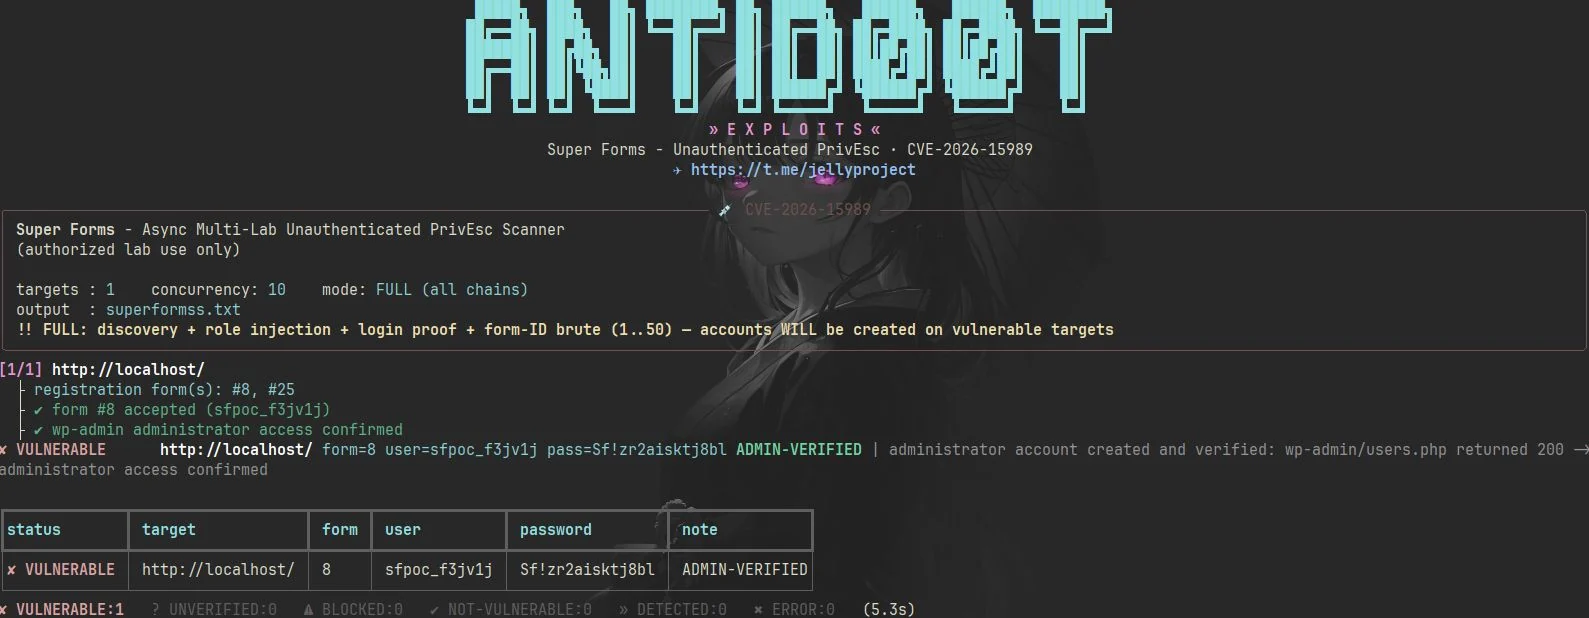 antid00t/cve-2026-15989
Python-PoC-Scanner für CVE-2026-15989, der unauthentifizierte Rolleninjektion in WordPress Super Forms ausnutzt, um Admin-Konten zu erstellen und den…
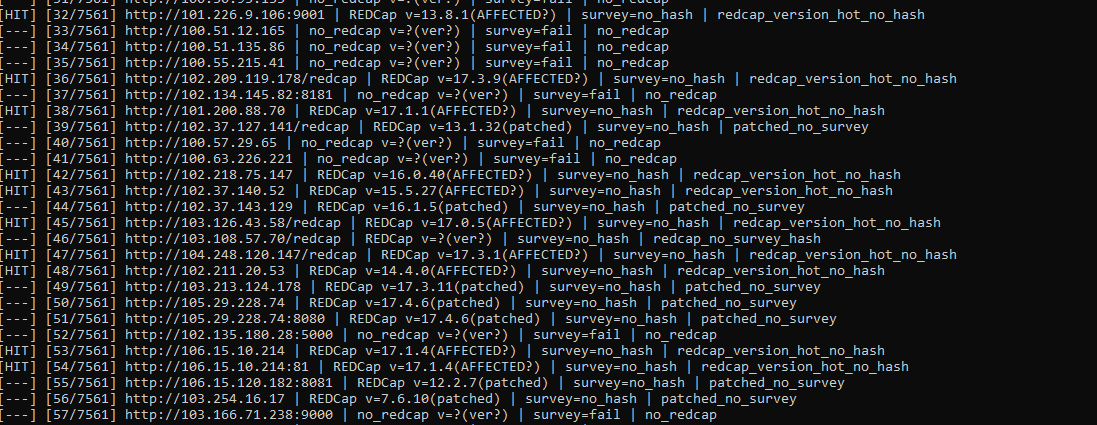 yulisec/cve-2026-90817
Python-Checker und konfigurierbarer Exploit-Hook für CVE-2026-90817, eine REDCap-Umfrage-Passthru- und Datenimport-RCE. Fingerabdrücke von Versionen,…
 murrez/cve-2026-101894
Python-PoC für CVE-2026-101894: Symlink-Ketten-Path-Traversal in @xhmikosr/decompress. Enthält lokales Node-Lab, Lockfile-Versionsscan und…
 wgetnz/cve-2024-3094-check
Shell-Skript zur Erkennung von CVE-2024-3094 (xz-utils Hintertür) auf Linux- und macOS-Systemen, mit automatisierten Prüf- und Korrekturanweisungen.
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 – Nicht authentifizierter beliebiger Datei-Upload








