
 #1
Tools und Bibliotheken zur Automatisierung von Sicherheitsaufgaben, Workflows und zur Entwicklung benutzerdefinierter Tools.
Kitploit empfohlen
 toxy4ny/php2shell-checker
Nur-Lese-PHP2Shell-Paketprüfer für Debian 12/13 (CVE-2026-109618, CVE-2026-109619).
 ejfkdev/oss
Cloudübergreifende S3-kompatible Objektspeicher-CLI zum Auflisten, Exportieren und Herunterladen von Buckets über AWS, Aliyun, Tencent, Huawei und…
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Führt nicht vertrauenswürdiges Python, JavaScript und Bash in einer gehärteten Jail-Umgebung mit 5-Sekunden-, 128-MB-, 0,5-Kern-, PID- und…
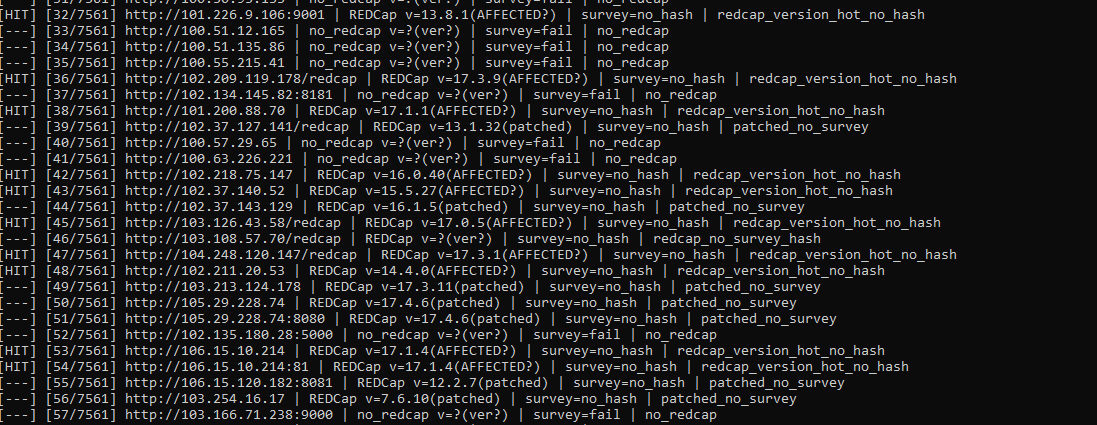 murrez/cve-2026-90817
Python-Checker und Exploit-Hook für CVE-2026-90817, eine kritische unauthentifizierte REDCap-RCE über Survey-__passthru-Routing, mit Massenscanning…
 qainsights/cve-2022-42889-jmeter
Skript zur Handhabung von CVE 2022-42889
 vqkro/higernes
ein passives OSINT-Toolkit in Python und C++ für Benutzernamen, E-Mails, Domains, IPs, Telefonnummern und Hashes. Keine Schlüssel, keine Logins.
 dragon-lady/push-guard
Lokaler Git-Pre-Push-Hook und Dateisystem-Scanner, der wahrscheinliche Secret-Leaks erkennt, übereinstimmende Werte redigiert und Pushes ohne…
 vighnesh91/infrapulse-core
Ein hochpräzises, schreibgeschütztes Toolkit zur Bewertung der internen Netzwerksicherheit für Linux- und Windows-Infrastrukturen. Verwendet eine…
 instawp/wp2shell-scan
Erkennen & Bereinigen von wp2shell (CVE-2026-63030) WordPress-Kompromittierungen — im Batch ausführbar, standardmäßig schreibgeschützt
 1n3/sn1per-mcp
MCP-Server, der KI-Assistenten eine selbst gehostete Sn1per-Installation steuern lässt, abgegrenzte, auditierte Scans ausführt und Ergebnisse, Ports,…
 owasp/agentic-vulnerability-discovery-and-validation-harness
Agentisches Harness, das die Schwachstellenerkennung und -validierung automatisiert und KI-gesteuerte Analyse-Workflows orchestriert, um ausnutzbare…
 g0dse11/detecttrace
Open-Source-Tool für Detection Engineering, das Sicherheitsdetektionen durchgängig nachverfolgt und die erste fehlschlagende Stufe identifiziert.
 samanzamani/copy-fail-checker
Schreibgeschützter Bash-Checker für die „Copy Fail"-Linux-Kernel-Schwachstelle (CVE-2026-31431)
 larrypeseckis/burp-cc-bridge
REST-API-Automatisierung für die Burp Suite Community Edition. Eine Drop-in-Java-Erweiterung, die send/repeat/history-Endpunkte über eine lokale…
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 hackerhermanos/cve-2024-3094_xz_check
Dieses Repository enthält ein Bash-Skript und einen Einzeiler-Befehl, um zu überprüfen, ob ein System eine anfällige Version des Dienstprogramms „xz"…
 murrez/cve-2026-89274
Python-PoC-Scanner und Exploit für CVE-2026-89274, eine nicht authentifizierte Schwachstelle zur beliebigen Shortcode-Ausführung in WP Recipe Maker…








