
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/gtgalaxi/electronvulnerableversion
AufklärungSchwachstellenscannerSchwachstellenanalyseScripting & AutomatisierungInformationsbeschaffungBinäranalyse
GitHubgtgalaxi/electronvulnerableversion

ElectronVulnerableVersion

Teilen

Finde Electron-Apps, die anfällig für CVE-2023-4863 / CVE-2023-5129 sind

Repository anzeigen
727vor 3 JahrenNoch nicht geprüft

Electron-Apps finden, die anfällig für CVE-2023-4863 / CVE-2023-5129 sind

Dieses PowerShell-Skript lädt Sysinternals Strings herunter, durchsucht rekursiv alle .exe-Dateien auf allen Laufwerken nach Zeichenfolgen und vergleicht die gefundene Electron-Version mit den unten aufgeführten bekannten gepatchten Versionen, um die Anfälligkeit für CVE-2023-4863 / CVE-2023-5129 zu bestimmen.

Hinweis:

Das Skript lädt strings.zip nach C:\Windows\Temp herunter und extrahiert strings.exe daraus. Der Benutzer, der das Skript ausführt, benötigt Berechtigungen für diesen Ordner. Wenn Sie ein RMM-Tool verwenden, sollte es keine Probleme geben, da es als SYSTEM oder mit einem Administratorkonto läuft. Wenn Sie es jedoch lokal ausführen, müssen Sie den Ordner möglicherweise im Explorer öffnen, um die erforderlichen Berechtigungen zu gewähren..

In Electron-Versionen behobene Schwachstelle

Stabil

  • 26.2.4 - Versionshinweise
  • 25.8.4 - Versionshinweise
  • 24.8.5 - Versionshinweise
  • 22.3.25 - Versionshinweise

Vorabversion

  • 27.0.0-beta.8 - Versionshinweise

Ausgabe

Das Skript erstellt jedes Mal eine Liste, wenn es eine anfällige Datei entdeckt, einschließlich der gefundenen Datei, ihrer anfälligen Version und der entsprechenden aktualisierten Version, die das Problem behebt.
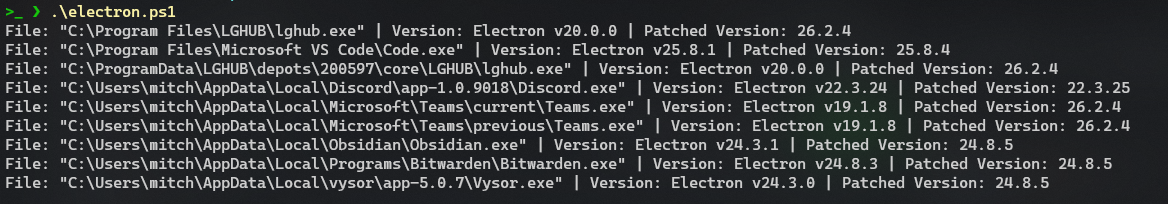

Suchergebnisse

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





