
 nazeeh111/capsulith
Führe erhaltenen ARM64-Code in Node oder einem Browser aus; inspiziere dekodierte Bildpixel und initialisierten Speicher.

Führe erhaltenen nativen Code aus. Öffne seinen initialisierten Zustand erneut. Capsulith verpackt ausgewählte ARM64-Funktionen, ihre Aufrufverträge und den zugehörigen Speicher für Node oder den Browser. Behalte die ursprünglichen Instruktionen bei und setze ein initialisiertes Objekt in einem frischen Worker fort, ohne die ursprüngliche Anwendung.
Öffne die native Image-Workbench und wähle Load & run example. Der vorbereitete QOI-Fall läuft lokal ohne Konto, Upload-Server, Original-Binary oder Compiler.
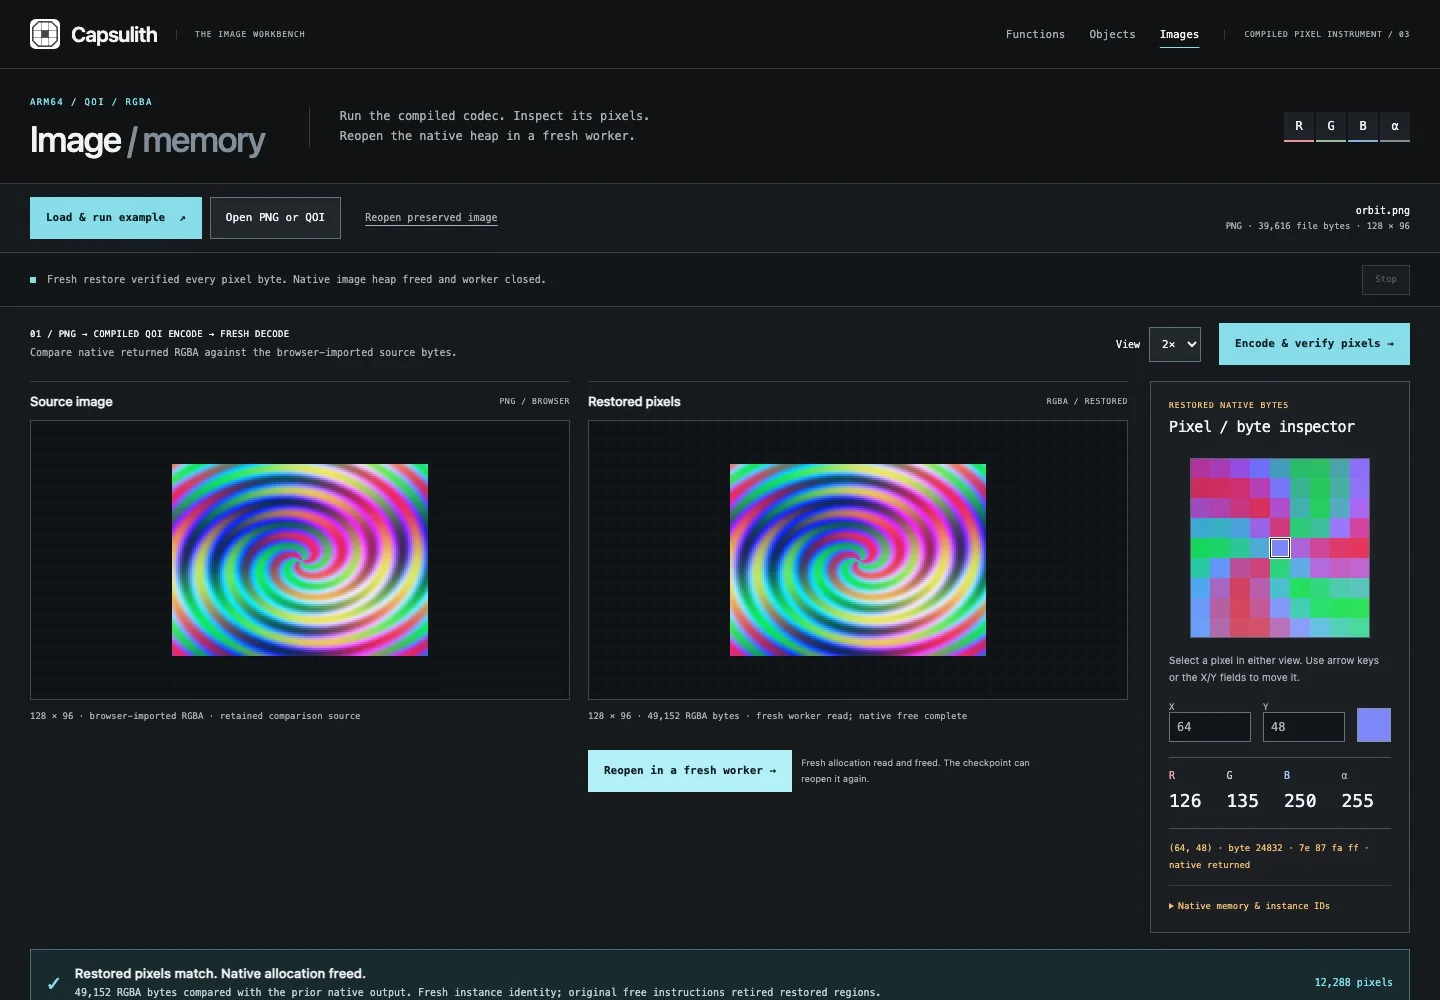
PNG verwendet browser-dekodiertes RGBA als explizite Vergleichsbasis; QOI-only-Eingaben haben keinen unabhängigen Vergleich der Quellpixel. Bilder sind auf 256 Pixel pro Dimension und 1 MiB begrenzt. Dies ist eine Demonstration einer vorbereiteten nativen Komponente mit bekannter Quelle, kein neuer Codec und keine universelle Formatwiederherstellung. Original-QOI-Quellcode, Verträge, unabhängige native/FFmpeg-Kontrollen und eigenständige Node-Befehle.
Bringe ein kleines PNG- oder QOI-Bild mit. Der extrahierte Original-Encoder schreibt eine QOI-Datei, ein separater nativer Decoder gibt deren Pixel zurück, und du kannst einzelne RGBA-Bytes inspizieren. Erhalte die initialisierte Pixel-Allokation, schließe den Worker und stelle sie dann in einem frischen Worker wieder her und gib sie frei.
Probiere die schlüssellose Browser-Objekt-Demo aus und drücke Run lifecycle. Sie führt die tatsächlich extrahierten Instruktionen lokal aus; sie ruft keinen Server auf, um Ergebnisse zu erzeugen.
Lade das Python-Wheel aus dem Release herunter und dann:
python3 -m pip install capsulith-0.3.1-py3-none-any.whl
capsulith studio
Öffnen Sie http://127.0.0.1:6359. Die Funktion Studio behält den LZ4-Decoder und die xxHash-Spezimina bei. Öffnen Sie Object studio, wählen Sie Open original LZ4 example und dann Run lifecycle, um einen tatsächlich kompilierten Stream zu erstellen, zu komprimieren, ein Wörterbuch zu speichern, einen Checkpoint zu setzen, wiederherzustellen, fortzusetzen und freizugeben. Es ist kein API-Schlüssel und kein kostenpflichtiger Dienst erforderlich. Python 3.10+ und Capstone werden für die Extraktion benötigt; der Browser führt über den enthaltenen WebAssembly-Emulator aus. Node 20+ wird nur für CLI- oder exportierte Node-Aufrufe benötigt.
Das Studio akzeptiert eine ARM64-Mach-O-Dylib, inventarisiert ihre Funktionen, extrahiert eine ausgewählte Wurzel und ermöglicht es Ihnen, Puffer, Registerargumente, skalare Eingaben und Rückgabetyp zu bearbeiten. Die Abhängigkeitsansicht verbindet Helfer/Importe mit tatsächlichen Aufrufstellen und Originalanweisungen. Ausführungsereignisse verlinken auf den benannten Speicherbereich und den Originalcode. Gestoppte Ausführungen zeigen Teilbeweise ohne die Behauptung eines erfolgreichen Ergebnisses.
Export portable capsule lädt die aktuellen Bytes, den Vertrag und die Eingaben, Node-/Browser-Runner, das gepinnte Backend, den vollständigen Backend-Quellcode/Build-Skripte und Lizenzen herunter. Entpacken Sie das Archiv und führen Sie node run.cjs aus, oder stellen Sie diesen Ordner über HTTP bereit und öffnen Sie seinen unabhängigen Browser-Runner. Python, Capstone und die Originalbinärdatei sind für diese Aufrufe nicht erforderlich. Die exportierte API akzeptiert unterschiedliche Eingaben, unterstützt Abbruch und erzwingt die deklarierten Grenzen.
Original LZ4 methods, restored dictionary access and exact native comparison in the object Studio
Das Objekt-Studio importiert extrahiertes Modul-JSON oder liest Ihr eigenes ARM64-Mach-O-Artefakt mit explizit deklarierten benannten Methoden. Inspizieren Sie die tatsächlichen Wurzeln, Chunks und Abhängigkeiten; weisen Sie benannte Aufrufer-Puffer aus Hex oder einer lokalen Datei zu; wählen Sie eine Methode und geben Sie typisierte Bereichsreferenzen oder Ganzzahlen an. Die Speicherkarte zeigt echte eigene Bereiche und Initialisierung, mit undurchsichtigen Rohbytes statt geratener Felder. Rückgaben, Zugriffsbereiche, Zähler und begrenzte Ereignisse stammen aus Originalanweisungen.
Speichern Sie einen Checkpoint vor einer Operation, die Sie möglicherweise rückgängig machen müssen. Das Wiederherstellen eines passenden Moduls bewahrt Gastadressen und Bereichs-IDs, erzeugt aber eine frische Instanzidentität; binden Sie Referenzen über die Bereichs-ID neu. Das Bearbeiten von Eingaben widerruft veraltete Beweise, und ein Fehler oder Abbruch erfordert einen vorherigen Checkpoint oder eine neue Instanz. Natives Freigeben und Freigeben von Aufrufer-Puffern sind getrennte explizite Lebenszyklusoperationen. Die Laufzeit errät niemals, ob native Zeiger noch auf einen Puffer verweisen.
Das CLI-Beispiel verwendet Dateien aus dem Repository. Die obige Wheel-Installation legt examples/ oder runtime/ nicht in Ihrem Arbeitsverzeichnis ab. Klonen Sie aus einem Verzeichnis ohne vorhandenen Capsulith-Ordner das Repository und führen Sie die Befehle aus dessen Wurzel aus:
git clone https://github.com/nazeeh111/Capsulith.git
cd Capsulith
capsulith module examples/lz4/liblz4.dylib \
  --methods examples/native-objects/methods.json --out stream.module.json
node runtime/object-cli.cjs examples/native-objects/start.json \
  --module stream.module.json --checkpoint-out first.checkpoint.json
# The first Node process has ended. This command opens a fresh worker.
node runtime/object-cli.cjs examples/native-objects/continue.json \
  --module stream.module.json --checkpoint first.checkpoint.json
capsulith export-module stream.module.json \
  --checkpoint first.checkpoint.json --out stream-object.zip
Wählen Sie neue Ausgabenamen; Befehle zum Exportieren von Modulen, Checkpoints und Objekten verweigern das Überschreiben vorhandener Dateien. Die bereitgestellten Operationsprogramme sind spezifisch für den dokumentierten LZ4-Lebenszyklus. Generische Module benötigen ihre eigenen, vom Aufrufer deklarierten Methoden und Operationsprogramme.
Ein Objektexport enthält das ursprüngliche Instruktionsmodul, optional aufbewahrte Checkpoint-Bytes, unabhängige Node-/Browser-Runner, das Objekt-Studio, Laufzeit- und entsprechende Backend-Quell-/Build-Skripte, Lizenzen sowie ein Dateimanifest mit Bytes, SHA256 und Berechtigungen. Stellen Sie den Ordner bereit und öffnen Sie index.html, um den gebündelten Checkpoint ohne API-Endpunkte wiederherzustellen, oder führen Sie node run.cjs your-operations.json --checkpoint checkpoint.json aus. Original-Binärdateien, Python-Pakete und Compiler sind für die Ausführung nicht erforderlich. Ein Checkpoint enthält aufbewahrte Aufrufer-Bytes; prüfen Sie diese, bevor Sie ihn weitergeben. Siehe die Objekt-API und das Operationsformat und das native Beispiel.
Ein Legacy-Decoder, eine Prüfsumme oder eine isolierte Binärroutine kann zu einer kleinen wiederverwendbaren API werden. Capsulith zeigt, welche Bytes und Abhängigkeiten mit ihr übertragen werden, wo die Ausführung liest und schreibt und warum ein Feature nicht extrahiert werden kann, wenn es nicht unterstützten Zustand erfordert.






