
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine
 rfxn/cpanel-sessionscribe
Erkennungs-, Mitigations- und Reverse-Engineering-Werkzeuge für CVE-2026-41940 (SessionScribe): die nicht authentifizierte…
 flopz-project/flopz
Reines Python-Assembler-Werkzeugset zum Erstellen von Shellcode, dynamischen Patchen von Binärdateien und Instrumentieren von Firmware-Images für…
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Zwei Kernel-Schwachstellen in Razer Lycosa.sys (CWE-125 Speicherofflegung + CWE-121 Stack-Überlauf), verkettet zu lokaler Rechteausweitung.…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 gmh5225/deobf-arxan-deob-c
Einfaches C-Programm zur schnellen Deobfuskierung von Windows-Executables, die mit Arxan geschützt sind.
 ea/xfg_analyzer
Ein Binary Ninja Plugin, das per Brute-Force ermittelte XFG-Hashes verwendet, um präzise Funktionsprototypen wiederherzustellen.
 duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Proof-of-Concept-Exploit für OS-Command-Injection (CVE-2023-33381) in MitraStar-GPT-2741GNAC-Routern. Demonstriert die Umgehung der eingeschränkten…
 losfuzzys/glacierctf2023_writeups
Kuratierte Sammlung von CTF-Writeups für GlacierCTF 2023, die Pwn-, Rev-, Web-, Crypto- und Smart-Contract-Challenges mit Lösungen und lehrreichen…
 v-pun215/tourmaline
Reverse-Engineering-Notizen, deobfuskierter Quellcode, IOCs und YARA-Regeln für den Tourmaline ClickFix Python RAT, einschließlich seines DNS-Tunnels…
 proteqtum/interactive-binary-structures
Interaktive Dokumentation und visuelle Referenz für binäre Formate und System-Speicherlayouts.
 secforce/cve-2018-8941
D-Link DSL-3782 Codeausführung (Proof of Concept)
 egorrsp/cve-2020-15368-asrdrv103-research
Reverse-Engineering-Forschung zu ASRock AsrDrv103.sys (CVE-2020-15368), die die Treiberschnittstelle, das verschlüsselte Anforderungsprotokoll und…
 e-gleba/world_conqueror_4_ru
Übersetzte Strings für World Conqueror 4 (RU)
 embee-research/icedid-file-decryptor
Statischer Entschlüsseler für IcedID-Malware
 robertmotr/zirconium
DLL-injektierbarer interner Game-Cheat für Plutonium BO2 Zombies
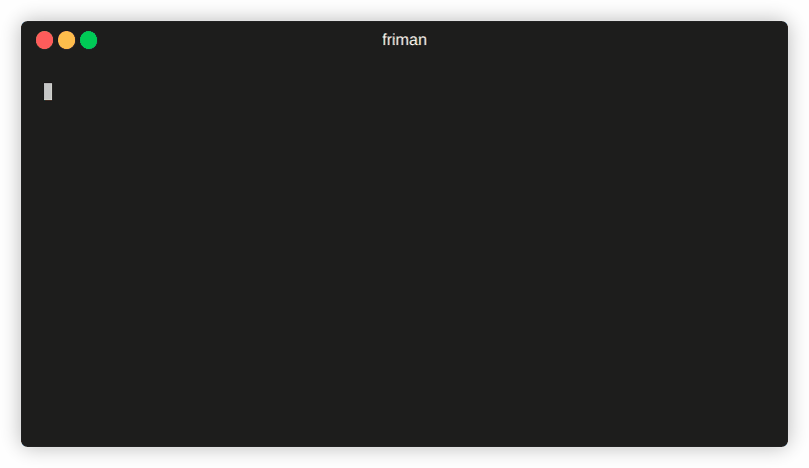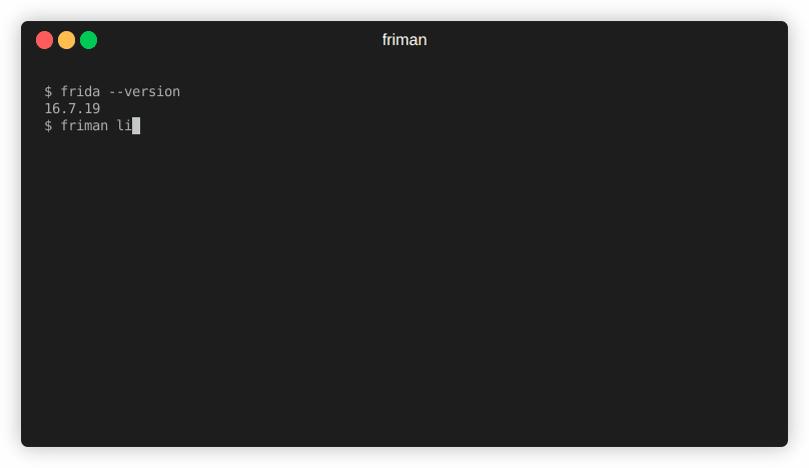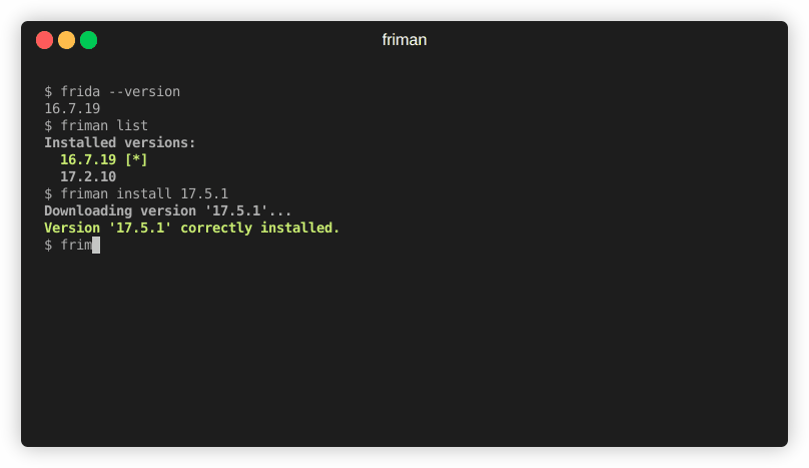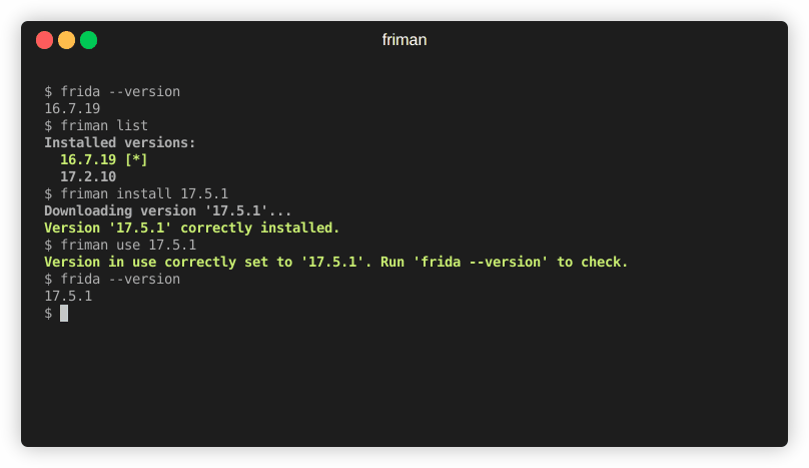 thelicato/friman
Frida-Versionsverwaltungswerkzeug
 patois/winmagic_sd
Technischer Bericht über und PoC-Exploit für CVE-2020-11519 und CVE-2020-11520








