
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Reverse Engineering

Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.

Kitploit empfohlen
Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 3 Tagen
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 4h 23m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 13h 48m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 3 Monaten
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 5 Tagen
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kvor 25 Tagen
angr preview#7

angr

GitHubangr/angr
9.0kvor 4h 13m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kvor 8 Monaten
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kvor 4h 6m
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kvor 3 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1835 Ergebnisse
mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password preview

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

GitHubemreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

CVE-2018-11311 | mySCADA myPRO 7 Hartcodierte FTP-Benutzername- und Passwort-Schwachstelle
embedded-systems-securitypassword-attacksvulnerability-analysis+4
12vor 8 Jahren
CVE-2026-28609-matroska-pcm-oob preview

CVE-2026-28609-matroska-pcm-oob

GitHubdevrodt2/cve-2026-28609-matroska-pcm-oob

Proof-of-Concept und instrumentierte Reproduktions-Harness für CVE-2026-28609, einen Out-of-Bounds-Schreibvorgang in Androids MatroskaExtractor, der…
android-securitymemory-forensicsvulnerability-analysis+5
8vor 1 Monat
CVE-2024-42642 preview

CVE-2024-42642

GitHubvl4dr/cve-2024-42642

Proof-of-Concept-Exploits für drei Schwachstellen im Firmware-Update-Mechanismus der Crucial-MX500-SSD, die Pufferüberläufe und potenzielle…
embedded-systems-securityvulnerability-analysisexploitation+5
14vor 2 Jahren
toy-wasm-symbexp preview

toy-wasm-symbexp

GitHubsynacktiv/toy-wasm-symbexp

Eine Spielzeug-Symbolic-Execution-Engine, die den Blog-Artikel ... unterstützt

reverse-engineeringctfbinary-analysis+1
18vor 5 Jahren
hermit preview

hermit

GitHubxv4l3x/hermit

Inspiziert, dekompiliert und patcht Hermes-Bytecode (HBC) aus React-Native-Apps strukturell, mit einer GDB-ähnlichen REPL, CFG, Decompiler und…

android-securitystatic-analysisios-security+7
6vor 19 Tagen
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…

static-analysisdynamic-analysis-sandboxingcode-analysis+4
11vor 6 Jahren
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
6vor 1 Tag
IKEV2-POC preview

IKEV2-POC

GitHubepsilonpointori/ikev2-poc

IKEv2, ikeext.dll, CVE-2026-33824, Doppel-Freigabe, Heap-Grooming, ROP, SKF-Fragmentierung, Windows-Exploit, Anti-Debug, Verschleierung, API-Hooking,…
exploit-frameworksreverse-engineeringshellcode+3
4vor 4 Monaten
malware_analysis preview

malware_analysis

GitHubmatthw/malware_analysis

Python-Toolkit für die Malware-Analyse, das verdächtige Dateien untersucht und Indikatoren für eine Kompromittierung (IoCs) für…
reverse-engineeringmalware-analysisdigital-forensics
18vor 2 Jahren
CVE-2024-0311 preview

CVE-2024-0311

GitHubcalligraf0/cve-2024-0311

Proof-of-Concept-Exploit für CVE-2024-0311 zur Umgehung der Skyhigh Client Proxy-Richtlinie mittels Prozessinjektion und Named-Pipe-Manipulation, mit…

privilege-escalationexploitationids-ips-evasion+4
9vor 2 Jahren
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Reverse-Engineering-Analyse von Formbook, einem Info-Stealer, der .NET-Assembly-Manipulation und XOR-Entschlüsselung verwendet. Vollständige Payload…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
6vor 1 Monat
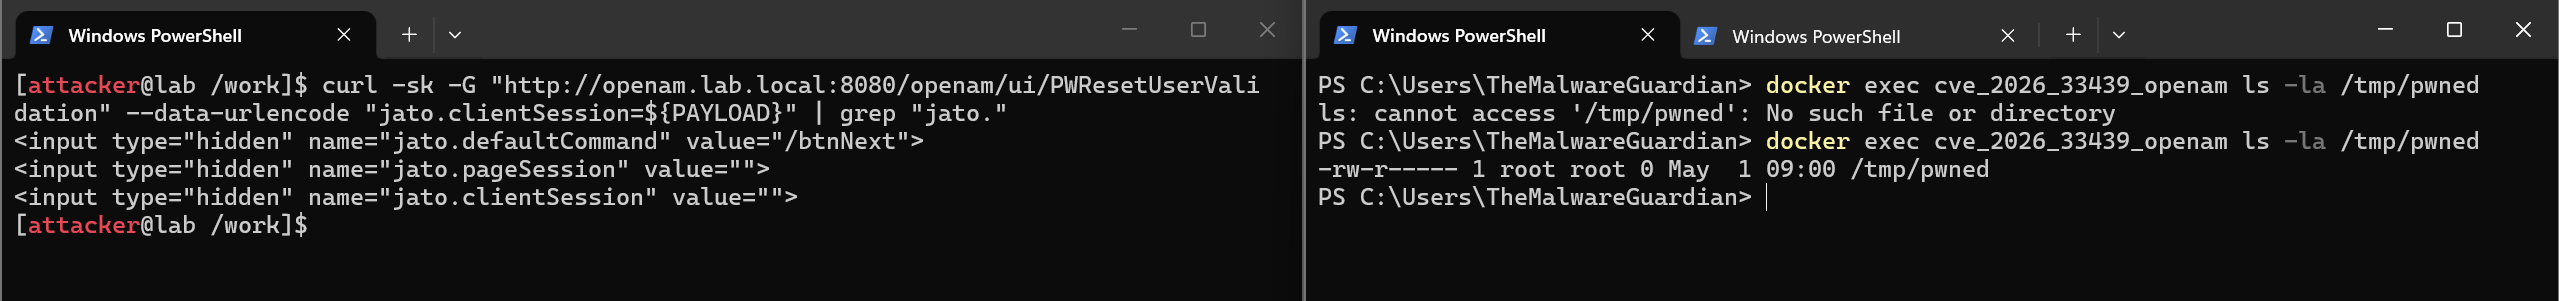
CVE-2026-33439 preview

CVE-2026-33439

GitHubthemalwareguardian/cve-2026-33439

Erste öffentlich geteilte Exploit-Implementierung für CVE-2026-33439 (OpenAM Pre-Auth-RCE über jato.clientSession-Deserialisierung).

vulnerability-analysiscode-analysisexploitation+8
2vor 6 Monaten
NativeMirror preview

NativeMirror

GitHubhabanada/nativemirror

Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
defensive-toolsmemory-forensicsreverse-engineering+4
7vor 7 Tagen
cve-2026-64560-a16 preview

cve-2026-64560-a16

GitHubbecome-illusory/cve-2026-64560-a16

CVE-2026-64560-Toolkit: Go-Single-Binary-Toolchain + realme RMX5010 (A16, SM8750) Target-Port
android-securityprivilege-escalationexploit-frameworks+8
4vor 1 Monat
pdbdownload preview

pdbdownload

GitHubp0dalirius/pdbdownload

Ein Dienstprogramm zum Herunterladen von PDB-Dateien, die mit einer Portable Executable (PE) verknüpft sind.
reverse-engineeringutilities-frameworksbinary-analysis
19vor 1 Jahr
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

Agent Skill für die Bedienung von renef.io — dynamische Instrumentierung für Android ARM64: nativen/Java-Code hooken, Speicher patchen, Syscalls…

android-securitydynamic-analysis-sandboxingmemory-forensics+9
11vor 4 Monaten
ghostlock-cve-2026-43499 preview

ghostlock-cve-2026-43499

GitHubgitchw/ghostlock-cve-2026-43499

CVE-2026-43499 (GhostLock) – Linux-Kernel-Futex-PI-rt_mutex-UAF-ARM32-Privilege-Escalation-Forschung, die auf die Huawei Watch 4 Pro (Kernel 5.4.210)…
embedded-systems-securityprivilege-escalationiot-security+5
6vor 1 Monat
GhostLock preview

GhostLock

GitHubwzhdgithub/ghostlock

CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…


android-securityprivilege-escalationvulnerability-analysis+3
8vor 2 Monaten
Zurück1…697071…100Weiter







