
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 infobyte/pyrmax
Decoder/Encoder für Ubiquiti-AirMAX-Funkprotokoll-Frames; pcap-/Live-Captures parsen, Geräte erkennen, nach verwundbarer Firmware scannen,…
 nccgroup/libmempool
Heap-Analyse-Tooling für Mempool
 synacktiv/canon-tools
Tools zum Entschlüsseln von Canon-Drucker-Firmwares
 fr4nkxixi/cve-2022-24481-poc
POC für CLFS CVE-2022-24481
 finngineering/apxutil
Ein Werkzeug zur Manipulation von Schneider Electric PLC-Archivdateien
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Grenzen in einem Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 racoten/reflectivepluginloader
Minimaler reflektierender PE-Mapper für Windows x64, der DLLs aus dem Speicher ohne LoadLibrary lädt, Exporte auflöst und Aufrufe über eine…
 trailofbits/quantum-zk-proof-poc
Proof-of-Concept-Code zum Überwinden von Googles ZK-Beweis der Quantenkryptoanalyse
 martyx00/vulnfanatic-ng
BianryNinja-Plugin zur Identifizierung von Schwachstellen in dekompilierten Binärdateien mit sowohl programmatischen Scans als auch LLM-Unterstützung.
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) Forschung zu HUAWEI MatePad Pro 11 GOT-W29
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment Umgehung
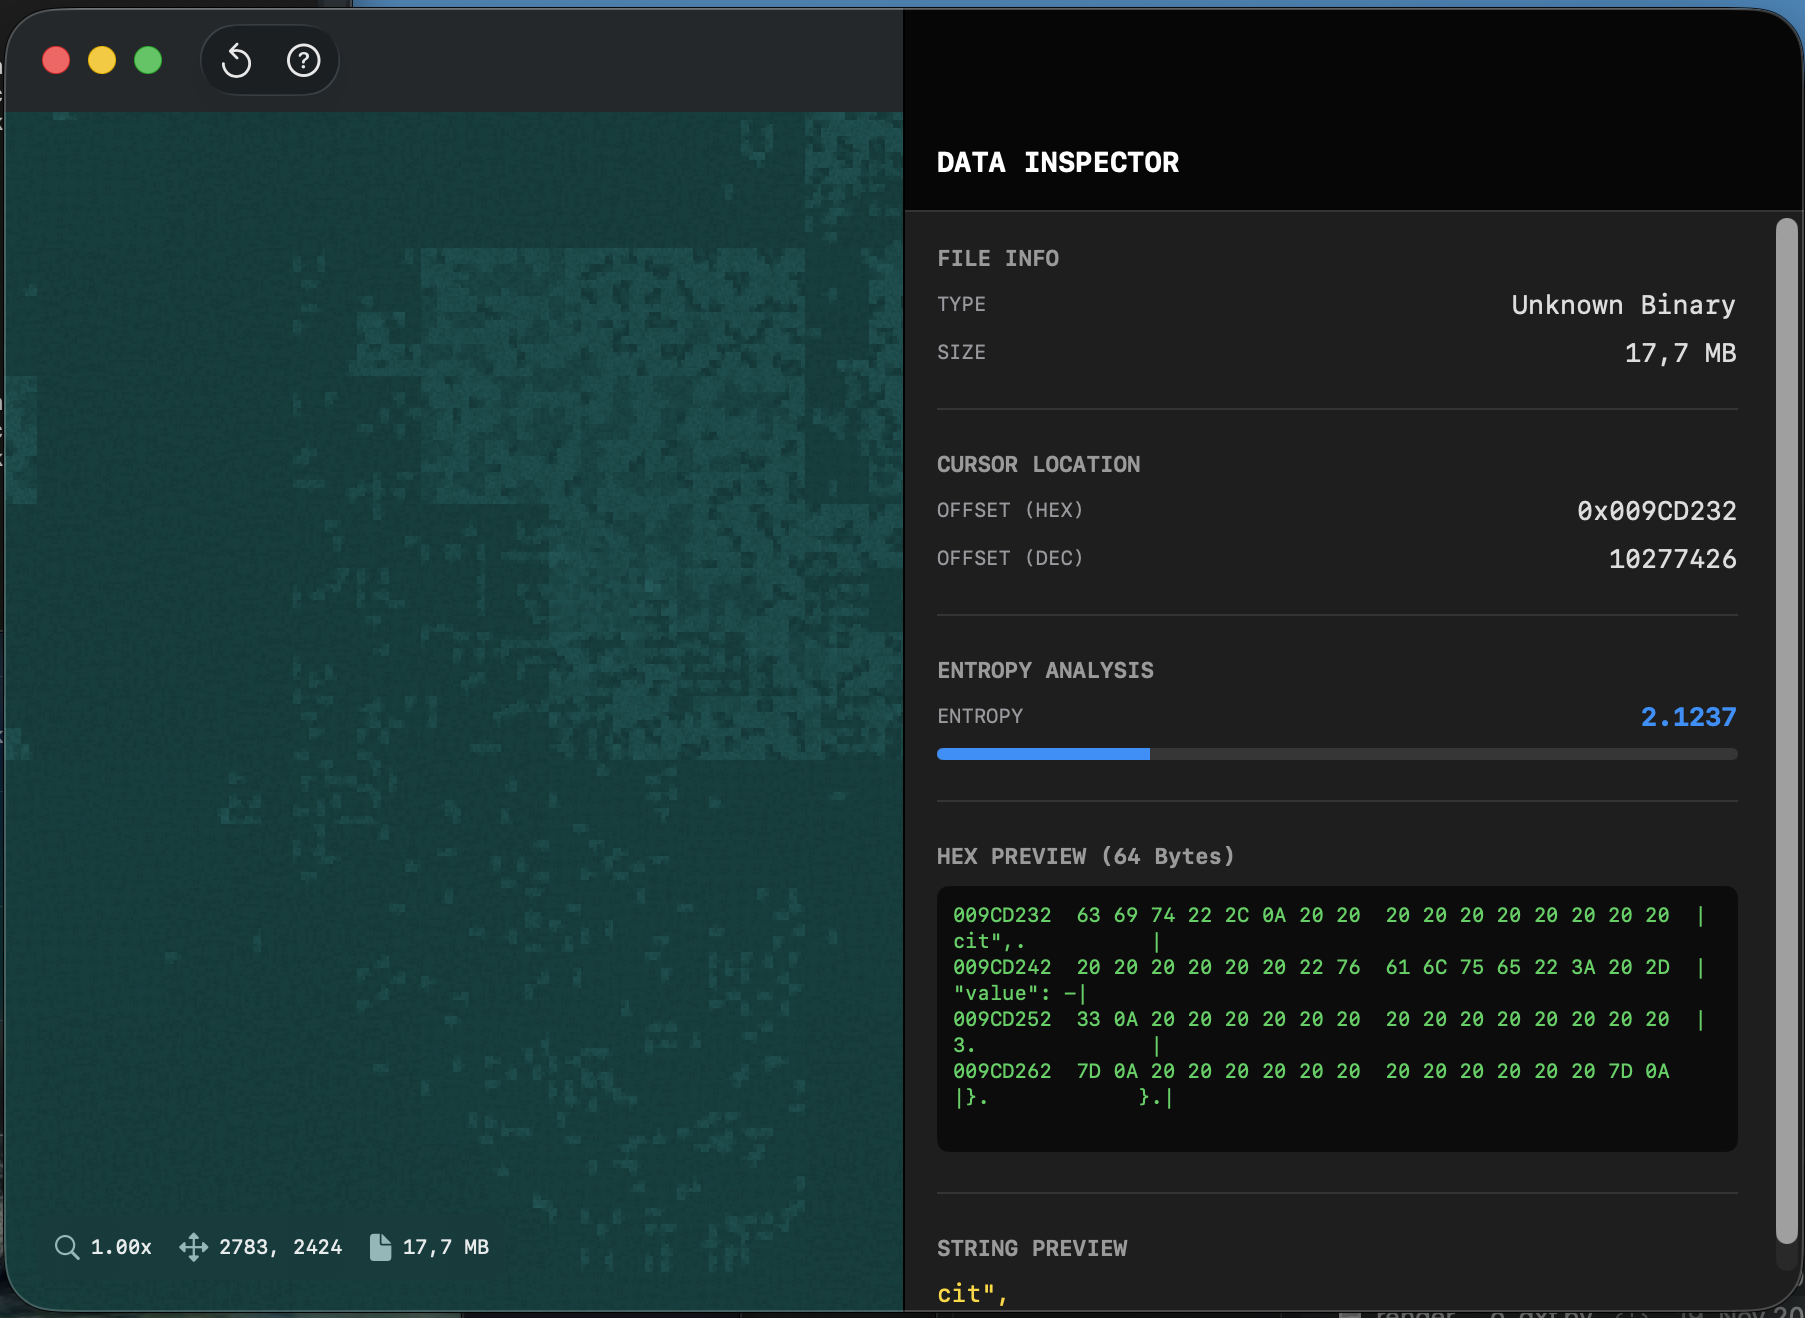 farukalpay/neurocore
NeuroCore ist eine native macOS-Anwendung, die die interne Struktur von Binärdateien mithilfe einer Hilbert-Kurven-Abbildung und…
 asherdll/r2gopclntabparser
Ein radare2-Skript zum Parsen der gopclntab, um das Reverse Engineering von Go-Binärdateien zu erleichtern.
 gmh5225/letmegg
Windows-Kernel-Proof-of-Concept, das eine Anti-Debugging-Technik demonstriert, die verhindert, dass WinDbg unterbricht, indem der…
 serotav/writeups
Sammlung detaillierter und optimierter(?) Write-ups für verschiedene CTF-Herausforderungen








