
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Reverse Engineering — Seite 3 | Kitploit
Kategorien

Reverse Engineering

Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.

Kitploit empfohlen

Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 6h 11m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 6h 9m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 1h 19m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 1 Tag
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kvor 19 Tagen
angr preview#7

angr

GitHubangr/angr
9.0kvor 16h 27m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kvor 8 Monaten
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kvor 3 Tagen
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kvor 3 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1808 Ergebnisse
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 bis Ring 0: Forschungsplattform für Offensive-Defensive-Firmware. Wir bauen die Bootkits, dann fangen wir sie. Geschlossener Kreislauf. Null…

defensive-toolsembedded-systems-securityvulnerability-scanners+6
14vor 13 Tagen
deco-filepush-disclosure preview

deco-filepush-disclosure

GitHubcplusplus17/deco-filepush-disclosure

Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…

embedded-systems-securityprivilege-escalationiot-security+6
3vor 8 Tagen
jbl-wave-buds2-firmware-research preview

jbl-wave-buds2-firmware-research

GitHubc8dhjp4tyv-bit/jbl-wave-buds2-firmware-research

Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
embedded-systems-securitybluetooth-securityiot-security+7
8vor 9 Tagen
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

Deterministische PyGhidra-Extraktion, Triage und lokale LLM-Compiler-Backend-Pipeline für die C-Reimplementierung.

static-analysiscode-analysisreverse-engineering+5
9vor 9 Tagen
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Reverse Engineering des Amadey Loaders mit x64dbg: dynamische API-Auflösung, Token-Privilegieneskalation, Keylogger-Hooks, Zwischenablage-Erfassung…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
4vor 10 Tagen
vbox-lsilogic-sas-config preview

vbox-lsilogic-sas-config

GitHubabraxas/vbox-lsilogic-sas-config

VirtualBox 7.2.20 – Kritisch – Lokal – Typverwechslung / arb R/W – SAS1068 CONFIG SCSI-SPI-Overlay
memory-forensicsvulnerability-analysisexploitation+4
vor 10 Tagen
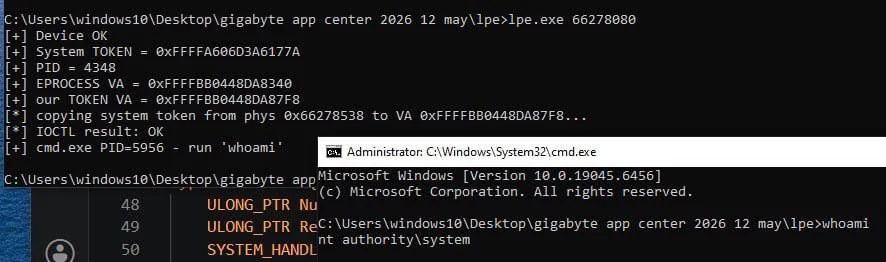
KnockGiga preview

KnockGiga

GitHubmein-0/knockgiga

Proof-of-Concept zur lokalen Rechteausweitung, das die IOCTLs von Gigabyte gdrv3.sys ausnutzt, um das SYSTEM-Token über einen ungeprüften physischen…
privilege-escalationvulnerability-analysisexploitation+3
11vor 10 Tagen
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5vor 2 Jahren
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

Ein in C++ geschriebenes Programm zum Remote-Dumping manuell gemappter Module.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
2vor 5 Jahren
memory-relocalloc preview

memory-relocalloc

GitHubgmh5225/memory-relocalloc

C Proof-of-Concept, das Code Caves im .reloc-Abschnitt gemappter DLLs lokalisiert, um kleinen Shellcode zuzuweisen und auszuführen, wodurch typische…

memory-forensicsexploitationreverse-engineering+6
2vor 4 Jahren
hexvero preview

hexvero

GitHubmaximilianfeix/hexvero

Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.

android-securitystatic-analysisvulnerability-analysis+9
8vor 2 Tagen
secbox preview

secbox

GitHubyv1ing/secbox

Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
network-mappingvulnerability-analysismobile-app-pentesting+9
vor 13 Tagen
Pwn2Own-Automotive-2026-Alpine-iLX-F511-0-Click-RCE-Exploit-Writeup preview

Pwn2Own-Automotive-2026-Alpine-iLX-F511-0-Click-RCE-Exploit-Writeup

GitHubnewbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup

Writeup of a 0-click remote code execution exploit chain developed for the Alpine iLX-F511 automotive head unit at Pwn2Own Automotive 2026.

embedded-systems-securityvulnerability-analysisexploitation+4
34vor 13 Tagen
zentinel preview

zentinel

GitHubzentinelproxy/zentinel

A security-first reverse proxy built to guard the free web.

authentication-authorizationdefensive-toolscontainer-security+6
120vor 1 Tag
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert

defensive-toolsids-ips-evasionreverse-engineering+6
33vor 11 Tagen
hermit preview

hermit

GitHubxv4l3x/hermit

Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
android-securitystatic-analysisios-security+7
6vor 13 Tagen
entropystrip preview

entropystrip

GitHubdwexi/entropystrip

Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine

defensive-toolsstatic-analysisvulnerability-analysis+6
9vor 11 Tagen
AetherVM preview

AetherVM

GitHubaethervm/aethervm

LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…


static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
24vor 1 Tag
Zurück1234…100Weiter







