
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-Framework zur Ausnutzung von CVE-2026-46339 für nicht authentifiziertes RCE auf 9Router über die MCP-Bridge, unter Verwendung von temporalem…
 byt3bl33d3r/gcat
Eine PoC-Backdoor, die Gmail als C&C-Server nutzt.
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
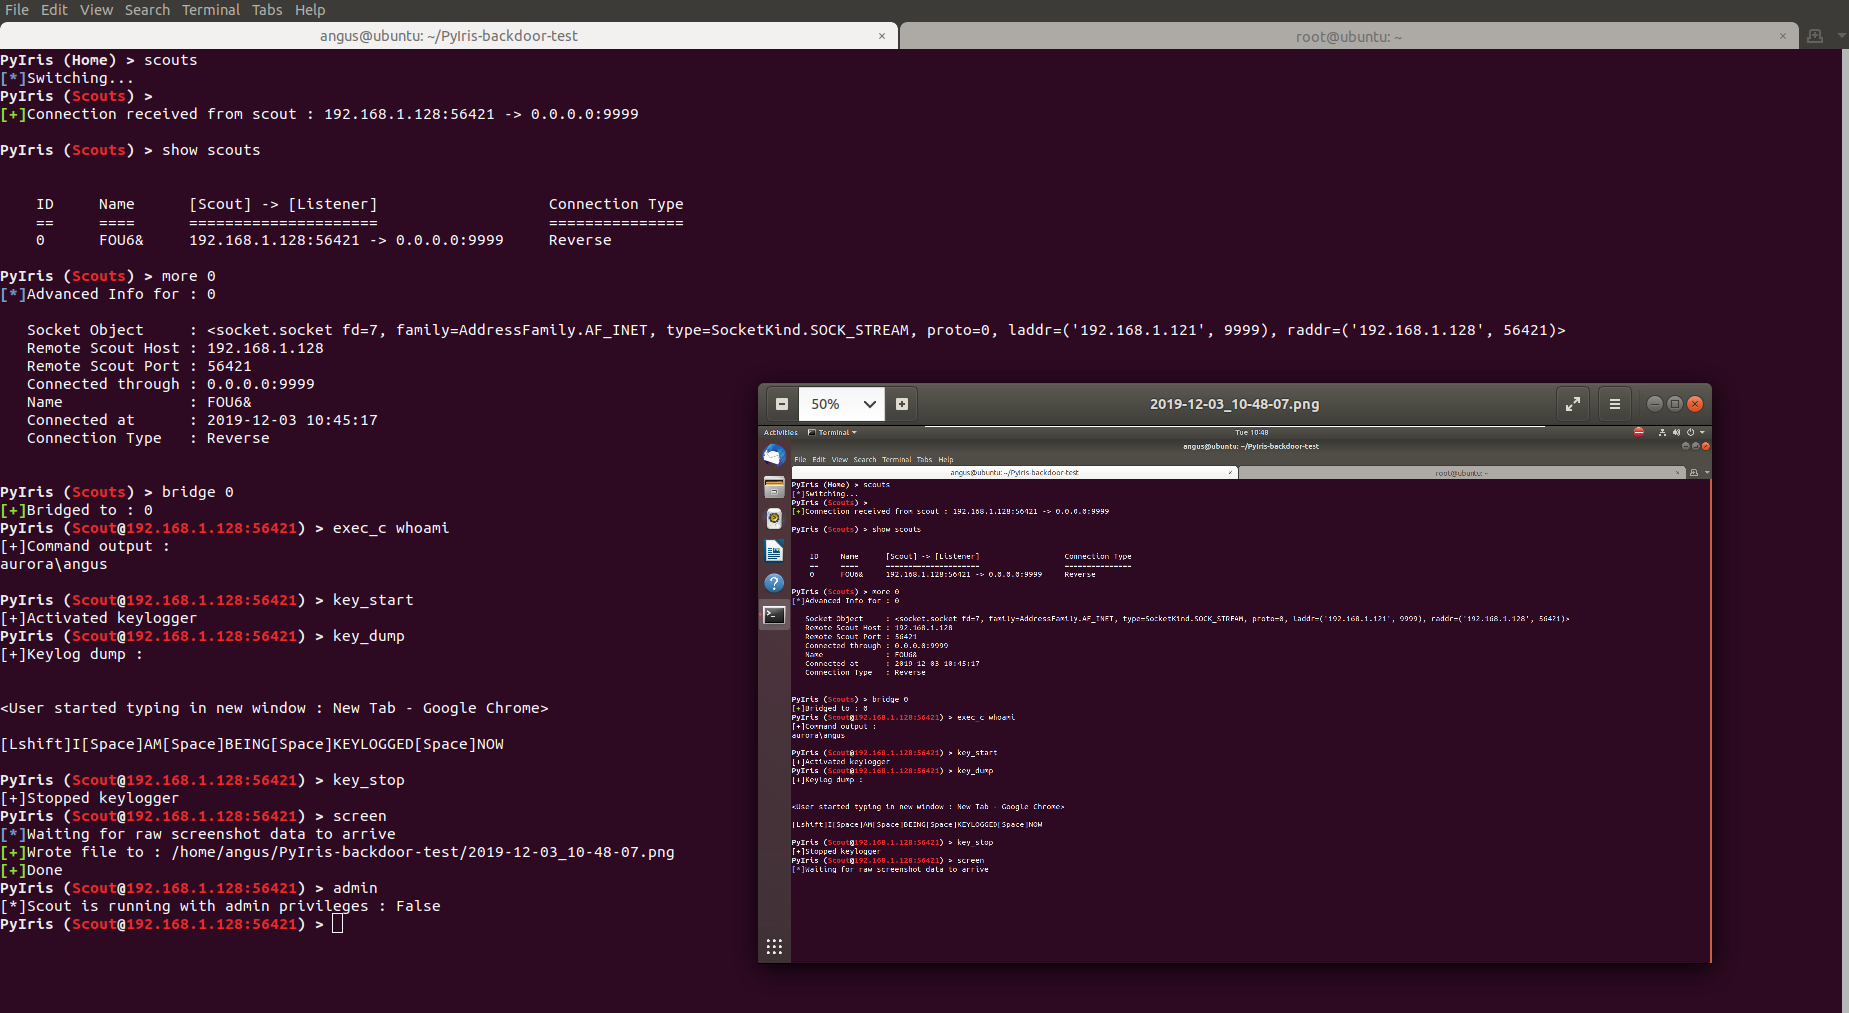 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
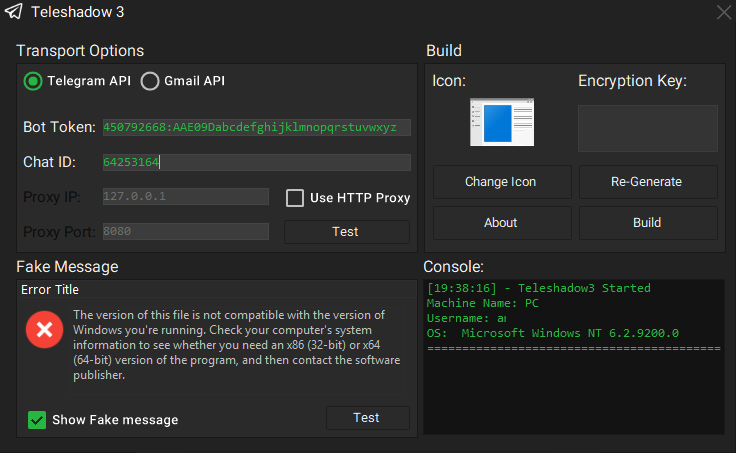 eternalc0der/teleshadow3
Telegram Desktop Sitzungsdieb
 abhishekkr/n00brat
Remote-Administrations-Toolkit (oder Trojaner) für POSiX-Systeme (Linux/Unix), das als Webdienst fungiert.
 h3xduck/umbra
Ein LKM-Rootkit, das auf 4.x- und 5.x-Kernelversionen abzielt und eine Hintertür öffnet, die eine Reverse Shell zu einem entfernten Host starten,…
 holmesian/gh0st-light
Alte Sachen nach Vereinfachung
 gbrn1/pirate
Python Remote Access Tool
 alanbaumgartner/aurora
Aurora Remote Administration Tool
 mitre/caldera-crater
C#-Remote-Access-Trojan (RAT)-Implant für das Caldera-Adversary-Emulation-Framework, das Post-Exploitation-Command-and-Control auf Windows-Systemen…
 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
 sermikr0/cve-2026-38426
CVE-2026-38426 — strcpy() Stack-Pufferüberlauf in Tasmota fetch_jpg() boundary[40] (Tasmota <= 15.3.0.3)
 theexploiters/cve-2024-27115-exploit
# Exploit für SOPlanning 1.52.01 (Simple Online Planning Tool) – Remote Code Execution (RCE) (Authentifiziert)
 jakubie07/cve-2026-1731
Proof-of-Concept-Exploit für CVE-2026-1731, eine blinde RCE in BeyondTrust Privileged Remote Access und Remote Support, die die…
 hakaioffsec/cve-2026-33725
Proof-of-Concept-Exploit für CVE-2026-33725, das Remote-Code-Ausführung und beliebiges Dateilesen über H2-JDBC-INIT-Injection beim…
 classic130/cve-2023-38408
Proof-of-Concept-Exploit für CVE-2023-38408, der Remote-Codeausführung im weitergeleiteten ssh-agent von OpenSSH demonstriert.
 dodge-mptc/cve-2023-31446-remote-code-execution
Demonstriert Remote-Codeausführung in der Cassia-Gateway-Firmware über einen nicht bereinigten `queueUrl`-Parameter, wodurch nicht authentifizierte…








