
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen

 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.
 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
 dobin/antnium
Ein C2-Framework für den Erstzugriff in Go
 parsingteam/teleshadow2
TeleShadow - Telegram Desktop Sitzungsdieb (Windows)
 demon-i386/zoshrinkc2
Gezielte DNS-over-HTTPS-Malware (läuft nur einmal)
 ahhh/reverse_https_bot
Ein Python-basierter HTTPS-Remote-Access-Trojaner für Penetrationstests
 melardev/xeytanwin32-rat
IN ARBEIT. RAT geschrieben in C++ unter Verwendung der Win32-API.
 catatonicprime/tospovirus
Ein WiFi-Pineapple-Wurm, der Systeme infiziert.
 retrobyte/shadowtech-rat
Ein Beispiel für ein Remote-Administrationstool.
 iicaicai/cve-2026-5524-poc
Python-Mass-Exploit-Toolkit für CVE-2026-5524, eine unauthentifizierte Datei-Upload-RCE im WordPress-Plugin Divi Form Builder, mit Webshell-Upload…
 ysrc/pil-rce-by-ghostbutt
Ausnutzung der Command-Execution-Schwachstelle im Python-PIL-Modul
 tam-k592/cve-2025-55752
Erkennt und nutzt Apache-Tomcat-CVE-2025-55752-Pfad traversal über das Rewrite Valve aus, wodurch PUT-basiertes JSP-Upload und Remote-Code-Ausführung…
 0xgh057r3c0n/cve-2026-0770
Langflow Remote Code Execution (RCE) Proof-of-Concept
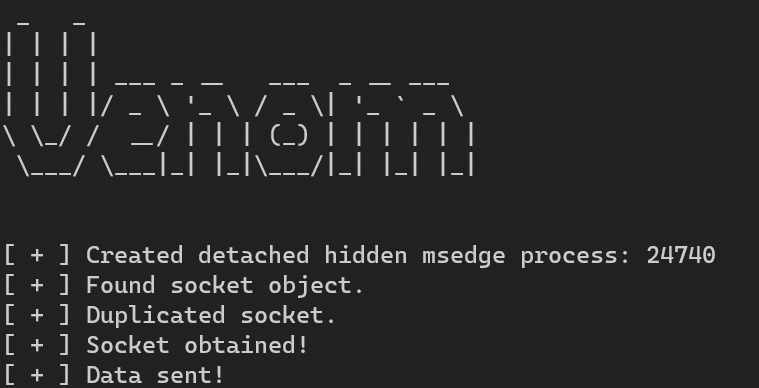 idov31/venom
Venom ist eine Bibliothek, die dazu dient, ausweichende Kommunikation mithilfe gestohlener Browser-Sockets durchzuführen.
 rainkin1993/remote-access-trojan-database
Eine Datenbank von RATs, die aus dem Internet gesammelt wurden
 rvrsh3ll/rendezvousrat
Self-heilender RAT, der libp2p nutzt
 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows-Reverse-Shell








