
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 pbnj/infosec-interview-questions
🗒️ Eine [in Arbeit befindliche] Sammlung von Interviewfragen für Rollen im Bereich Informationssicherheit
 namazso/dll-proxy-generator
Generieren Sie eine Proxy-DLL für eine beliebige DLL

 huntandhackett/concealed_code_execution
Werkzeuge und technische Dokumentationen, die Angriffstechniken beschreiben, die auf der Verschleierung der Codeausführung unter Windows basieren.
 jas502n/cve-2019-19781
Python-Exploit für CVE-2019-19781, der Citrix ADC mit Template-Injection angreift, um Remote-Codeausführung auf verwundbaren Gateways zu erreichen.
 ccob/shwmae
Missbraucht Windows Hello aus einem privilegierten Kontext, um Schutzeinrichtungen aufzulisten, Schlüssel zu entschlüsseln, PRT/TGT-Token zu…
 saadahla/githubc2
Github als C2-Demonstration , kostenlose API = kostenlose C2-Infrastruktur
 twili8/homer
Evasive Abspaltung von Donut zur Erzeugung positionsunabhängigen Shellcodes, der PE-Windows-Payloads aus dem Speicher lädt
 naksyn/processstomping
Eine Variation von ProcessOverwriting, um Shellcode auf einem Abschnitt einer ausführbaren Datei auszuführen.
 kingsabri/godofwar
GodOfWar - Bösartiger Java-WAR-Builder mit integrierten Payloads
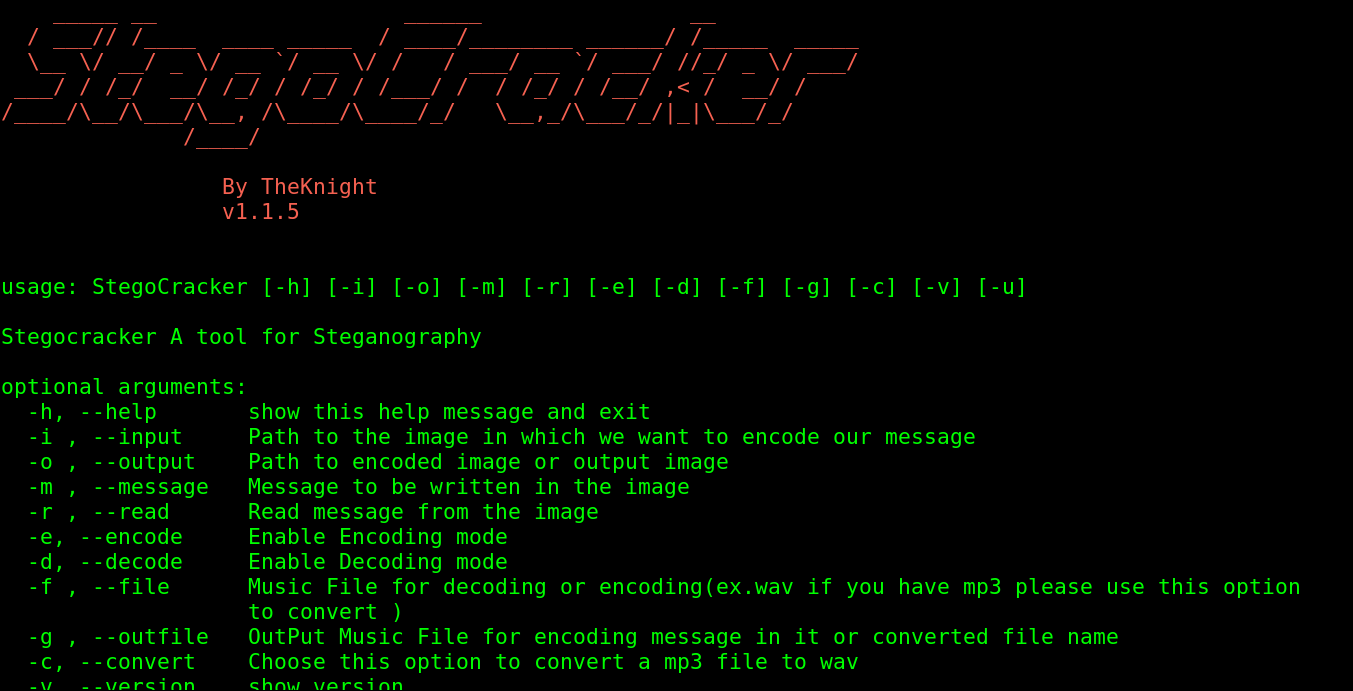 w1ldn16h7/stegocracker
Stego ist ein quelloffenes und kostenloses Steganografie-Tool, mit dem du deine geheime Nachricht in einer Bild- oder Audiodatei verstecken kannst.…
 nccgroup/change-lockscreen
Offensives Tool, um Netzwerkauthentifizierungen als SYSTEM auszulösen
 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…
 sech0us3/waf-checker
Automatisiertes WAF-Bewertungstool, das Firewall-Anbieter erkennt, 19 Angriffskategorien mit fortschrittlichen Evasion-Payloads testet und…
 cybiere/baboossh
Einfache SSH-Verbreitung für Red Teams in Eile
 thundergunexpress/badministration
Offensives Tool zur Ausnutzung von Management-Anwendungen (SolarWinds Orion, McAfee ePO) über nicht-technische Schwachstellen. Ermöglicht…
 lixmk/concierge
Concierge Toolkit: Identifizierung und Ausnutzung physischer Zugangskontrollen
 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857








