
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
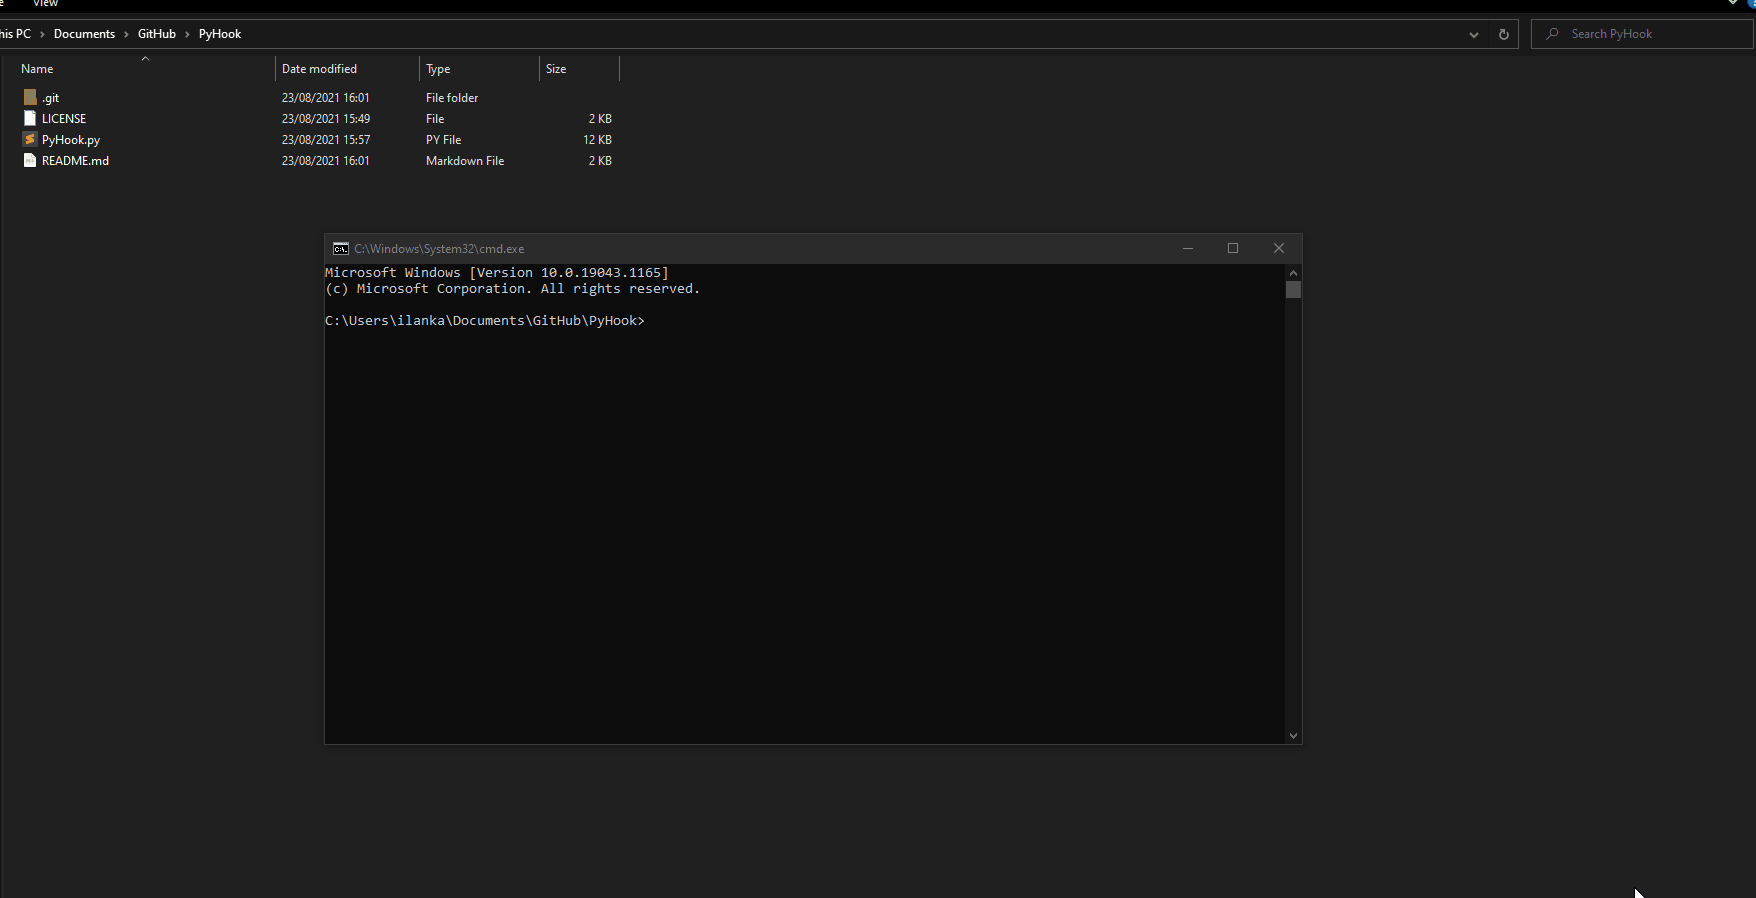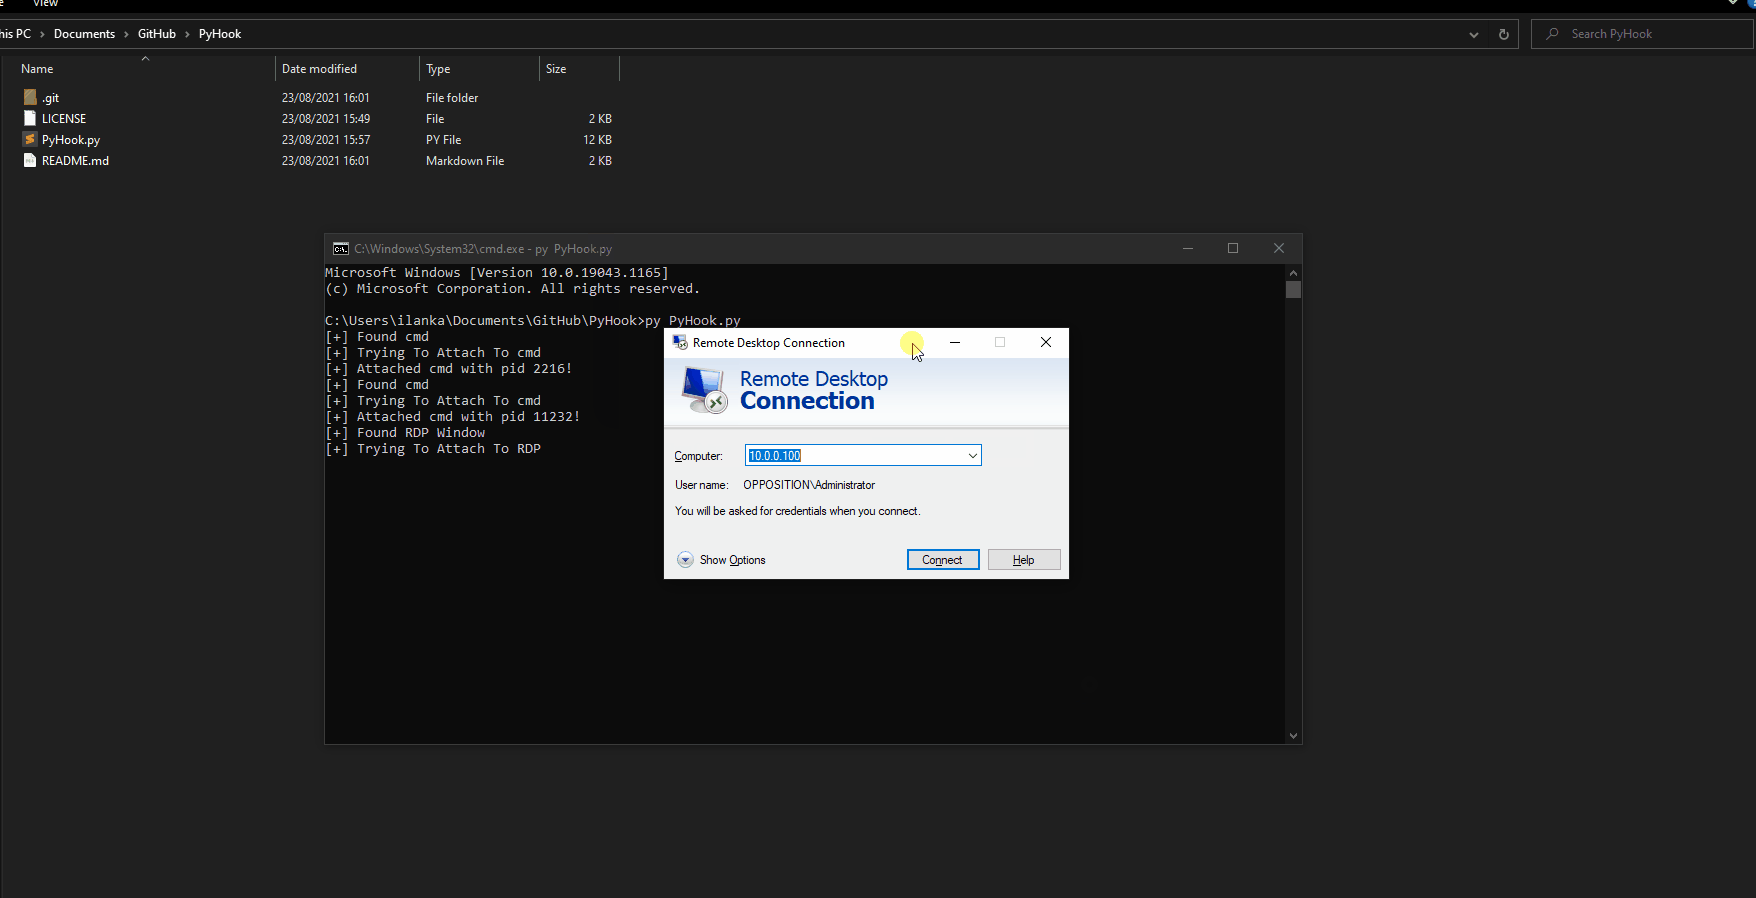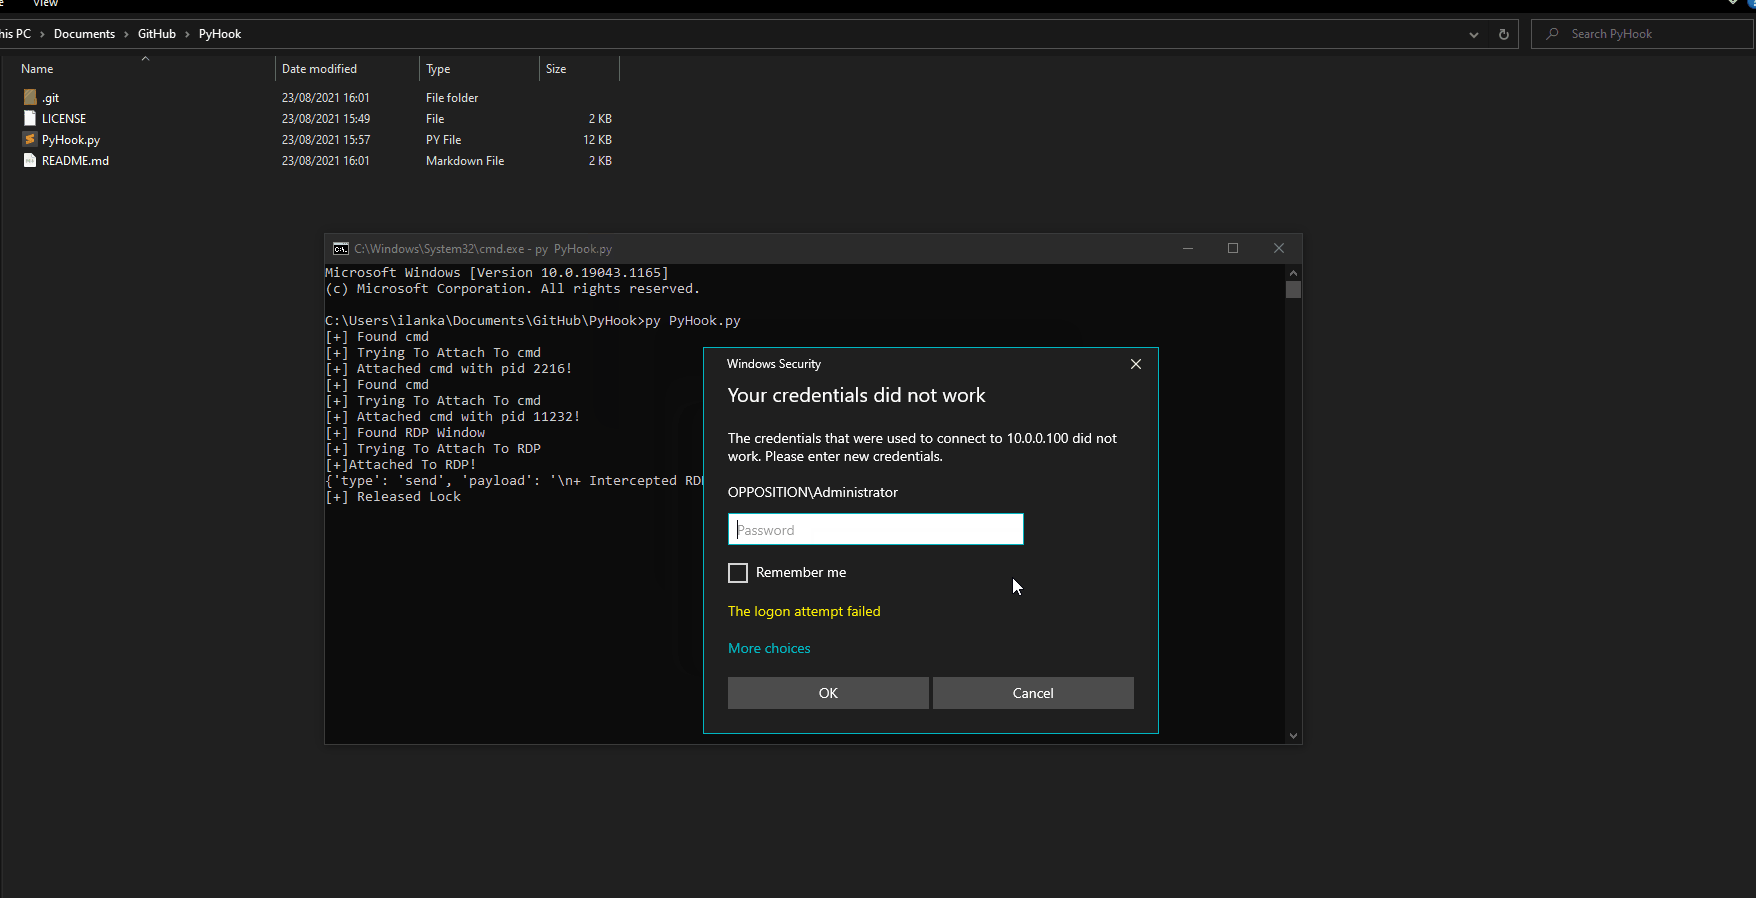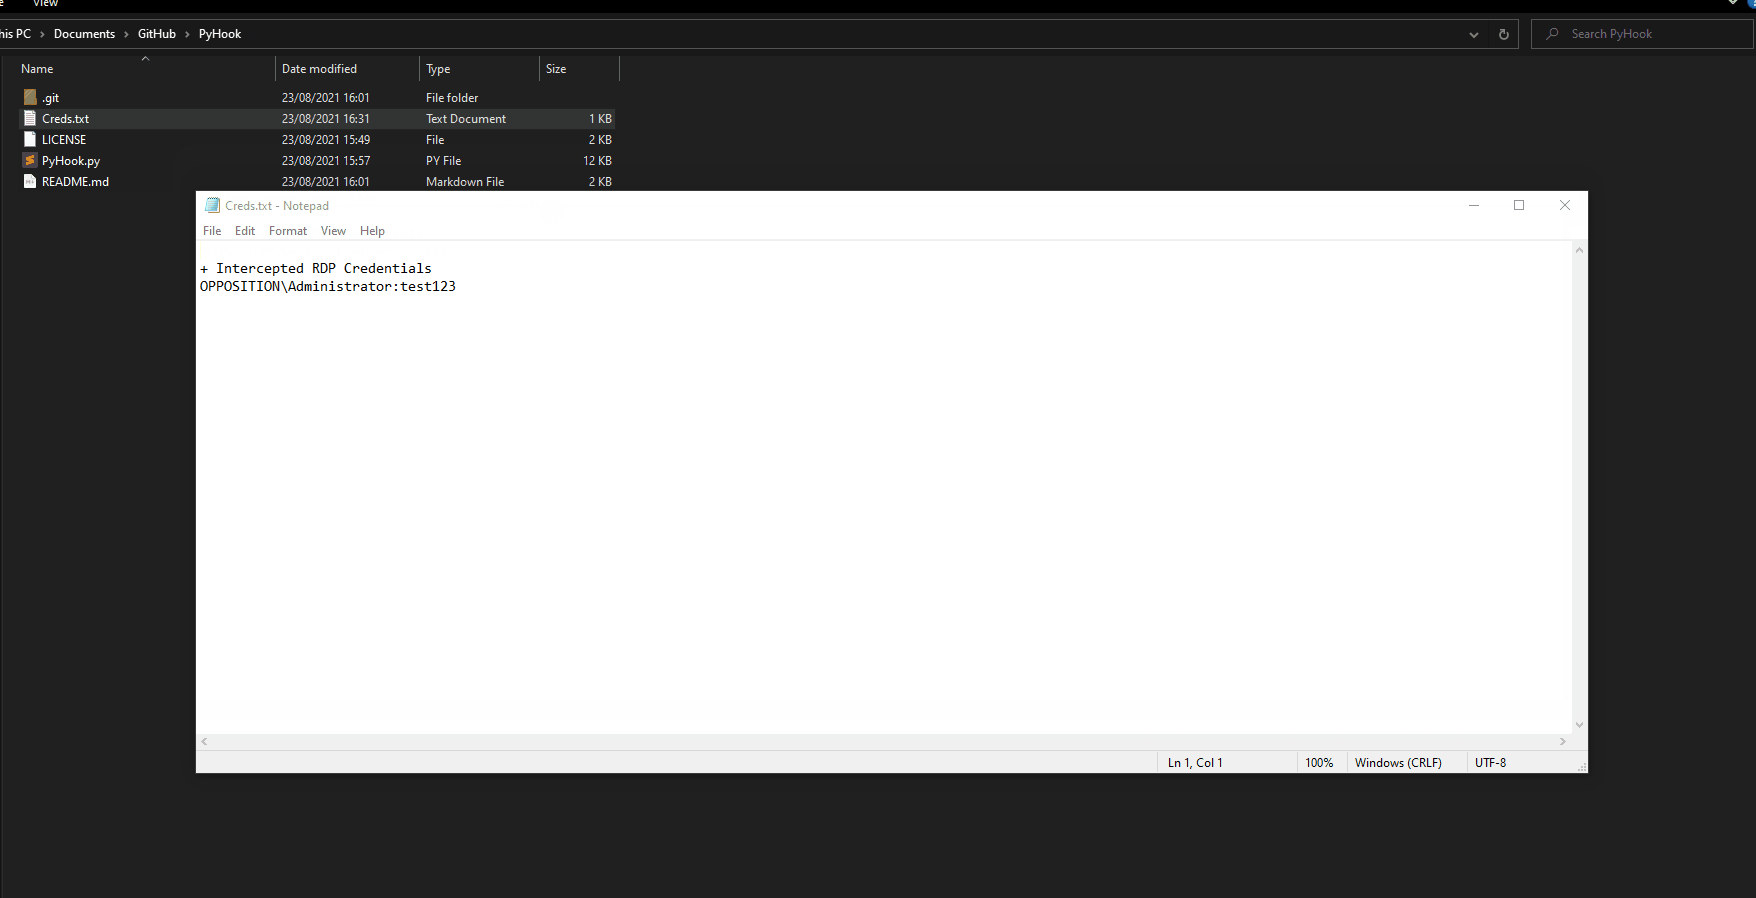
 ilankalendarov/pyhook
Offensives API-Hooking-Tool mit Frida, um Windows-API-Aufrufe abzufangen und Anmeldeinformationen von Prozessen wie mstsc, runas, PowerShell, cmd,…
 r3ggi/electroniz3r
Übernehmen Sie die TCC-Berechtigungen von macOS-Electron-Apps
 noptrix/sshprank
Ein schnelles SSH-Massen-Scanner-, Login-Cracker-, Banner-Grabber- und Passwort-Auth-Prüf-Tool unter Verwendung des python-masscan- und shodan-Moduls.
 smokeme/airstrike
Anpassbares Stage0-C2-Framework mit C- und Rust-Agent-Vorlagen, einem Flask-Backend und einem React-Dashboard zum Erstellen und Betreiben eigener…
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 leo4j/invoke-sessionhunter
Informationen über aktive Benutzersitzungen auf entfernten Computern abrufen und anzeigen. Keine Administratorrechte erforderlich.
 rad9800/wtsrm2
Header-only-Bibliothek für C++17 zur Entwicklung von Evasion-Techniken unter Windows: Kompilierzeit-API-Hashing, DLL-Unhooking, Löschen von…
 yolop0wn/echodrv
Ausnutzung von echo_driver.sys

 logisek/evilmist
EvilMist ist eine Sammlung von Skripten und Hilfsprogrammen, die für die Unterstützung von Cloud-Penetrationstests und Red Teaming entwickelt wurde.…
 blacknbunny/mcreator
Kodierter Reverse-Shell-Generator mit Techniken zur Umgehung von AVs
 safelineman/agentic-soc-simulation
KI-gestützte SOC-Simulationsplattform
 zerodaylab/powersploit
PowerSploit – Ein PowerShell-Post-Exploitation-Framework
 ibnaleem/rules
Kuratierte Sammlung von Hashcat-Passwortknackregeln mit Benchmark-Daten, die Red Teams und Penetrationstestern dabei hilft, komplexe Passwörter…
 sadreck/codecepticon
.NET/PowerShell/VBA-Obfuskator für Offensive Security
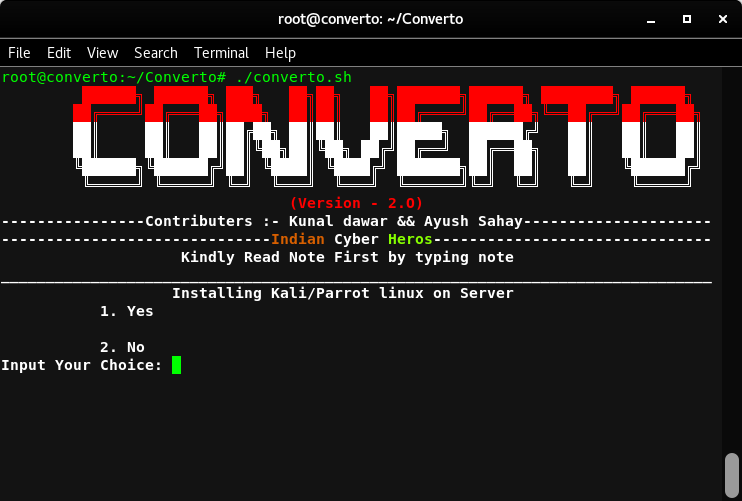 developerkunal/converto
Installieren von Kali Linux auf einem VPS-Server
 s0lst1c3/dropengine
DropEngine bietet ein formbares Framework zur Erstellung von Shellcode-Runnern, das es Betreibern ermöglicht, aus einer Auswahl von Komponenten zu…
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) für die Kernel-Exploitation mithilfe des AMD Ryzen Master Treibers (Version 17).








